Et WordPress-nettsted kan gå fra «kjent problem» til «aktivt angrepsmål» raskere enn et typisk statusmøte rekker å bli ferdig. I 2025 ble det offentliggjort 11 334 nye sårbarheter i WordPress, den vektede mediantiden fra offentliggjøring til masseutnyttelse var 5 timer, og 87,8 % av WordPress-spesifikke angrep omgikk standard brannmurer hos vertsleverandører, ifølge denne sikkerhetsanalysen av WordPress.
Det endrer jobben. En sikkerhetsgjennomgang av WordPress er ikke en gjennomgang av utvidelser, et skjermbilde av kontrollpanelet eller en skanning etter skadevare én gang i kvartalet. Det er en risikoøvelse, en teknisk inspeksjon og en utbedringsplan knyttet til forretningsmessige konsekvenser.
Team gjennomgår fortsatt ofte bare WordPress-laget. De sjekker oppdateringsstatus, skanner kanskje etter skadevare og sier seg ferdige. Det er der angriperne drar nytte av den blinde flekken din. Et herdet administrasjonspanel hjelper lite hvis serveren under det er eksponert, feilkonfigurert eller bærer på programvaregjeld utenfor selve WordPress.
Hvorfor den nåværende sikkerhetssjekklisten din er farlig ufullstendig
De fleste sjekklister svikter fordi de er skrevet for bekvemmelighet, ikke for hendelseshåndtering. De fokuserer på åpenbare oppgaver som å oppdatere utvidelser, slå på en brannmur og bytte passord. De stegene er viktige, men de utgjør ikke til sammen en fullstendig sikkerhetsgjennomgang av WordPress.
Problemet er strukturelt. Team behandler ofte WordPress-sikkerhet som et rent applikasjonsspørsmål, selv om angrepsveien sjelden respekterer de grensene. Angripere kombinerer svake utvidelser, utdaterte kontoer, eksponerte filer, slappe tilganger og feilkonfigurerte servere. En sjekkliste som bare inspiserer ett lag, gir falsk trygghet.
Hvis du vil ha et nyttig utenfraperspektiv på hvor bred en gjennomgang av et nettsted bør være, er MD TECH TEAMs råd om nettstedsikkerhet en god påminnelse om at sikkerhetsarbeid må gå lenger enn overfladiske skanninger og inn i operative kontroller, gjenopprettingsberedskap og validering.
Praktisk regel: Hvis resultatet av gjennomgangen bare er en liste over utdaterte utvidelser, har du ikke gjennomført en sikkerhetsgjennomgang. Du har gjort en opptelling.
En håndbok på profesjonelt nivå fungerer annerledes. Den starter med forretningskonteksten, kartlegger ressursene som betyr noe, fastsetter grensene for gjennomgangen, kjører automatiserte verktøy for grunnleggende innsyn og verifiserer deretter de risikable områdene manuelt. Den inspiserer også vertsmiljøet, fordi selve WordPress kan være rent mens webserveren, operativsystemet eller tilgangsmodellen ikke er det.
Det skillet er viktig når du snakker med kunder eller interne interessenter. «Er WordPress sikkert?» er feil spørsmål. Det bedre spørsmålet er om hele leveransestakken er sikker nok for den forretningsrisikoen den bærer. For en kortfattet innramming av det bredere spørsmålet gir denne gjennomgangen av om WordPress er sikkert nyttig kontekst før du starter selve sikkerhetsgjennomgangen.
Fase 1: Avgrense gjennomgangen og vurdere forretningsrisikoen
Den første feilen nye teamledere gjør, er å åpne en skanner før de har definert hva de skal gjennomgå. Det sløser med tid og gjør rapporten uklar. Avgrensningen bestemmer hvilken tilgang du trenger, hva som regnes som et funn, og hvilke problemer som fortjener umiddelbar eskalering.
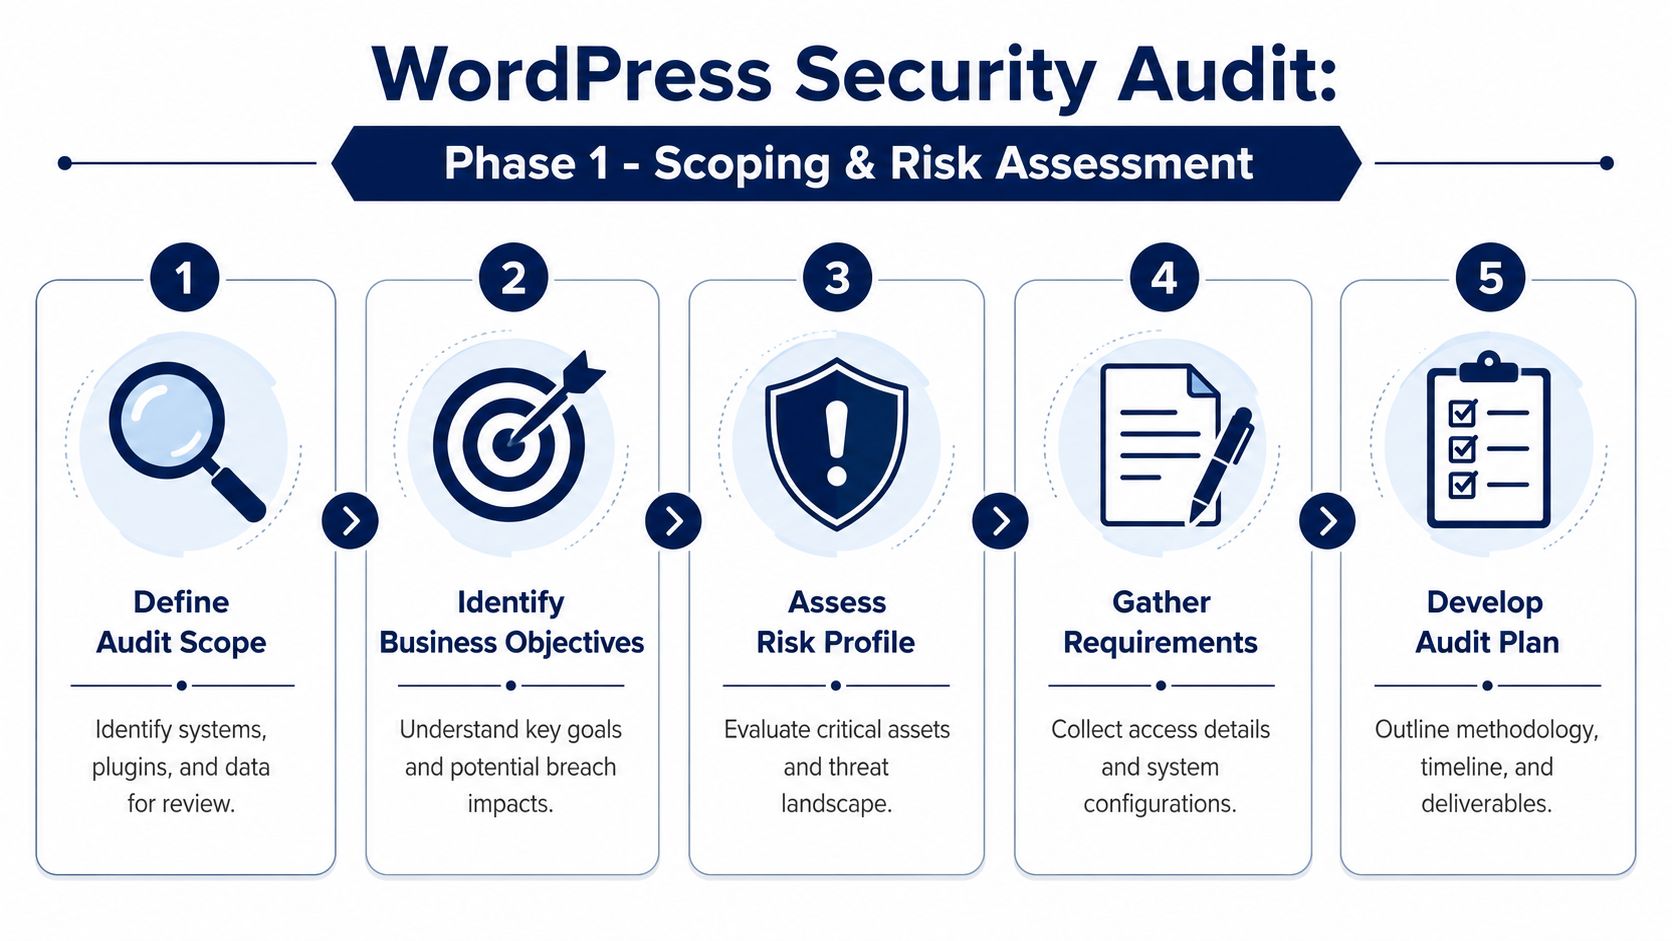
Start med en reell oversikt over ressursene
En brukbar oversikt er mer enn listen over utvidelser fra /wp-admin. Den bør omfatte aktive og inaktive utvidelser, temaer, mu-plugins, egenutviklet kode, påkrevde integrasjoner, cron-jobber, miljøspesifikk konfigurasjon, brukerkontoer, tredjepartstjenester og avhengigheter i vertsmiljøet.
Metodikken til SentinelOne peker i riktig retning her. En sikkerhetsgjennomgang av WordPress bør starte med en fullstendig oversikt og deretter gå videre til automatiserte skanninger og manuell gjennomgang av filer, inkludert filer som wp-config.php og .htaccess, fordi skjulte injeksjoner og krypterte strenger ofte slipper gjennom grunnleggende verktøy, slik det beskrives i SentinelOnes veiledning for sikkerhetsgjennomgang av WordPress.
Bruk et oversiktsark som fanger opp minst disse kategoriene:
- Applikasjonskomponenter: Versjon av WordPress-kjernen, aktivt tema, undertema, egenutviklede utvidelser, premiumutvidelser og alt som er inaktivt, men fortsatt ligger på disken.
- Tilgangsavtrykk: Administratorer, redaktører, utviklere, leverandører, supportbrukere og eventuelle delte påloggingsdetaljer som fortsatt finnes.
- Eksterne avhengigheter: Betalingsløsninger, CRM-tilkoblinger, ERP-mellomvare, CDN, WAF, SMTP-leverandør, analyseskript og API-nøkler.
- Infrastrukturelementer: Vertsleverandør, webserver, PHP-kjøretidsmiljø, planlagte jobber, testmiljøer (staging), plassering av sikkerhetskopier og loggstakk.
Inaktiv programvare hører med i avgrensningen. Kode i dvale gir fortsatt ingen forretningsverdi og kan likevel skape eksponering.
Identifiser virksomhetens kronjuveler
Ikke alle funn veier like tungt. En utdatert galleriutvidelse på et enkelt presentasjonsnettsted er ikke det samme som en svak administratorkonto i en WooCommerce-butikk knyttet til kundedata og betalingsflyter.
Jeg sorterer vanligvis forretningsrisiko i fire kategorier:
| Område | Hva som skal identifiseres | Hvorfor det er viktig |
|---|---|---|
| Sensitive data | Kundedata, skjemainnsendinger, ordredetaljer, ansattdata | Konsekvensene av et brudd er umiddelbare og ofte juridiske eller kontraktsmessige |
| Inntektssystemer | Kasse, abonnementer, bookingflyter, ruting av leads | Nedetid påvirker kontantstrømmen direkte |
| Merkevareflater | Forside, påloggingssider, landingssider med mye trafikk | Vandalisering av nettstedet og skadevare svekker tilliten raskt |
| Operative avhengigheter | API-er, automatiseringer, redaksjonelle arbeidsflyter, sikkerhetskopier | Skjulte feil forsinker gjenopprettingen og gir følgefeil videre nedover |
En sikkerhetsgjennomgang av WordPress uten forretningsmessig vekting har en tendens til å overreagere på problemer med lav risiko og underreagere på de virkelig stygge. Slik ender team opp med å bruke en uke på å diskutere headere mens en eksponert administrasjonssti står urørt.
Spørsmålet er ikke «Hvor mange funn fikk vi?», men «Hvilke funn kan skade virksomheten raskest?».
Lås arbeidsbeskrivelsen (Statement of Work) før testingen
Avgrensning beskytter også relasjonen. En tydelig arbeidsbeskrivelse (Statement of Work) hindrer at omfanget glir ut, og holder alle enige om tilgang, metoder, unntak og leveranser.
Avgrensningen av gjennomgangen bør definere:
- Inkluderte systemer: Produksjon, testmiljø (staging), multisite-instanser, underkataloger og tilknyttede nettsteder.
- Grenser for testingen: Passiv gjennomgang, autentiserte kontroller, skanning etter skadevare, gjennomgang av konfigurasjon og om trygg validering av sårbarheter er tillatt.
- Krav til dokumentasjon: Skjermbilder, filutdrag, eksport av brukerroller, referanser til sårbarheter og notater om utbedring.
- Målgruppe for rapporten: Ledersammendrag for interessenter, teknisk vedlegg for utviklere.
- Eskaleringsvei: Hvem som varsles hvis teamet avdekker en aktiv kompromittering under gjennomgangen.
Denne fasen føles administrativ, men den sparer teknisk arbeid senere. De fleste mislykkede gjennomganger er egentlig avgrensningsfeil som ikke ble oppdaget tidlig nok.
Fase 2: Kombinere automatiserte skanninger med manuelle kontroller
Automatisering gir deg dekning. Manuell gjennomgang gir deg skjønn. Du trenger begge deler.
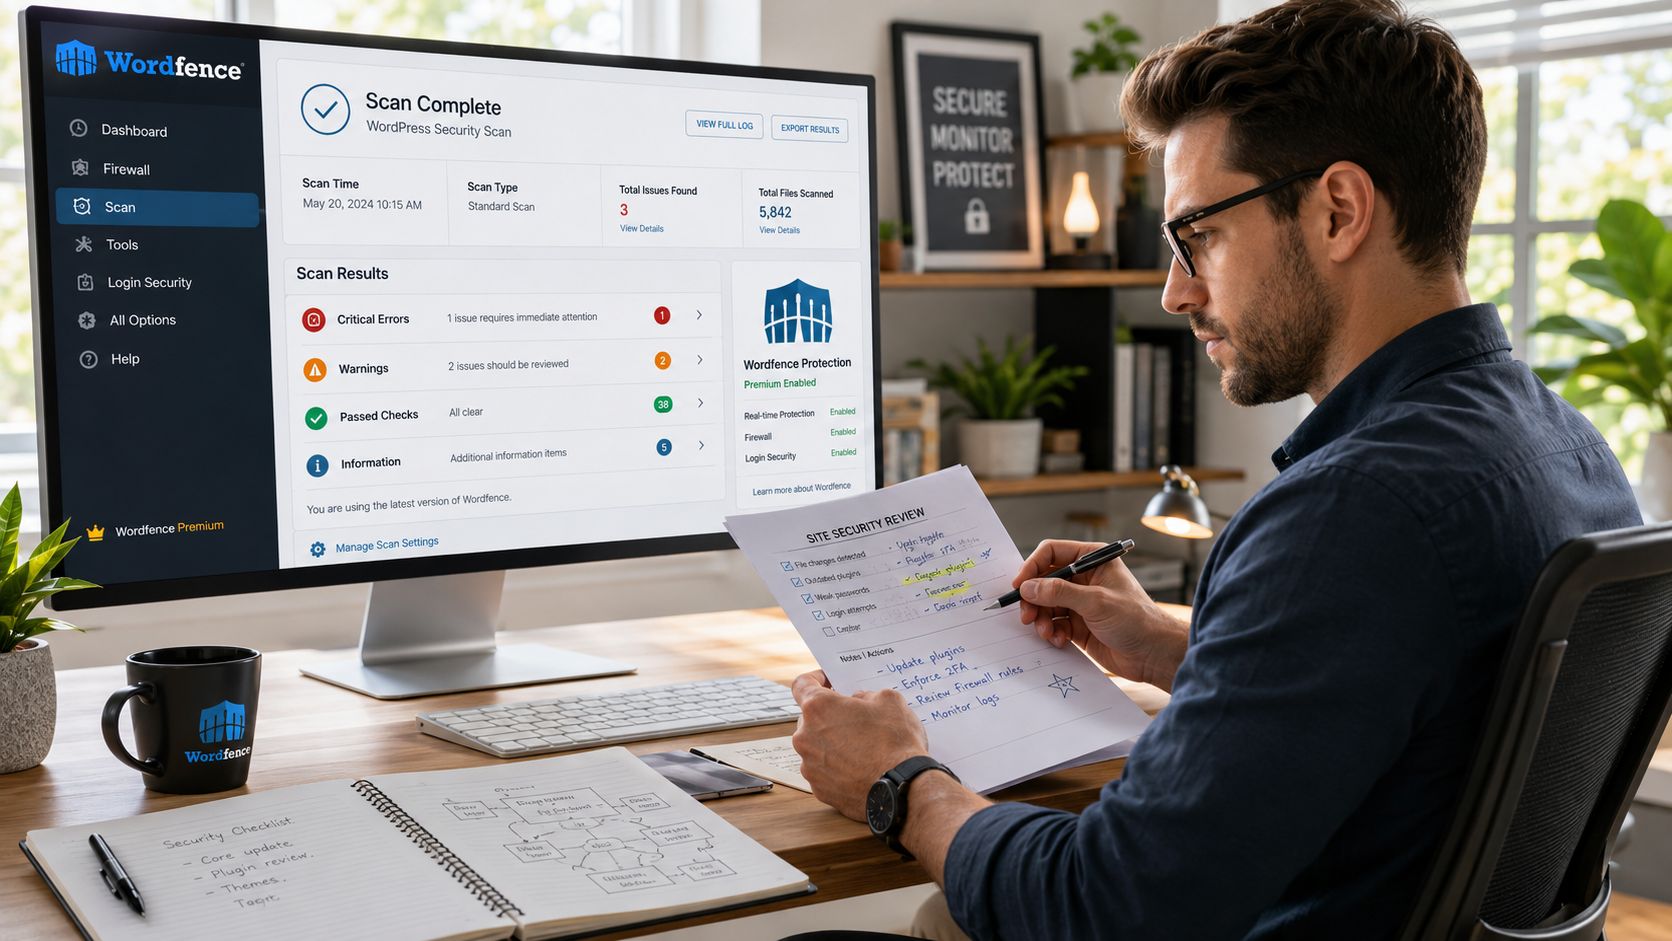
Mange gjennomganger stopper etter at Wordfence, Sucuri eller WPScan er kjørt. Det er nyttig, men det etablerer bare et utgangspunkt. Automatiserte verktøy er gode på kjente signaturer, vanlige feilkonfigurasjoner og versjonsbaserte kontroller. De er ikke gode til å forstå hvorfor en egenutviklet utrulling er risikabel, om en rolletildeling gjenspeiler prinsippet om minste privilegium, eller om en kodebit i functions.php er legitim.
Hva automatisering bør gjøre for deg
Bruk skannere tidlig for å finne de åpenbare problemene raskt. En god grunnleggende gjennomkjøring bør se etter sårbare utvidelser, mistenkelige filendringer, tegn på skadevare, eksponert konfigurasjon og mønstre for misbruk av pålogging.
Typisk verktøysett:
- Wordfence: Bra for skanning etter skadevare, oppdagelse av filendringer, brannmurkontroller og innsyn inne i WordPress.
- Sucuri: Nyttig for integritetsovervåking og kontroller utenfra.
- WPScan: Sterkt på å kartlegge kjente problemer i utvidelser, temaer og kjernen.
- Verktøy på vertsnivå: Det plattformen din tilbyr for skadevare, gjennomgang av prosesser og tilgang til logger.
Hvis teamet ditt sammenligner alternativer, er denne gjennomgangen av sikkerhetsutvidelser for WordPress et praktisk utgangspunkt, fordi riktig verktøysett avhenger av om du trenger forebygging, innsyn eller støtte til hendelseshåndtering.
Hva automatisering gjør godt:
- Versjonssammenligning: Den oppdager utdaterte utvidelser og temaer raskt.
- Signaturkontroller: Den fanger opp mange kjente skadevaremønstre og mistenkelige endringer.
- Repetisjon: Den kan skanne konsekvent på tvers av flere miljøer uten å bli sliten.
Hva den ikke gjør godt:
- Kontekst: Den kan ikke avgjøre om en egenutviklet utvidelse er trygg bare fordi det ikke finnes noen offentlig signatur.
- Hensikt: Den kan ikke skille en dårlig rollemodell fra en som bare er uvanlig, uten menneskelig gjennomgang.
- Grensetilfeller: Den går ofte glipp av subtile bakdører skjult i legitime filer eller kodet skadelig innhold som er lagt inn for å gli inn.
De manuelle kontrollene som faktisk endrer resultatet
Når skannerne er ferdige, begynner den egentlige gjennomgangen. Start med tilgang.
Gå gjennom brukere og rettigheter
Minste privilegium er fortsatt en av de raskeste gevinstene innen WordPress-sikkerhet. Gå gjennom hver konto, ikke bare administratorene. Se etter tidligere ansatte, byråkontoer som burde ha utløpt, supportpålogginger som ble liggende igjen etter lansering, og brukere med en rolle som går ut over jobben deres.
Spørsmål du bør stille:
- Trenger denne brukeren fortsatt tilgang?
- Er administratorrollen nødvendig, eller ville redaktør eller butikkansvarlig vært nok?
- Finnes det delte kontoer uten tydelig ansvar?
- Finnes det tjenestekontoer som kan begrenses eller avvikles?
Denne gjennomgangen avdekker ofte risiko som sårbarhetsskannere aldri vil flagge.
Inspiser kritiske filer direkte
De mest verdifulle filene fortjener et menneskelig blikk. Gå gjennom wp-config.php, .htaccess, functions.php, oppstartsfiler for egenutviklede utvidelser og all kode som lastes tidlig i forespørselens livssyklus.
Se etter:
- ukjente inkluderinger
- tilslørte eller kodede strenger
- omdirigeringer lagt inn i temafiler
- egne kroker for opprettelse av brukere
- endringer i rettigheter som ikke hører hjemme der
- hemmeligheter hardkodet i kode eller konfigurasjon
Erfaring fra felten: En skanning kan fortelle deg at en fil er endret. En manuell gjennomgang forteller deg om endringen er et restprodukt fra en utrulling, en forhastet oppdatering eller en bakdør.
Valider filrettigheter og ryddighet i filsystemet
Rettigheter er ikke glamorøse, men de er viktige. Metodikken til SentinelOne krever eksplisitt at man sjekker filrettigheter og bruker manuell inspeksjon for å fange opp det verktøyene går glipp av. Gå gjennom om sensitive filer er tilstrekkelig begrenset, og om skrivbare stier er så stramme som de bør være.
Sjekk også om det har samlet seg rot i filsystemet:
- Inaktive temaer og utvidelser: Fjern dem, ikke bare deaktiver dem.
- Gamle sikkerhetskopiarkiver i stier som er tilgjengelige fra nettet: Disse er lette å glemme og smertefulle å oppdage under hendelseshåndtering.
- Midlertidige utviklerfiler: Feilsøkingsskript, testimporter, SQL-dumper og forlatte utrullingsrester skal ikke ligge i produksjon.
Bygg en repeterbar rekkefølge for gjennomgangen
Hvis du vil at teamet ditt skal gjennomføre konsekvente gjennomganger, gi dem en fast rekkefølge. Min ser vanligvis slik ut:
- Eksporter oversikten
- Kjør automatiserte skanninger
- Gå gjennom brukere og roller
- Sjekk kritiske filer
- Valider rettigheter
- Inspiser logger og nylige endringer
- Dokumenter funn med bevis
- Bekreft om hvert problem kan utnyttes, bare er en svakhet eller allerede er utbedret
Den rekkefølgen er viktig fordi den går fra bredt innsyn til målrettet verifisering. Den unngår også den vanlige fellen med å jage skannerstøy før du forstår miljøet.
Fase 3: Gjennomgang utover WordPress på servernivå
Dette er hullet de fleste «komplette» veiledninger fortsatt overser.
Mange team sikrer wp-admin, installerer en brannmur, rydder i utvidelsene og antar at stakken er dekket. Det er den ikke. Webserveren, operativsystemet, kjøretidsmiljøet, eksponerte tjenester og nettverksvendt konfigurasjon gir ofte enklere angrepsveier enn selve WordPress.
MiniOrange får tydelig frem hovedpoenget. De fleste gjennomganger av WordPress stopper ved applikasjonslaget, mens det underliggende operativsystemet og webserveren i stor grad forblir ukontrollert. Artikkelen deres påpeker også at 90 % av kompromitteringer av WordPress skyldes feil konfigurasjon og dårlige utvidelser, og det er nettopp derfor herding av serveren hører hjemme i gjennomgangen og ikke utenfor den, slik det beskrives i MiniOranges artikkel om sikkerhetsgjennomgang av WordPress.
Hva du bør inspisere utenfor WordPress
En gjennomgang på servernivå bør verifisere om miljøet støtter sikkerhetskontrollene du tror du har. Dette omfatter webserverkonfigurasjon, systempakker, eksponering av tjenester, TLS-oppsett, planlagte jobber, oppførselen til den omvendte proxyen og separasjon av kontoer.
Bruk dette som minimumssjekkliste:
- Webserverkonfigurasjon: Gå gjennom Apache- eller Nginx-reglene for katalogtilgang, håndtering av forespørsler, tilgang til sensitive stier og unødvendig eksponering.
- Tilstanden til operativsystemet: Sjekk oppdateringsstatus for pakker, støttede programvareversjoner og om ubrukte tjenester fortsatt er aktivert.
- Åpne tjenester og porter: Bekreft at bare nødvendige tjenester er tilgjengelige.
- TLS- og sertifikatoppsett: Verifiser at sertifikatene er oppdaterte og at implementeringen samsvarer med retningslinjene dine.
- Fileierskap og kjørestier: Sørg for at applikasjonsfiler, opplastinger og utrullingskataloger følger en ryddig rettighetsmodell.
- Oppførsel hos proxy og CDN: Bekreft at hurtigbufring, begrensninger mot opprinnelsesserveren og videresending av forespørsler ikke undergraver beskyttelsen av pålogging eller administrasjon.
- Plassering av sikkerhetskopier og logger: Sørg for at gjenopprettingsressurser og logger ikke ligger i samme feildomene som produksjon.
Hvorfor dette endrer resultatet av gjennomgangen
Problemer på servernivå forklarer ofte hvorfor et nettsted stadig blir infisert på nytt etter «oppryddingen». Hvis teamet fjerner den skadelige utvidelsen, men lar svakt fileierskap, en eksponert tjeneste eller dårlig isolasjon bli stående, kommer angriperen bare tilbake gjennom den samme svakheten i infrastrukturen.
Det er én grunn til at WordPress-arbeid på virksomhetsnivå krever plattformtenkning, ikke bare kjennskap til publiseringssystemet. Team som håndterer større nettstedsporteføljer, flerspråklige installasjoner eller arbeidsflyter med flere miljøer, trenger vanligvis strammere operative kontroller enn ved et standard nettstedsprosjekt. For organisasjoner som jobber på det nivået, er WordPress-løsninger for virksomheter vanligvis relevante, fordi arkitektur og sikkerhetsdrift overlapper i praksis.
Et rent WordPress-adminpanel beviser ikke et rent vertsmiljø. Det beviser bare hvor du så.
Fase 4: Prioritere utbedring og levere rapporten
En gjennomgang blir verdifull først når folk kan handle ut fra den. Rå funn er ikke en leveranse. Prioritert utbedring er det.
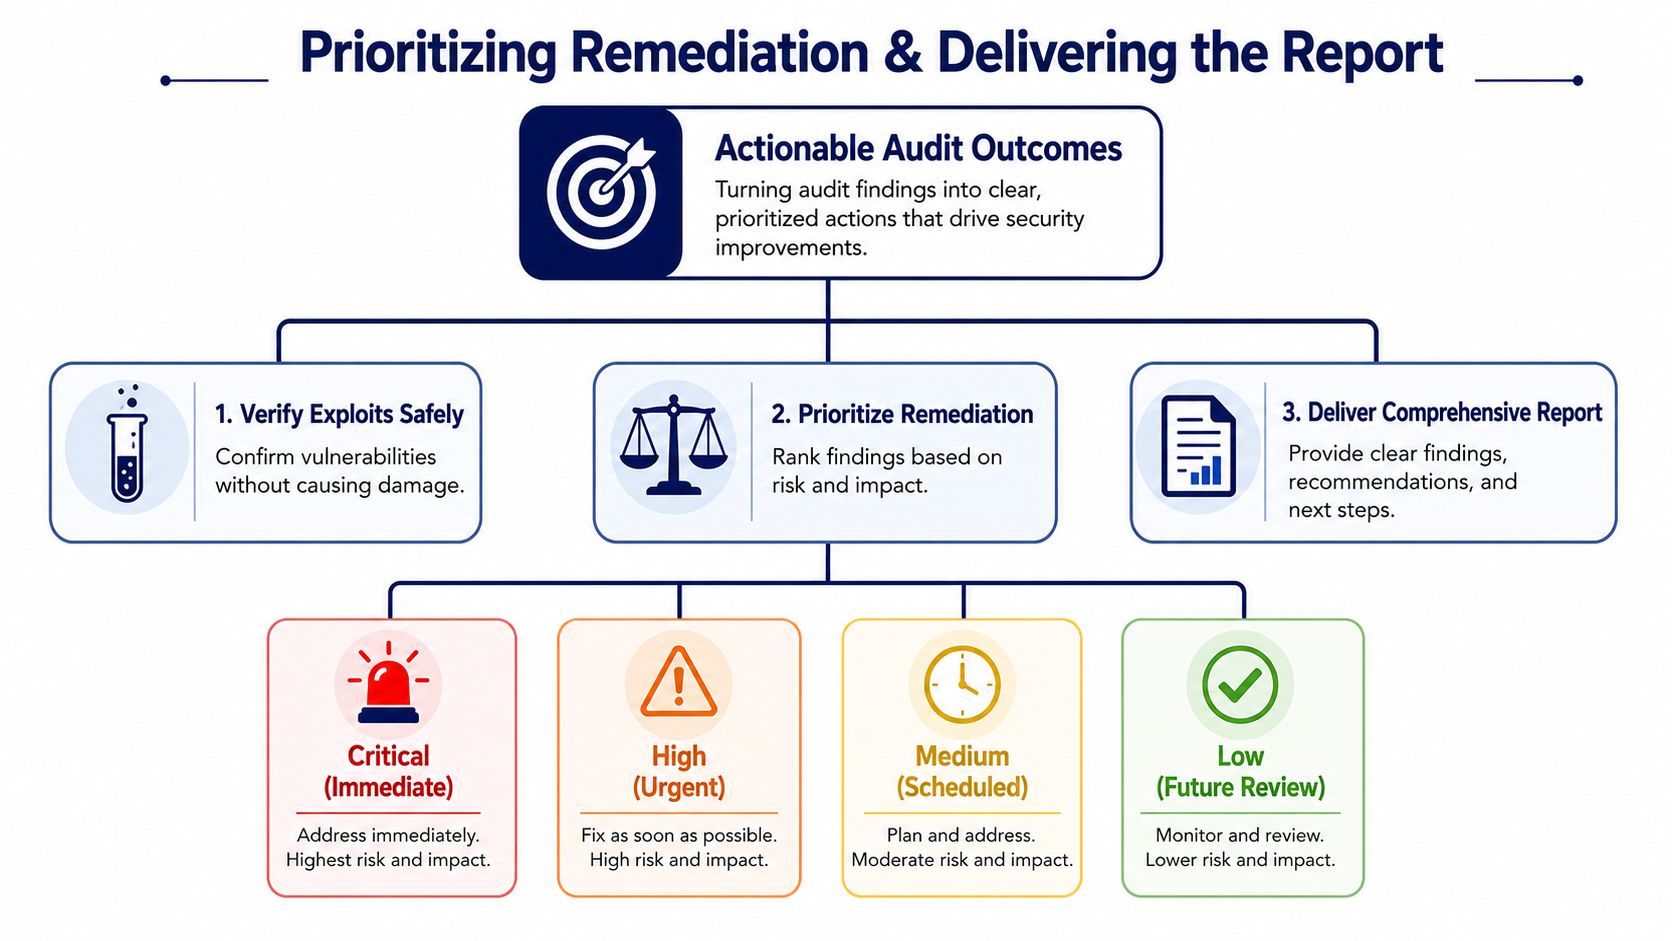
Det første steget er verifisering. Ikke merk alt som «kritisk» fordi en skanner gjorde det. Bekreft om problemet finnes, om det er nåbart i det nåværende miljøet, og om utnyttelsesveien er realistisk. Trygg validering er viktig fordi utbedringsteam raskt mister tilliten hvis rapporten inneholder falske positiver.
Prioriter etter risiko og innsats
Jeg bruker ikke store poengmodeller i de fleste WordPress-oppdrag. De skaper en illusjon av presisjon og bremser handling. En kompakt matrise fungerer bedre.
| Prioritet | Forretningsmessig konsekvens | Teknisk realitet | Typisk tiltak |
|---|---|---|---|
| Kritisk | Direkte kompromittering, aktivt misbruk eller eksponering av sensitive funksjoner | Tydelig utnyttelsesvei eller bevis på kompromittering | Utbedre umiddelbart og overvåke |
| Høy | Alvorlig konsekvens ved misbruk, selv om det ikke utnyttes nå | Nåbar svakhet med en troverdig vei | Planlegge hasteutbedring |
| Middels | Reell svakhet, men begrenset skadeomfang eller avhengigheter | Krever bestemte forutsetninger for å misbrukes | Utbedre i en planlagt sprint |
| Lav | Herdingsspørsmål eller lite sannsynlig vei | Begrenset praktisk eksponering | Følge opp i en senere gjennomgang |
I disse tilfellene slår praktisk skjønn automatiseringen. En utvidelse i dvale med et kjent problem kan rangeres over et støyende skannervarsel hvis den ligger på et produksjonsnettsted med høye rettigheter og ingen eier den. En moderat feilkonfigurasjon av serveren kan rangeres over en oppdatering av en utvidelse hvis den undergraver flere kontroller samtidig.
Utbedre problemene som gang på gang fører til brudd
SoftX fremhever to funn som stadig dukker opp i gjennomganger av WordPress: Team lar utvidelser i dvale bli liggende, og de dropper MFA. Veiledningen deres påpeker også at nettsteder som tar i bruk MFA, lykkes betydelig oftere med å hindre uautorisert tilgang, noe som gjør MFA til et av de mest verdifulle utbedringstiltakene i et typisk WordPress-miljø, slik det beskrives i SoftX’ sjekkliste for sikkerhetsgjennomgang av WordPress.
Det stemmer godt med det som fungerer i praksis. Start med utbedringene som reduserer eksponeringen bredt:
- Fjern kode i dvale: Inaktive utvidelser og temaer bør slettes, ikke ignoreres.
- Krev MFA: Prioriter administratorer, redaktører med utvidede rettigheter og leverandørkontoer først.
- Stram inn rollene: Reduser kontoer med for mange rettigheter, og avvikle utdatert tilgang.
- Oppdater med vilje: Oppdater det som er nødvendig, og test de forretningskritiske flytene rett etterpå.
- Gjenopprett tilliten der det trengs: Hvis det er mistanke om kompromittering, bytt påloggingsdetaljer, salter og nøkler som del av gjenopprettingen.
En kort gjennomgang kan hjelpe team med å bli enige om hva «handlingsrettet» betyr:
Skriv to rapporter, ikke én
Én rapport bør tjene interessentene. En annen bør tjene implementeringsteamet.
Ledersammendrag
Hold det kort og forretningsrettet. Det bør svare på:
- Hvilke risikoer er vesentlige for virksomheten?
- Finnes det bevis på aktiv kompromittering?
- Hvilke problemer krever umiddelbar oppmerksomhet?
- Hvilke operative mangler øker fremtidig risiko?
Ledere trenger ikke stakkspor. De trenger forretningsmessig eksponering, rekkefølge for utbedringen og tydelig eierskap.
Teknisk utbedringsrapport
Denne versjonen bør være så eksplisitt at en utvikler kan jobbe direkte ut fra den.
Ta med:
- Tittel og plassering for funnet
- Bevis
- Hvorfor det er viktig i dette miljøet
- Steg for utbedring
- Hvordan utbedringen verifiseres
- Eventuelle avhengigheter eller hensyn ved tilbakerulling
Leveransestandard: Hvis utvikleren som leser rapporten din, fortsatt må spørre hvilken fil, hvilken bruker, hvilket system eller hvilken rekkefølge det gjelder, er rapporten ikke ferdig.
Et praktisk alternativ for team som trenger kapasitet til ekstern gjennomgang, er å bruke en spesialisert tjeneste som IMADOs tjeneste for gjennomgang av WordPress-nettsteder, sammen med verktøy som Wordfence eller Sucuri, når interne ressurser er knappe eller miljøet inneholder egenutviklede løsninger som fortjener en grundigere gjennomgang.
Fase 5: Bygge en langsiktig plan for sikkerhetsvedlikehold
En sikkerhetsgjennomgang av WordPress er et øyeblikksbilde. Sikkerhetsnivået er det som skjer etter øyeblikksbildet.
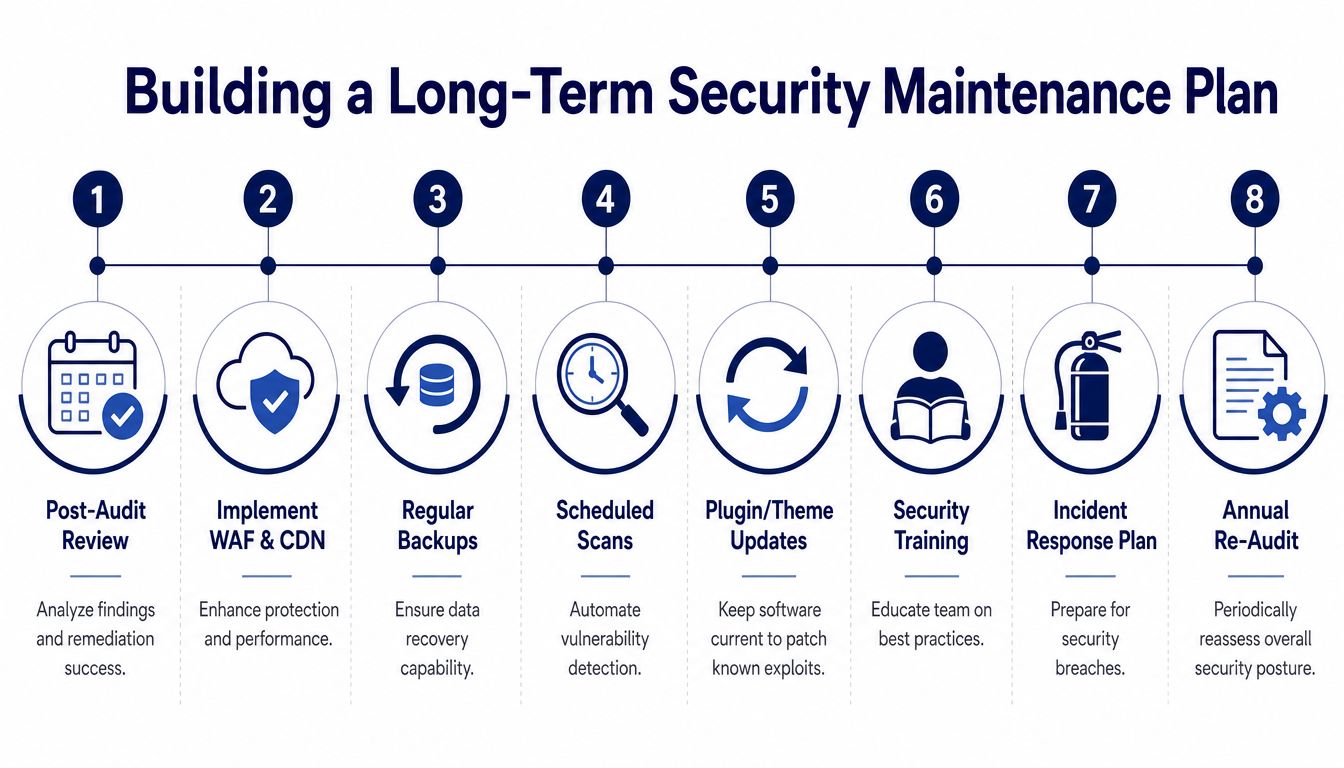
Team får problemer når de behandler utbedring som et prosjekt med en sluttdato. WordPress-miljøer endrer seg hele tiden. Utvidelser oppdateres, ansatte byttes ut, integrasjoner utvides, og forretningsflyter skaper nye tilgangsveier. Hvis gjennomgangen ikke blir til en fast driftsrytme, kommer de samme typene problemer tilbake.
Hva vedlikeholdsplanen bør inneholde
En gjennomførbar plan har faste kontroller, tildelte eiere og dokumenterte responssteg. Ta som et minimum med:
- Planlagte oppdateringer: Kjernen, utvidelser, temaer, PHP-kjøretidsmiljøet og serverprogramvaren trenger koordinerte oppdateringer med kontroller etterpå.
- Regelmessig skanning: Oppretthold automatisert innsyn i tegn på skadevare, sårbare komponenter og mistenkelige endringer.
- Gjennomgang av logger: Autentiseringshendelser, endringer i utvidelser, filendringer og systemavvik bør gjennomgås av en ansvarlig person.
- Verifisering av sikkerhetskopier: Ikke bare lag sikkerhetskopier. Test gjenopprettingsprosedyrene og bekreft at lagringen er atskilt.
- Tilgangsstyring: Gå jevnlig gjennom brukerroller, leverandørtilgang og midlertidige rettigheter.
- Plan for hendelseshåndtering: Dokumenter hvem som handler, hvem som kommuniserer, og hvordan beslutninger om begrensning og gjenoppretting tas.
Undersøkelsen fra Melapress for 2025 gjør forretningsargumentet tydelig. Gjennomsnittlig gjenopprettingskostnad for en liten bedrift etter et brudd er 14 500 dollar, mens proaktiv beskyttelse koster omtrent 8 dollar i måneden, og bare 1 av 4 fagfolk har en dokumentert plan for gjenoppretting etter brudd, ifølge Melapress’ sikkerhetsundersøkelse om WordPress.
Knytt sikkerhetsvedlikeholdet til forretningsdriften
For nettbutikker kan ikke vedlikeholdet stoppe ved tekniske kontroller. Sikkerhet og etterlevelse møtes ofte i ordrehåndtering, betalingshåndtering, lagring av kundedata og flyter for produkter med restriksjoner. Hvis WooCommerce-driften din har fraktbegrensninger eller regulerte produktflyter, er denne sjekklisten med steg for etterlevelse av regelverk for frakt et nyttig eksempel på hvordan gjennomganger av operative prosesser og sikkerhetskontroller forsterker hverandre.
Den modne modellen er enkel. Sikkerhetsvedlikehold hører hjemme i samme rytme som versjonsstyring, innholdsdrift og gjennomgang av infrastruktur. Hvis nettstedet er viktig nok til at du overvåker oppetid og konverteringer, er det også viktig nok til å vedlikeholdes for å forebygge kompromittering.
For team som trenger et varig operativt rammeverk i stedet for en engangsopprydding, blir vedlikehold og support for WordPress vanligvis mekanismen som hindrer at oppdateringer, overvåking, gjennomgang og hendelseshåndtering faller mellom avdelinger.
Ofte stilte spørsmål om sikkerhetsgjennomgang av WordPress
Hvor ofte bør en fullstendig sikkerhetsgjennomgang av WordPress gjennomføres?
Gjennomfør en fullstendig sikkerhetsgjennomgang når nettstedet har betydelig forretningsmessig eksponering, egenutviklet kode, flere brukere eller sensitive integrasjoner. Lettere automatiserte skanninger bør skje langt oftere enn en fullstendig manuell gjennomgang. Den nøyaktige frekvensen avhenger av hvor ofte nettstedet endres, risikoprofilen og om nettstedet behandler kunde- eller betalingsdata.
Hva er forskjellen mellom en sårbarhetsskanning og en sikkerhetsgjennomgang av WordPress?
En skanning ser etter kjente problemer. En sikkerhetsgjennomgang av WordPress legger til avgrensning, vurdering av forretningsrisiko, gjennomgang av tilganger, manuell inspeksjon av filer, inspeksjon på servernivå, innsamling av bevis, prioritering og planlegging av utbedring. En skanning gir varsler. En sikkerhetsgjennomgang gir beslutninger.
Kan denne prosessen automatiseres fullt ut?
Nei. Automatisering er god til grunnleggende oppdagelse og gjentatt overvåking. Den er ikke god til å vurdere minste privilegium, gå trygt gjennom egenutviklet kode, verifisere utnyttbarhet i kontekst eller omsette funn til utbedring prioritert etter forretningsbehov.
Hvorfor hører planlegging av gjenoppretting hjemme i samtalen om sikkerhetsgjennomgangen?
Fordi forebygging før eller siden møter virkeligheten. Melapress rapporterer at gjennomsnittlig gjenopprettingskostnad for en liten bedrift etter et brudd er 14 500 dollar, at proaktiv beskyttelse koster omtrent 8 dollar i måneden, og at bare 1 av 4 fagfolk har en dokumentert gjenopprettingsplan. Det gapet betyr at mange team er dårlig forberedt når et brudd inntreffer.
Hvis teamet ditt trenger en gjennomgang av WordPress-stakken utført av erfarne utviklere, inkludert applikasjonslaget og vertsmiljøet under det, kan IMADO bistå med sikkerhetsgjennomganger, planlegging av utbedring og løpende vedlikeholdsflyter uten å gjøre prosessen om til generisk avkrysningssikkerhet.