Un sitio WordPress puede pasar de «problema conocido» a «objetivo de ataques activos» más rápido de lo que dura una reunión de seguimiento típica. En 2025 se divulgaron 11 334 nuevas vulnerabilidades de WordPress, la mediana ponderada del tiempo entre la divulgación y la explotación masiva fue de 5 horas y el 87,8 % de los exploits específicos de WordPress eludieron los firewalls estándar de los proveedores de hosting, según este análisis de seguridad de WordPress.
Eso cambia el trabajo. Una auditoría de seguridad de WordPress no es una revisión de plugins, una captura del panel ni un escaneo de malware una vez por trimestre. Es un ejercicio de riesgo, una inspección técnica y un plan de corrección vinculado al impacto en el negocio.
Los equipos a menudo siguen auditando solo la capa de WordPress. Revisan el estado de las actualizaciones, quizá buscan malware y dan el trabajo por terminado. Ahí es donde los atacantes se aprovechan de su punto ciego. Un panel de administración reforzado sirve de poco si el servidor que hay debajo está expuesto, mal configurado o arrastra deuda de software fuera del propio WordPress.
Por qué su lista de comprobación de seguridad actual está peligrosamente incompleta
La mayoría de las listas de comprobación fallan porque se redactan pensando en la comodidad, no en la respuesta ante incidentes. Se centran en tareas obvias como actualizar plugins, activar un firewall y cambiar contraseñas. Esos pasos importan, pero no suman una auditoría de seguridad de WordPress completa.
El problema es estructural. Los equipos suelen tratar la seguridad de WordPress como un asunto exclusivo de la aplicación, aunque la ruta de ataque rara vez respeta esos límites. Los atacantes combinan plugins débiles, cuentas obsoletas, archivos expuestos, permisos laxos y errores de configuración del servidor. Una lista que solo inspecciona una capa genera una falsa confianza.
Si busca una perspectiva externa útil sobre lo amplia que debe ser una revisión de un sitio web, los consejos de seguridad web de MD TECH TEAM son un buen recordatorio de que el trabajo de seguridad debe ir más allá de los escaneos superficiales y abarcar los controles operativos, la preparación para la recuperación y la validación.
Regla práctica: Si el resultado de la auditoría es solo una lista de plugins desactualizados, usted no ha hecho una auditoría. Ha hecho un inventario.
Un manual de nivel profesional funciona de otra manera. Empieza por el contexto de negocio, mapea los activos que importan, establece los límites de la auditoría, ejecuta herramientas automatizadas para obtener una visibilidad básica y después verifica manualmente las áreas de riesgo. También inspecciona el entorno de hosting, porque WordPress puede estar limpio mientras el servidor web, el sistema operativo o el modelo de acceso no lo están.
Esa distinción importa cuando habla con clientes o con partes interesadas internas. «¿Es seguro WordPress?» es la pregunta equivocada. La mejor es si toda la pila de entrega es lo bastante segura para el riesgo de negocio que soporta. Para un planteamiento conciso de esa pregunta más amplia, este análisis sobre si WordPress es seguro aporta un contexto útil antes de empezar la auditoría propiamente dicha.
Fase 1: definir el alcance de la auditoría y evaluar el riesgo de negocio
El primer error de los nuevos responsables de equipo es abrir un escáner antes de haber definido qué están auditando. Eso hace perder tiempo y enturbia el informe. El alcance determina qué acceso necesita, qué cuenta como hallazgo y qué problemas merecen una escalada inmediata.
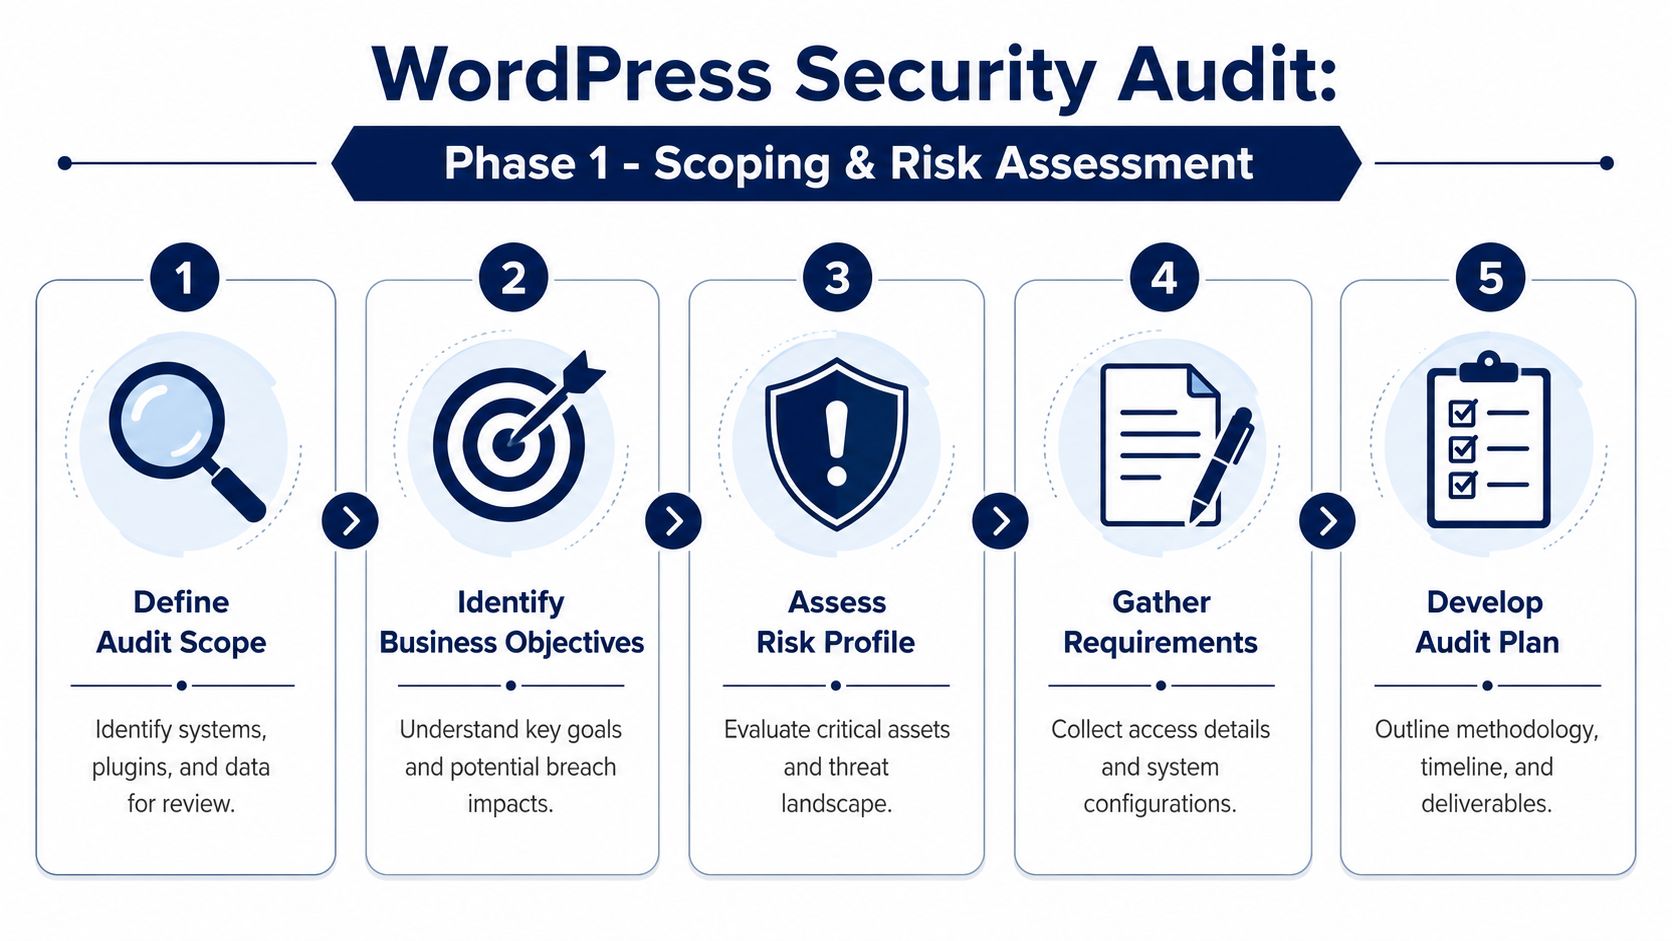
Empiece por el inventario real de activos
Un inventario útil es más que la lista de plugins de /wp-admin. Debe incluir plugins activos e inactivos, temas, mu-plugins, código personalizado, integraciones obligatorias, tareas cron, configuración específica de cada entorno, cuentas de usuario, servicios de terceros y dependencias del hosting.
La metodología de auditoría de SentinelOne va en la dirección correcta. Una auditoría de seguridad de WordPress debe empezar con un inventario completo y luego pasar a los escaneos automatizados y a la revisión manual de archivos, incluidos archivos como wp-config.php y .htaccess, porque las inyecciones ocultas y las cadenas cifradas a menudo pasan desapercibidas para las herramientas básicas, como se describe en la guía de auditoría de seguridad de WordPress de SentinelOne.
Use una hoja de inventario que recoja al menos estas categorías:
- Componentes de la aplicación: Versión del núcleo de WordPress, tema activo, tema hijo, plugins personalizados, plugins premium y todo lo que esté inactivo pero siga en el disco.
- Huella de acceso: Administradores, editores, desarrolladores, proveedores, usuarios de soporte y cualquier credencial compartida que todavía exista.
- Dependencias externas: Pasarelas de pago, conexiones con el CRM, middleware del ERP, CDN, WAF, proveedor SMTP, etiquetas de analítica y claves de API.
- Elementos de infraestructura: Proveedor de hosting, servidor web, entorno de ejecución de PHP, tareas programadas, entornos de staging, ubicaciones de las copias de seguridad y pila de registros.
El software inactivo forma parte del alcance. El código latente sigue sin aportar valor al negocio y aun así puede generar exposición.
Identifique las joyas de la corona del negocio
No todos los hallazgos tienen el mismo peso. Un plugin de galería desactualizado en un sitio corporativo informativo no es lo mismo que una cuenta de administrador débil en una tienda WooCommerce vinculada a datos de clientes y flujos de pago.
Normalmente clasifico el riesgo de negocio en cuatro grupos:
| Área | Qué identificar | Por qué importa |
|---|---|---|
| Datos sensibles | Datos de clientes, envíos de formularios, detalles de pedidos, datos de empleados | El impacto de una brecha es inmediato y a menudo legal o contractual |
| Sistemas de ingresos | Checkout, suscripciones, flujos de reserva, enrutamiento de leads | El tiempo de inactividad afecta directamente al flujo de caja |
| Superficies de marca | Página de inicio, páginas de acceso, landing pages con mucho tráfico | La desfiguración y el malware dañan la confianza rápidamente |
| Dependencias operativas | API, automatizaciones, flujos editoriales, copias de seguridad | Los fallos ocultos ralentizan la recuperación y provocan caídas en cadena |
Una auditoría de seguridad de WordPress sin ponderación de negocio tiende a reaccionar en exceso ante los problemas de bajo riesgo y a quedarse corta ante los realmente graves. Así es como los equipos pasan una semana discutiendo sobre cabeceras mientras una ruta de administración expuesta sigue intacta.
La pregunta no es «¿Cuántos hallazgos tenemos?», sino «¿Qué hallazgos pueden dañar al negocio más rápido?».
Cierre el Statement of Work antes de las pruebas
Definir el alcance también protege la relación. Un Statement of Work claro evita desviaciones y mantiene a todos de acuerdo sobre el acceso, los métodos, las exclusiones y los entregables.
El alcance de su auditoría debe definir:
- Sistemas incluidos: Producción, staging, instancias multisite, subdirectorios y propiedades web relacionadas.
- Límites de las pruebas: Revisión pasiva, comprobaciones autenticadas, escaneo de malware, revisión de la configuración y si se permite la validación segura de exploits.
- Estándares de evidencia: Capturas de pantalla, extractos de archivos, exportaciones de roles de usuario, referencias de vulnerabilidades y notas de corrección.
- Destinatarios del informe: Resumen ejecutivo para las partes interesadas y anexo técnico para los desarrolladores.
- Vía de escalada: A quién se notifica si el equipo descubre un compromiso activo durante la auditoría.
Esta fase parece administrativa, pero ahorra trabajo técnico más adelante. La mayoría de los fallos de auditoría son en realidad fallos de alcance que no se detectaron a tiempo.
Fase 2: combinar escaneos automatizados con comprobaciones manuales
La automatización le da cobertura. La revisión manual le da criterio. Necesita ambas.
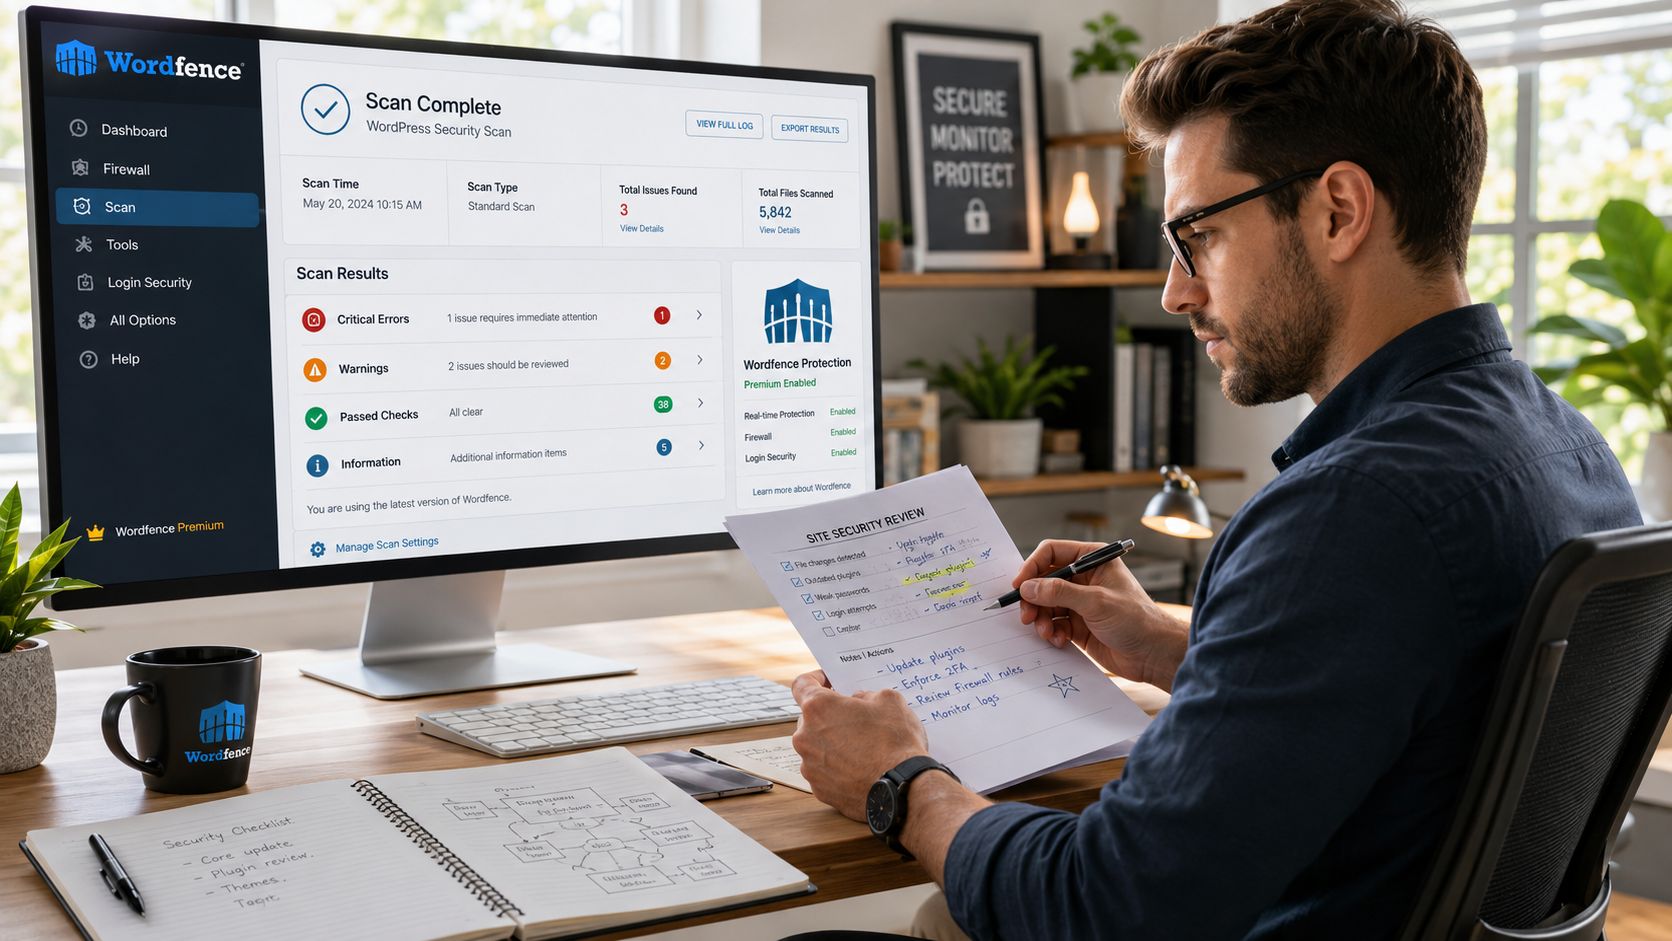
Muchas auditorías se detienen tras ejecutar Wordfence, Sucuri o WPScan. Es útil, pero solo establece una línea base. Las herramientas automatizadas son buenas con las firmas conocidas, los errores de configuración habituales y las comprobaciones basadas en versiones. No son buenas para entender por qué un despliegue personalizado es arriesgado, si una asignación de roles refleja el principio de mínimo privilegio o si un fragmento de functions.php es legítimo.
Lo que la automatización debe hacer por usted
Use los escáneres al principio para encontrar rápido los problemas evidentes. Una buena pasada inicial debe buscar plugins vulnerables, cambios sospechosos en archivos, indicadores de malware, configuración expuesta y patrones de abuso del inicio de sesión.
Conjunto de herramientas habitual:
- Wordfence: Bueno para el escaneo de malware, la detección de cambios en archivos, los controles de firewall y la visibilidad dentro de WordPress.
- Sucuri: Útil para la supervisión de la integridad y las comprobaciones desde el exterior.
- WPScan: Fuerte en la enumeración de problemas conocidos de plugins, temas y núcleo.
- Herramientas del hosting: Lo que su plataforma ofrezca para malware, revisión de procesos y acceso a registros.
Si su equipo está comparando opciones, esta revisión de plugins de seguridad para WordPress es un punto de partida práctico, porque el conjunto adecuado depende de si necesita prevención, visibilidad o apoyo en la respuesta.
Lo que la automatización hace bien:
- Comparación de versiones: Detecta rápidamente plugins y temas desactualizados.
- Comprobación de firmas: Detecta muchos patrones de malware conocidos y modificaciones sospechosas.
- Repetición: Puede escanear de forma constante varios entornos sin cansarse.
Lo que no hace bien:
- Contexto: No puede saber si un plugin personalizado es seguro solo porque no exista una firma pública.
- Intención: No puede distinguir un mal modelo de roles de uno simplemente inusual sin revisión humana.
- Casos límite: A menudo pasa por alto puertas traseras sutiles ocultas en archivos legítimos o cargas codificadas insertadas para pasar desapercibidas.
Las comprobaciones manuales que realmente cambian el resultado
Cuando terminan los escáneres, empieza la auditoría de verdad. Empiece por el acceso.
Revise usuarios y privilegios
El mínimo privilegio sigue siendo una de las mejoras más rápidas en la seguridad de WordPress. Audite todas las cuentas, no solo las de administrador. Busque antiguos empleados, cuentas de agencia que deberían haber caducado, accesos de soporte olvidados tras el lanzamiento y usuarios cuyo rol excede su función.
Preguntas que conviene hacerse:
- ¿Este usuario sigue necesitando acceso?
- ¿Hace falta el rol de administrador, o bastaría con editor o gestor de la tienda?
- ¿Hay cuentas compartidas sin un responsable claro?
- ¿Hay cuentas de servicio que puedan restringirse o retirarse?
Esta revisión a menudo descubre riesgos que los escáneres de vulnerabilidades nunca señalarán.
Inspeccione directamente los archivos críticos
Los archivos de mayor valor merecen una revisión humana. Revise wp-config.php, .htaccess, functions.php, los archivos de arranque de los plugins personalizados y cualquier código que se cargue al principio del ciclo de vida de la petición.
Busque:
- inclusiones desconocidas
- cadenas ofuscadas o codificadas
- redirecciones insertadas en archivos del tema
- hooks personalizados de creación de usuarios
- cambios de permisos que no deberían estar ahí
- secretos escritos directamente en el código o la configuración
Nota de campo: Un escaneo puede decirle que un archivo ha cambiado. Una revisión manual le dice si ese cambio es un artefacto del despliegue, un parche apresurado o una puerta trasera.
Valide los permisos de archivos y la higiene del sistema de archivos
Los permisos no son vistosos, pero importan. La metodología de SentinelOne pide expresamente comprobar los permisos de archivos y usar la inspección manual para detectar lo que se les escapa a las herramientas. Revise si los archivos sensibles están restringidos de forma adecuada y si las rutas con permiso de escritura están tan cerradas como deberían.
Compruebe también el desorden en el sistema de archivos:
- Temas y plugins inactivos: Elimínelos, no se limite a desactivarlos.
- Archivos antiguos de copias de seguridad en rutas accesibles desde la web: Es fácil olvidarlos y doloroso descubrirlos durante la respuesta a un incidente.
- Archivos temporales de desarrollo: Los scripts de depuración, las importaciones de prueba, los volcados SQL y los artefactos de despliegue abandonados no deberían estar en producción.
Construya una secuencia de revisión repetible
Si quiere que su equipo haga auditorías coherentes, dele un orden fijo. El mío suele ser este:
- Exportar el inventario
- Ejecutar los escaneos automatizados
- Revisar usuarios y roles
- Comprobar los archivos críticos
- Validar los permisos
- Inspeccionar los registros y los cambios recientes
- Documentar los hallazgos con pruebas
- Confirmar si cada problema es explotable, simplemente una debilidad o ya está corregido
Ese orden importa porque va de la visibilidad amplia a la verificación concreta. También evita la trampa habitual de perseguir el ruido del escáner antes de entender el entorno.
Fase 3: auditar más allá de WordPress, a nivel de servidor
Esta es la brecha que la mayoría de las guías «completas» siguen pasando por alto.
Muchos equipos protegen wp-admin, instalan un firewall, mejoran la higiene de los plugins y dan por hecho que la pila está cubierta. No lo está. El servidor web, el sistema operativo, el entorno de ejecución, los servicios expuestos y la configuración orientada a la red suelen ofrecer rutas de ataque más fáciles que el propio WordPress.
MiniOrange lo expone con claridad. La mayoría de las auditorías de WordPress se detienen en la capa de aplicación, mientras que el sistema operativo y el servidor web subyacentes quedan en gran medida sin revisar. Su artículo también señala que el 90 % de los compromisos de WordPress se deben a configuraciones incorrectas y plugins defectuosos, que es justo la razón por la que el refuerzo del servidor debe formar parte de la auditoría y no quedar fuera, como se explica en el artículo de MiniOrange sobre auditorías de seguridad de WordPress.
Qué inspeccionar fuera de WordPress
Una revisión a nivel de servidor debe verificar si el entorno respalda los controles de seguridad que usted cree tener. Esto incluye la configuración del servidor web, los paquetes del sistema, la exposición de servicios, la configuración de TLS, las tareas programadas, el comportamiento del proxy inverso y la separación de cuentas.
Use esto como lista de comprobación mínima:
- Configuración del servidor web: Revise las reglas de Apache o Nginx sobre acceso a directorios, gestión de peticiones, acceso a rutas sensibles y exposición innecesaria.
- Estado del sistema operativo: Compruebe el estado de actualización de los paquetes, las versiones de software con soporte y si siguen activos servicios que no se usan.
- Servicios y puertos abiertos: Confirme que solo son accesibles los servicios necesarios.
- Configuración de TLS y certificados: Verifique que los certificados están al día y que la implementación se ajusta a su política.
- Propiedad de archivos y rutas de ejecución: Asegúrese de que los archivos de la aplicación, las subidas y los directorios de despliegue siguen un modelo de privilegios limpio.
- Comportamiento del proxy y la CDN: Confirme que la caché, las restricciones de acceso al origen y el reenvío de peticiones no debilitan la protección del inicio de sesión ni de la administración.
- Ubicaciones de copias de seguridad y registros: Asegúrese de que los recursos de recuperación y los registros no están en el mismo dominio de fallo que producción.
Por qué esto cambia el resultado de la auditoría
Los problemas a nivel de servidor a menudo explican por qué un sitio se sigue reinfectando después de la «limpieza». Si el equipo elimina el plugin malicioso pero deja una propiedad de archivos débil, un servicio expuesto o un aislamiento deficiente, el atacante simplemente vuelve a entrar por la misma debilidad de la infraestructura.
Esa es una de las razones por las que el trabajo con WordPress empresarial exige pensar en la plataforma, no solo conocer el CMS. Los equipos que gestionan carteras de sitios más grandes, instalaciones multilingües o flujos con varios entornos suelen necesitar controles operativos más estrictos que en la construcción de un sitio estándar. Para las organizaciones que trabajan a ese nivel, las soluciones WordPress empresariales suelen ser importantes porque, en la práctica, la arquitectura y las operaciones de seguridad se solapan.
Un panel de administración de WordPress limpio no demuestra que el entorno de hosting esté limpio. Solo demuestra dónde ha mirado usted.
Fase 4: priorizar la corrección y entregar el informe
Una auditoría solo aporta valor cuando las personas pueden actuar a partir de ella. Los hallazgos en bruto no son un entregable. Una corrección priorizada sí lo es.
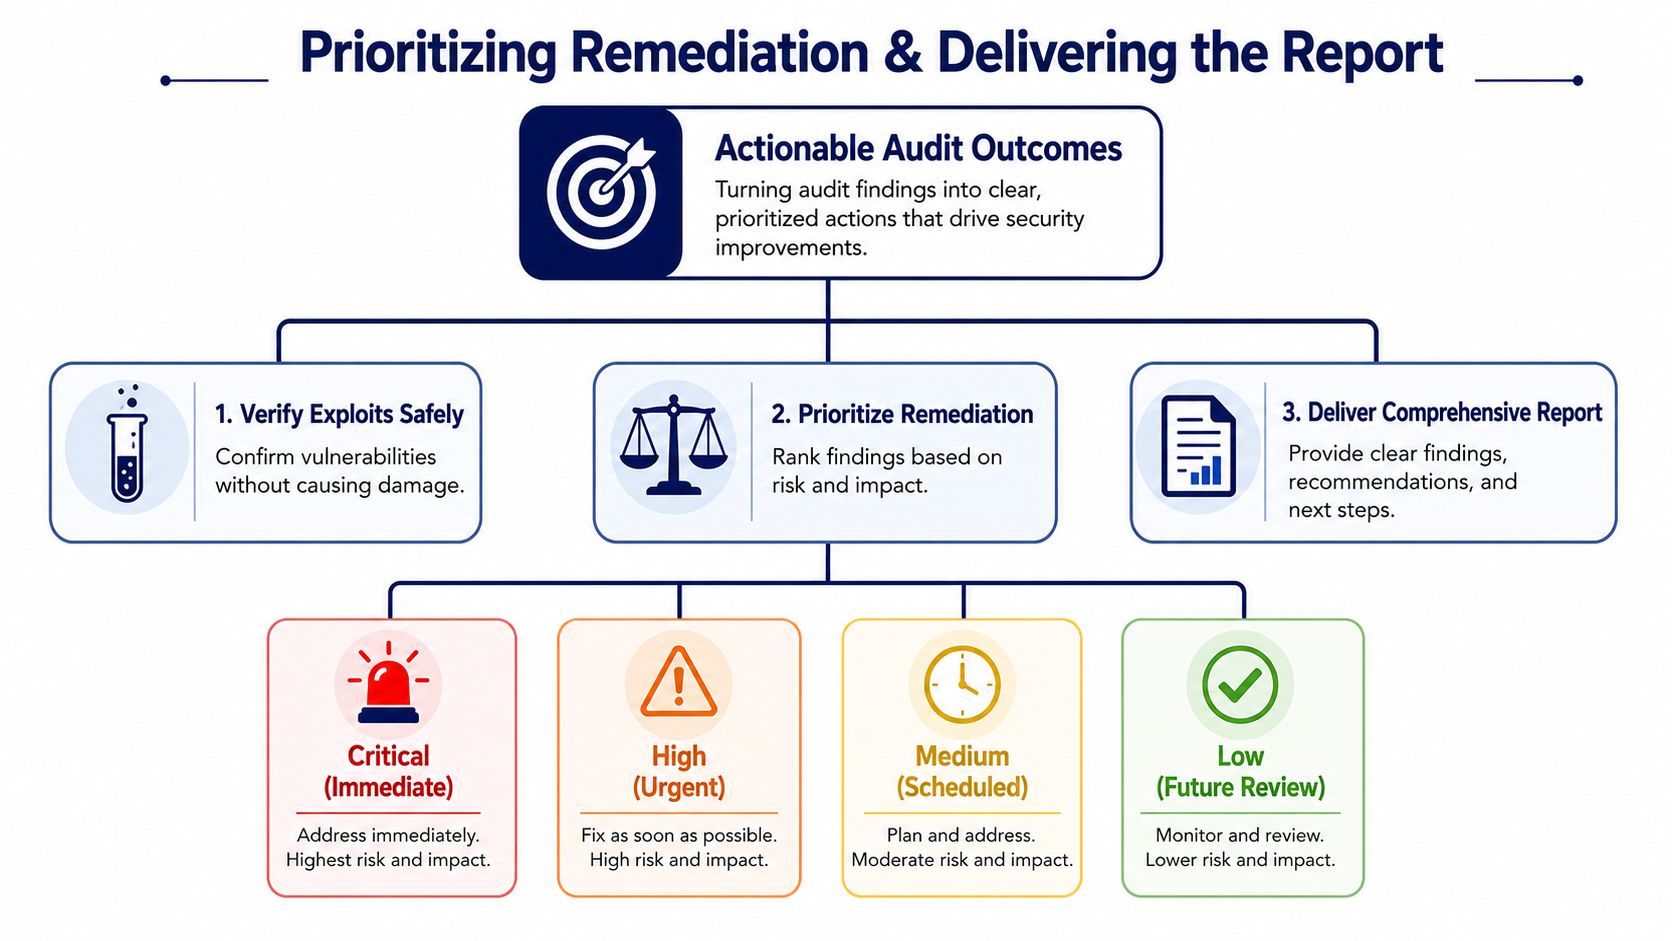
El primer paso es la verificación. No etiquete todo como «crítico» porque lo haya hecho un escáner. Confirme si el problema existe, si es alcanzable en el entorno actual y si la ruta de explotación es realista. La validación segura importa porque los equipos de corrección pierden rápidamente la confianza si el informe contiene falsos positivos.
Priorice según el riesgo y el esfuerzo
En la mayoría de los proyectos de WordPress no uso modelos de puntuación enormes. Crean una ilusión de precisión y ralentizan la acción. Una matriz compacta funciona mejor.
| Prioridad | Impacto en el negocio | Realidad técnica | Acción habitual |
|---|---|---|---|
| Crítica | Compromiso directo, abuso activo o exposición de funciones sensibles | Ruta de explotación clara o evidencia de compromiso | Corregir de inmediato y supervisar |
| Alta | Impacto grave si se abusa de ella, aunque no se esté explotando ahora | Debilidad alcanzable con una ruta creíble | Programar una corrección urgente |
| Media | Debilidad real, pero con un radio de impacto o dependencias limitados | Requiere ciertas condiciones para ser explotada | Corregir en un sprint planificado |
| Baja | Cuestión de refuerzo o ruta poco probable | Exposición práctica limitada | Registrar para una revisión futura |
En estos casos, el criterio práctico gana a la automatización. Un plugin latente con un problema conocido puede tener más prioridad que un aviso ruidoso del escáner si está en un sitio de producción con privilegios y nadie se responsabiliza de él. Un error moderado de configuración del servidor puede tener más prioridad que la actualización de un plugin si debilita varios controles a la vez.
Corrija los problemas que provocan brechas una y otra vez
SoftX destaca dos hallazgos que aparecen constantemente en las auditorías de WordPress: los equipos dejan plugins latentes instalados y no usan MFA. Su guía también señala que los sitios que implementan MFA tienen tasas de éxito significativamente más altas a la hora de impedir el acceso no autorizado, lo que convierte la MFA en una de las correcciones de mayor valor en un entorno WordPress típico, como se describe en la lista de comprobación de auditoría de seguridad de WordPress de SoftX.
Esto encaja bien con lo que funciona sobre el terreno. Empiece por las correcciones que reducen la exposición de forma amplia:
- Elimine el código latente: Los plugins y temas inactivos deben borrarse, no ignorarse.
- Exija MFA: Dé prioridad primero a los administradores, los editores con privilegios y las cuentas de proveedores.
- Restrinja los roles: Reduzca las cuentas con privilegios excesivos y retire los accesos obsoletos.
- Actualice con intención: Actualice lo necesario y pruebe justo después los flujos críticos para el negocio.
- Restablezca la confianza donde haga falta: Si se sospecha un compromiso, cambie las credenciales, las sales y las claves como parte de la recuperación.
Una breve explicación paso a paso puede ayudar a los equipos a ponerse de acuerdo sobre lo que significa «accionable»:
Redacte dos informes, no uno
Un informe debe servir a las partes interesadas. Otro debe servir al equipo de implementación.
Resumen ejecutivo
Manténgalo breve y orientado al negocio. Debe responder a:
- ¿Qué riesgos son relevantes para el negocio?
- ¿Hay alguna evidencia de compromiso activo?
- ¿Qué problemas requieren atención inmediata?
- ¿Qué carencias operativas aumentan el riesgo futuro?
Los directivos no necesitan trazas de pila. Necesitan conocer la exposición del negocio, el orden de las correcciones y quién es responsable de cada una.
Informe técnico de corrección
Esta versión debe ser lo bastante explícita como para que un ingeniero pueda trabajar directamente a partir de ella.
Incluya:
- Título y ubicación del hallazgo
- Evidencias
- Por qué importa en este entorno
- Pasos para corregirlo
- Cómo verificar la corrección
- Dependencias o consideraciones de reversión
Estándar de entrega: Si el desarrollador que lee su informe todavía tiene que preguntar de qué archivo, usuario, sistema o secuencia se trata, el informe no está terminado.
Una opción práctica para los equipos que necesitan capacidad de revisión externa es recurrir a un servicio especializado como el servicio de auditoría de sitios WordPress de IMADO, junto con herramientas como Wordfence o Sucuri, cuando los recursos internos son escasos o el entorno incluye desarrollos a medida que merecen un análisis más profundo.
Fase 5: crear un plan de mantenimiento de la seguridad a largo plazo
Una auditoría de seguridad de WordPress es una instantánea. La postura de seguridad es lo que ocurre después de la instantánea.
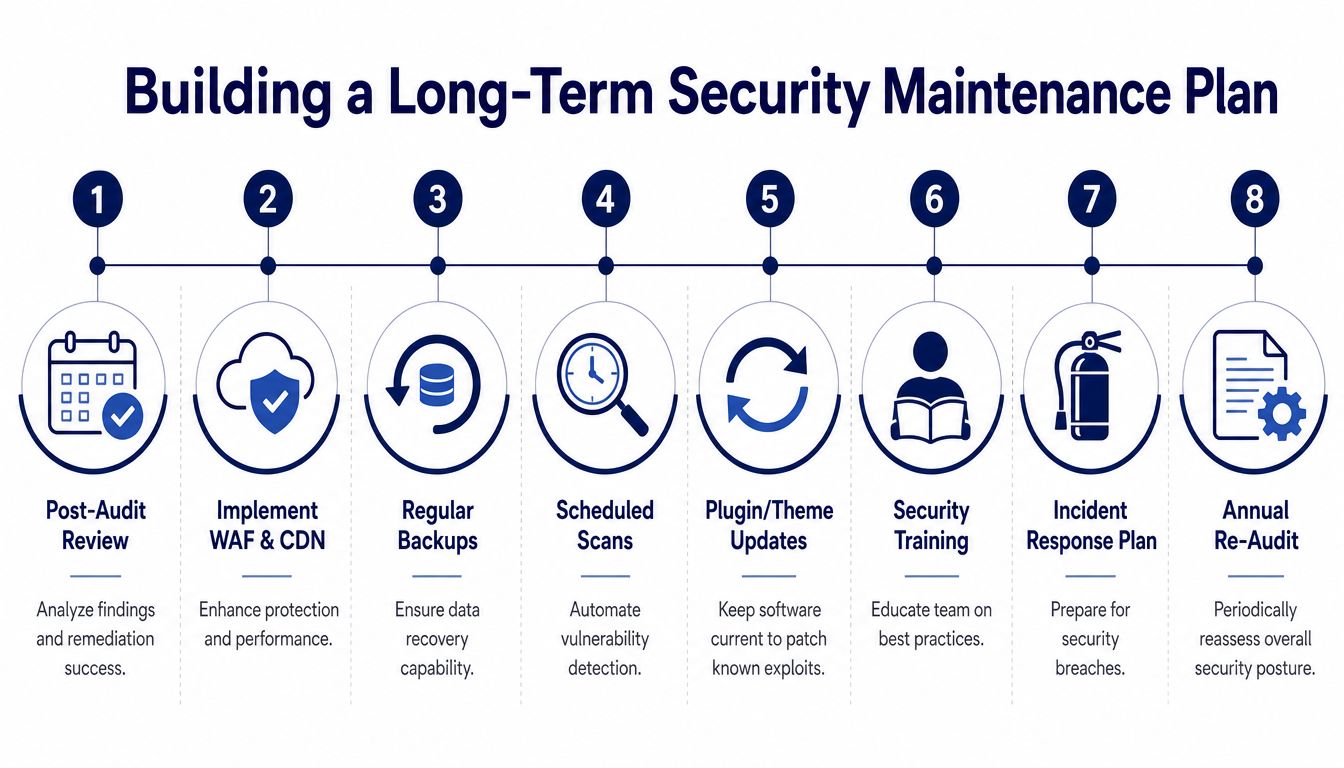
Los equipos se meten en problemas cuando tratan la corrección como un proyecto con fecha de fin. Los entornos WordPress cambian constantemente. Los plugins se actualizan, el personal cambia, las integraciones crecen y los flujos de negocio crean nuevas vías de acceso. Si la auditoría no se convierte en un ritmo operativo, vuelven las mismas clases de problemas.
Qué debe incluir el plan de mantenimiento
Un plan viable tiene controles recurrentes, responsables asignados y pasos de respuesta documentados. Como mínimo, incluya:
- Actualizaciones programadas: El núcleo, los plugins, los temas, el entorno de PHP y el software del servidor necesitan actualizaciones coordinadas con comprobaciones posteriores.
- Escaneo periódico: Mantenga una visibilidad automatizada de los indicadores de malware, los componentes vulnerables y los cambios sospechosos.
- Revisión de registros: Una persona responsable debe revisar los eventos de autenticación, los cambios de plugins, las modificaciones de archivos y las anomalías del sistema.
- Verificación de copias de seguridad: No se limite a crear copias de seguridad. Pruebe los procedimientos de restauración y confirme que el almacenamiento está separado.
- Gobierno del acceso: Revise periódicamente los roles de usuario, el acceso de proveedores y los privilegios temporales.
- Plan de respuesta a incidentes: Documente quién actúa, quién comunica y cómo se toman las decisiones de contención y recuperación.
La encuesta de Melapress de 2025 deja clara la justificación de negocio. El coste medio de recuperación para una pequeña empresa tras una brecha es de 14 500 $, mientras que la protección proactiva cuesta aproximadamente 8 $ al mes, y solo 1 de cada 4 profesionales tiene un plan documentado de recuperación ante brechas, según la encuesta de seguridad de WordPress de Melapress.
Vincule el mantenimiento de la seguridad a las operaciones del negocio
En los sitios de comercio electrónico, el mantenimiento no puede quedarse en los controles técnicos. La seguridad y el cumplimiento normativo suelen cruzarse en la logística de pedidos, la gestión de pagos, la conservación de datos de clientes y los flujos de productos restringidos. Si su operación con WooCommerce tiene restricciones de envío o flujos de productos regulados, esta lista de comprobación de pasos de cumplimiento normativo en los envíos es un ejemplo útil de cómo las auditorías de procesos operativos y los controles de seguridad se refuerzan mutuamente.
El modelo maduro es sencillo. El mantenimiento de la seguridad debe seguir el mismo ritmo que la gestión de versiones, las operaciones de contenido y la revisión de la infraestructura. Si el sitio es lo bastante importante como para supervisar su disponibilidad y sus conversiones, también lo es para mantenerlo con vistas a prevenir compromisos.
Para los equipos que necesitan un marco operativo permanente en lugar de una limpieza puntual, el mantenimiento y soporte de WordPress suele convertirse en el mecanismo que evita que las actualizaciones, la supervisión, la revisión y la respuesta se pierdan entre departamentos.
Preguntas frecuentes sobre la auditoría de seguridad de WordPress
¿Con qué frecuencia debe hacerse una auditoría de seguridad completa de WordPress?
Haga una auditoría completa siempre que el sitio tenga una exposición de negocio relevante, código personalizado, varios usuarios o integraciones sensibles. Los escaneos automatizados más ligeros deberían hacerse con mucha más frecuencia que una revisión manual completa. La cadencia exacta depende de la frecuencia de los cambios, del perfil de riesgo y de si el sitio procesa datos de clientes o de pago.
¿Cuál es la diferencia entre un escaneo de vulnerabilidades y una auditoría de seguridad de WordPress?
Un escaneo busca problemas conocidos. Una auditoría de seguridad de WordPress añade la definición del alcance, la evaluación del riesgo de negocio, la revisión del acceso, la inspección manual de archivos, la inspección a nivel de servidor, la recopilación de evidencias, la priorización y la planificación de la corrección. Un escaneo produce alertas. Una auditoría produce decisiones.
¿Se puede automatizar por completo este proceso?
No. La automatización es buena para la detección básica y la supervisión repetida. No lo es para juzgar el mínimo privilegio, revisar código personalizado de forma segura, verificar la explotabilidad en contexto o traducir los hallazgos en correcciones priorizadas según el negocio.
¿Por qué la planificación de la recuperación debe formar parte de la conversación sobre la auditoría?
Porque la prevención acaba chocando con la realidad. Melapress informa de que el coste medio de recuperación para una pequeña empresa tras una brecha es de 14 500 $, la protección proactiva cuesta unos 8 $ al mes y solo 1 de cada 4 profesionales tiene un plan de recuperación documentado. Esa brecha significa que muchos equipos no están suficientemente preparados cuando se produce un incidente.
Si su equipo necesita una revisión de su pila WordPress a cargo de ingenieros sénior, que incluya la capa de aplicación y el entorno de hosting que hay debajo, IMADO puede ayudarle con auditorías, planificación de correcciones y flujos de mantenimiento continuos, sin convertir el proceso en una seguridad genérica de casillas marcadas.