Lo más probable es que usted se encuentre ahora en una de dos situaciones. O su sitio WordPress ya ha superado la fase de «instalar un plugin y esperar lo mejor», o gestiona una cartera de sitios de clientes en la que un plugin débil, una actualización olvidada o una regla de firewall demasiado ruidosa pueden convertirse en una caída del servicio, en fallos en el proceso de pago o en una emergencia para el equipo de soporte. En ambos casos, la típica recopilación de los mejores plugins de seguridad para WordPress no sirve de mucho, porque la mayoría de las listas tratan un pequeño sitio corporativo y un desarrollo WooCommerce empresarial como si tuvieran el mismo perfil de riesgo.
En WordPress empresarial, la seguridad nunca se reduce al número de funciones. Lo que importa es cómo se comporta una herramienta en multisite, si funciona bien con proxies inversos y flujos de inicio de sesión personalizados, cuánto ruido operativo genera para su equipo y si mejora o empeora el rendimiento bajo carga. WordPress impulsa el 43 % de todos los sitios web, y precisamente por eso el refuerzo de la seguridad tiene que ser práctico, repetible y compatible con los flujos de trabajo reales de producción.
Por eso también un plugin rara vez resuelve el problema por sí solo. Una seguridad sólida depende del alojamiento, del ritmo de aplicación de parches, de las copias de seguridad, del control de accesos, de la respuesta ante incidentes y de que alguien revise las alertas con constancia. Si su equipo necesita una visión más amplia, The Ultimate Guide to Cyber Security for Companies es una lectura complementaria útil.
1. Wordfence Security
Wordfence Security es la recomendación por defecto cuando un sitio necesita una cobertura amplia y rápida. Combina firewall, análisis de malware, seguridad del inicio de sesión, limitación de peticiones, alertas de vulnerabilidades y gestión centralizada en un solo paquete. Para las agencias, ese «panel de control único» es importante porque reduce el número de herramientas que hay que revisar durante una incidencia en curso.
Su escala también cuenta. Wordfence tiene más de 5 millones de instalaciones activas y más de 389 millones de descargas en total, lo cual es una ventaja práctica y no solo una cifra para presumir. Una base de instalaciones grande suele significar que los problemas se detectan antes, que la comunidad conoce bien la herramienta y que el traspaso entre equipos internos e ingenieros externos es más sencillo.
Dónde encaja mejor
Wordfence funciona bien en carteras de sitios gestionadas por agencias, sitios con mucho contenido, sitios de membresía y tiendas WooCommerce que necesitan alertas claras y una buena protección del inicio de sesión. La autenticación en dos pasos (2FA) integrada y los controles contra ataques de fuerza bruta son útiles cuando hay equipos editoriales grandes, colaboradores externos o clientes que no van a seguir unas buenas prácticas con las contraseñas.
También me gusta cuando un equipo necesita registros y visibilidad sin complicaciones. Durante la revisión de un incidente, el historial de actividad y los eventos de inicio de sesión suelen ser más útiles que los mensajes llamativos sobre «seguridad con IA».
Regla práctica: Ajuste los análisis antes de juzgar el plugin. En un alojamiento con pocos recursos, el comportamiento por defecto de los análisis puede resultar pesado. En una infraestructura bien configurada, es mucho más llevadero.
Las contrapartidas que importan
Wordfence puede consumir muchos recursos si deja todos los análisis y comprobaciones funcionando de forma agresiva en un servidor pequeño. Esa es la razón principal por la que algunos equipos dicen que es «lento». En la mayoría de los casos, el problema real no es el plugin en sí, sino una mala programación de los análisis, un alojamiento débil o demasiadas herramientas de seguridad que se solapan haciendo el mismo trabajo.
La versión gratuita sigue siendo útil, pero tiene una limitación importante: las reglas del firewall y las firmas de malware de la versión gratuita llegan con retraso respecto al canal premium. Si protege sitios que generan ingresos, yo no montaría una estrategia seria sobre una protección con retraso.
2. Sucuri Security
Un sitio de marketing aparece en una campaña nacional, el tráfico se dispara, los bots se suman y el servidor de origen empieza a tener problemas antes de que nadie pueda siquiera entrar en wp-admin. Ese es el tipo de situación en la que Sucuri se gana su lugar. El plugin gratuito cubre la supervisión de la integridad de archivos, los registros de auditoría y el refuerzo básico, pero su valor principal es el WAF en la nube que se sitúa delante de WordPress. Para los equipos de agencia y los propietarios de sitios empresariales, esto cambia la pregunta de «¿qué puede bloquear este plugin dentro de PHP?» a «¿cuánto tráfico malicioso podemos detener antes de que llegue a la aplicación?».
Ese modelo centrado en el perímetro es la razón por la que Sucuri tiene más sentido en tiendas WooCommerce con mucho tráfico, sitios de marketing multilingües y desarrollos empresariales con muchas piezas en movimiento. Puede aliviar la carga del servidor de origen, reducir el ruido de los ataques y ofrecer a los equipos un perímetro más limpio con el que trabajar durante un incidente. En WordPress headless y en multisite, esa separación también puede ser útil, porque la protección depende menos de un único entorno de wp-admin o de un único servidor de aplicaciones sobrecargado.
La limpieza también forma parte de su atractivo. Muchos plugins de seguridad destacan sobre todo en las alertas. Sucuri es más útil cuando además necesita soporte para la remediación y una capa de servicio alrededor del sitio. Si un cliente sufre reinfecciones, redirecciones sospechosas o inyecciones de spam repetidas, yo no consideraría ningún plugin como la solución completa. Normalmente es en ese punto cuando una buena auditoría técnica de la infraestructura de WordPress y de los riesgos de la aplicación ahorra más tiempo que otra ronda de ajustes en los plugins. Los equipos que estén gestionando una intrusión activa o reciente también deberían revisar la guía de IMADO sobre cómo resolver los problemas de seguridad de WordPress.
Dónde encaja mejor
Sucuri funciona mejor cuando el problema de seguridad empieza antes de llegar a WordPress. Eso incluye avalanchas de bots, tráfico de fuerza bruta, abusos en la capa 7 y situaciones en las que la disponibilidad importa tanto como la detección de malware. También me gusta en carteras gestionadas por agencias en las que la calidad del alojamiento de los clientes es desigual, porque llevar el filtrado al perímetro reduce la dependencia de un servidor de origen perfectamente ajustado.
Además, es una de las opciones más prácticas para equipos que necesitan una capa de seguridad en entornos mixtos. Si un cliente usa WooCommerce, otro multisite y otro tiene una configuración parcialmente headless, un WAF en la nube puede ser más fácil de estandarizar que intentar que cada escáner integrado en la aplicación se comporte igual en cada stack.
Regla práctica: Sucuri rinde al máximo como servicio perimetral con soporte de respuesta. El plugin por sí solo no es la razón principal para contratarlo.
Las contrapartidas que importan
El mayor obstáculo operativo es el cambio de DNS. En sitios pequeños es una tarea menor. En entornos empresariales, los cambios de DNS implican a los equipos de alojamiento, a los responsables de la CDN, la revisión de SSL, ventanas de cambio y un plan de vuelta atrás. Esa coordinación adicional es asumible, pero existe, y frena la adopción más a menudo de lo que reconoce el marketing del producto.
También hay que hacer comprobaciones de compatibilidad. Los procesos de pago con caché, las cabeceras personalizadas, los endpoints de la API y los front ends headless deben validarse después de activar el WAF. La mayoría de los problemas tienen solución, pero las agencias deberían reservar tiempo para pruebas en lugar de suponer que el cambio pasará desapercibido.
La otra contrapartida es sencilla. Si solo instala el plugin gratuito y nunca usa la plataforma de pago, se pierde precisamente el conjunto de funciones que hace que Sucuri destaque.
3. Solid Security de SolidWP
Solid Security encaja muy bien cuando la principal debilidad es la seguridad del inicio de sesión. Algunos sitios no necesitan tanto una plataforma pesada de respuesta ante malware como una autenticación mejor, reglas de acceso más estrictas y un control de políticas más ordenado para muchos usuarios. Ahí es donde Solid Security destaca.
Su enfoque en la autenticación es especialmente útil en sitios editoriales, de membresía y gestionados por clientes, donde la proliferación de cuentas supone un riesgo real. Las passkeys, las opciones sin contraseña, los dispositivos de confianza, la 2FA, los bloqueos contra fuerza bruta y los controles según el rol aportan más valor que otra pantalla de análisis si la mayor exposición del sitio es el comportamiento humano.
Por qué gusta a los equipos de operaciones
Solid Security Pro integra parches virtuales basados en Patchstack. Esto es importante porque a menudo hay un intervalo peligroso entre «se conoce una vulnerabilidad» y «el autor del plugin ha publicado una actualización segura que su equipo ya ha probado». Los parches virtuales ayudan a cubrir ese intervalo, sobre todo en carteras de agencias donde las actualizaciones no siempre pueden pasar a producción de inmediato.
También encaja de forma más natural en los flujos de trabajo de operaciones que algunas herramientas pensadas para principiantes. La compatibilidad con WP-CLI y la programación de tareas son útiles si su equipo automatiza despliegues, ventanas de mantenimiento o comprobaciones periódicas.
- Lo mejor para equipos con muchos usuarios: Los controles de autenticación robustos facilitan proteger a los usuarios editoriales y de marketing sin desarrollo a medida.
- Lo mejor para el retraso en las actualizaciones: La integración con Patchstack ayuda cuando necesita mitigar un riesgo antes de que se apruebe una actualización del plugin segura para producción.
- Lo mejor para el control de políticas: Puede aplicar reglas de acceso con más detalle que con plugins más sencillos.
La limitación real
Solid Security no sustituye la limpieza de malware ni una respuesta a incidentes en profundidad. Si un sitio ya está comprometido, o si necesita a alguien que lo limpie y lo restaure activamente, no es el plugin en el que yo confiaría por sí solo.
La configuración también importa mucho. Unos ajustes de bloqueo demasiado agresivos pueden confundir a los usuarios, romper los flujos de inicio de sesión esperados o generar trabajo extra de soporte si se despliegan sin cuidado en todos los sitios de los clientes.
4. MalCare
Una tienda WooCommerce bajo carga tiene poca tolerancia a los análisis de seguridad pesados. Si las acciones en el panel de administración se ralentizan, las tareas en segundo plano se acumulan o las peticiones del proceso de pago compiten por los mismos recursos del servidor, el plugin de seguridad pasa a formar parte del problema. Esa es la razón principal por la que MalCare se tiene muy en cuenta en los sitios gestionados por agencias.
Su atractivo principal es de arquitectura. MalCare saca el trabajo de análisis fuera del servidor de WordPress, lo que normalmente facilita proteger sitios con mucha actividad sin añadir una carga apreciable a los workers de PHP, a la base de datos ni a las sesiones de administración. En carteras grandes, esa ventaja pesa más que una larga lista de funciones.
Dónde encaja bien MalCare
MalCare es una opción práctica para equipos que quieren análisis y limpieza de malware sin cargar más trabajo sobre el alojamiento de producción. Por eso es más fácil de justificar en desarrollos WooCommerce, en editores con mucho contenido y en sitios de clientes alojados en planes con poco margen de recursos.
También entiendo su atractivo para agencias que necesitan un modelo operativo más ordenado. La limpieza con un solo clic es útil cuando un equipo de mantenimiento tiene que reaccionar rápido, documentar la acción y evitar un largo proceso de diagnóstico manual en cada incidente.
En configuraciones multisite y headless, el encaje depende más del caso. Puede seguir funcionando, pero yo probaría el flujo de trabajo con cuidado antes de estandarizarlo en un entorno complejo. Las herramientas de seguridad que parecen sencillas en un único sitio corporativo pueden crear puntos ciegos en cuanto se añaden flujos de autenticación personalizados, front ends desacoplados o infraestructura compartida.
Antes del despliegue, conviene combinar la elección del plugin con una buena auditoría técnica del sitio web de IMADO. Esto es especialmente cierto en tiendas con temas personalizados, conexiones con ERP, reglas de caché poco habituales o procesos de despliegue que ya introducen riesgos.
Las contrapartidas
El análisis externo es una ventaja real, pero también implica confiar en un servicio en la nube de terceros. Los compradores empresariales deberían revisarlo igual que revisarían cualquier plataforma externa. El control de accesos, el tratamiento de los datos, las alertas y el proceso ante incidentes importan.
La comodidad de la limpieza también puede ocultar la pregunta más importante: ¿por qué se comprometió el sitio? Si la causa de fondo es una cuenta de administrador robada, un plugin personalizado vulnerable, malas prácticas de despliegue o reinfecciones persistentes desde directorios con permisos de escritura, el plugin puede eliminar los síntomas sin corregir el sistema. En ese punto necesita una verdadera eliminación de malware en WordPress con investigación de la causa raíz, no otro clic de limpieza.
Ese es el límite que yo marcaría para los equipos de agencia y de empresa. MalCare es una buena herramienta operativa para reducir la carga de los análisis y acelerar la respuesta. No sustituye al refuerzo de la arquitectura, a la revisión del código ni a cerrar las carencias de proceso que permitieron la intrusión.
5. All-In-One Security de TeamUpdraft
All-In-One Security es la opción para presupuestos ajustados que aun así ofrece a los equipos mucho con lo que trabajar. Incluye reglas de firewall, bloqueo del inicio de sesión, herramientas de refuerzo, 2FA, protección de archivos y de la base de datos, y extras premium como el análisis de malware y la supervisión de listas negras. Para carteras pequeñas, es mucha cobertura en un solo plugin.
Además, su interfaz es más accesible que la de algunos productos de seguridad. Esto importa cuando quienes tocan los ajustes no son especialistas en seguridad, sino profesionales de marketing, responsables del sitio o personal de soporte junior. El proceso de incorporación y el sistema de puntuación ayudan a los equipos a mejorar lo básico sin perderse en la terminología.
Dónde tiene sentido
AIOS encaja razonablemente en agencias pequeñas, carteras de organizaciones sin ánimo de lucro y empresas que necesitan una protección mayor que la mínima, pero que no están preparadas para una plataforma en la nube más cara. También es útil cuando el cliente quiere ver los controles de seguridad dentro del propio WordPress y no en un panel externo.
La trampa es activarlo todo solo porque está disponible. Los paquetes de seguridad amplios pueden volverse ruidosos y difíciles de mantener cuando todos los módulos están activados por defecto.
- Empiece por las herramientas de inicio de sesión: Aportan valor rápido y suelen generar la menor fricción operativa.
- Añada las reglas de firewall poco a poco: Pruébelas con los formularios personalizados, los endpoints de la API y los flujos de administración poco habituales.
- Sea realista con los análisis: Si es probable que necesite eliminar malware, tenga presente el servicio de eliminación de malware en WordPress de IMADO en lugar de suponer que los análisis del plugin bastan.
La contrapartida
AIOS no es el plugin que yo elegiría para una respuesta empresarial de alto riesgo ni para una protección avanzada en el perímetro de la nube. Sus análisis premium son programados, no el tipo de gestión integral de incidentes que esperan algunas organizaciones.
Aun así, para organizaciones que necesitan una cobertura amplia sin pasar directamente a un servicio gestionado más caro, es una opción sensata. La clave es la moderación: active lo que el sitio necesita.
6. WP Cerber Security
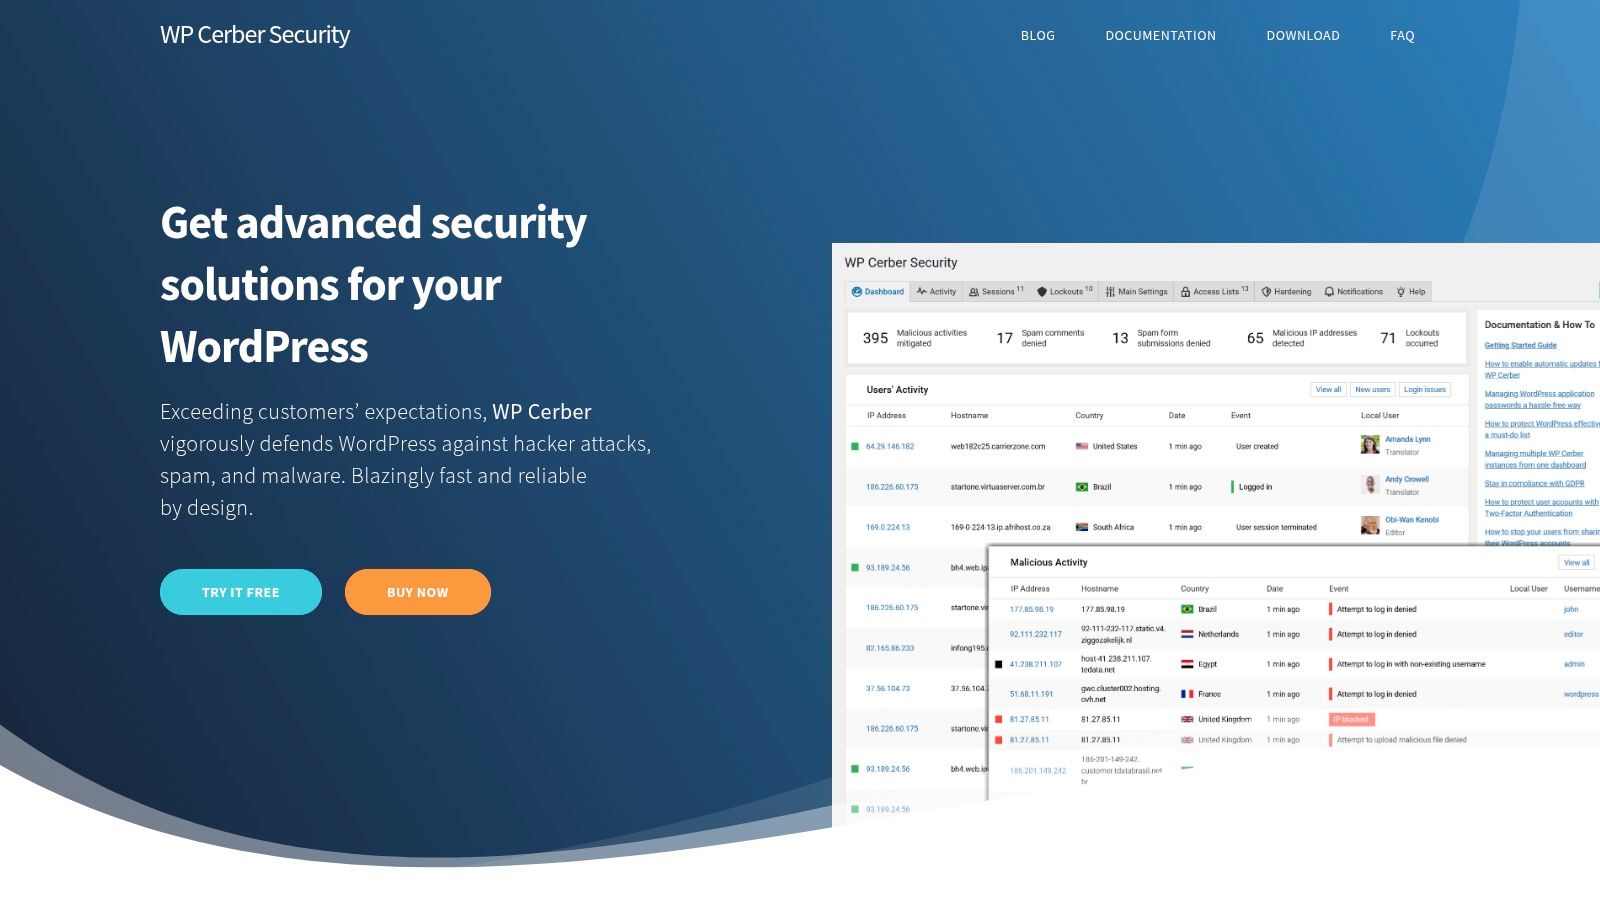
WP Cerber Security no siempre recibe la misma atención que Wordfence o Sucuri, pero merece tenerse en cuenta cuando el encargo es «blindar el sitio sin sobrecargar el stack». Combina un WAF, controles antispam, reglas de inicio de sesión, restricciones geográficas, registros de actividad detallados y análisis de malware con eliminación automática.
En sitios con mucho abuso de formularios, ataques repetidos al inicio de sesión o requisitos de acceso geográfico concretos, WP Cerber puede ser muy eficaz. Sus controles sobre la REST API, XML-RPC, la enumeración de usuarios y el comportamiento de los envíos son útiles cuando necesita reducir la superficie expuesta sin añadir una capa de gestión enorme.
Por qué lo eligen los ingenieros
WP Cerber suele atraer a los equipos preocupados por el rendimiento porque no se presenta tanto como una «nube de seguridad» para todo, sino como un conjunto práctico de herramientas de control de accesos. Si sabe exactamente qué hay que restringir, le da los interruptores para hacerlo.
Esto resulta especialmente útil en desarrollos WooCommerce o de captación de leads, donde el spam y los envíos abusivos generan tanto ruido de seguridad como desorden operativo. No se trata solo de bloquear a los atacantes, sino de reducir el tráfico basura que hace perder tiempo al personal.
Algunos sitios no necesitan un paquete de seguridad más grande. Necesitan una política de acceso más estricta y registros más limpios.
Advertencias antes del despliegue
El modelo de distribución merece atención. Como en las herramientas de seguridad importa poder confiar en el canal de actualizaciones, los equipos deberían comprobar de dónde obtienen las actualizaciones y si eso encaja con su política interna.
También sería más selectivo a la hora de recomendarlo a organizaciones que buscan la tranquilidad de un gran proveedor, servicios formales de limpieza o una herramienta ampliamente conocida en el ecosistema. WP Cerber rinde bien en manos de administradores a los que les gusta el control detallado. Es menos adecuado si su cliente espera una marca conocida y un servicio gestionado bien presentado.
7. Shield Security
Shield Security es una de las opciones más interesantes para usuarios avanzados y agencias que quieren control sin recurrir de inmediato a las marcas más grandes. Ofrece un WAF adaptado a WordPress, mitigación de bots, 2FA, passkeys, compatibilidad con YubiKey, registro de actividad, análisis de malware e integración con MainWP.
Esa combinación de funciones resulta atractiva si su equipo quiere flujos de trabajo centralizados y una buena protección del inicio de sesión, pero no el mismo perfil de despliegue que Wordfence. También responde a una necesidad actual de muchas agencias: menos ruido de alertas y controles más útiles en la práctica.
Qué lo diferencia
Vale la pena fijarse en la parte de automatización. El análisis de WPKube sobre el rendimiento y los análisis con poco ruido, aspectos poco tratados, destaca enfoques más recientes como el análisis basado en IA de Shield Security. Eso no sustituye a un buen proceso, pero sí refleja un problema real: las herramientas de seguridad que inundan a los equipos con alertas de poca calidad acaban olvidadas en un cajón muy rápido.
La compatibilidad de Shield con MainWP también es importante para las operaciones de una agencia. Si ya gestiona sus sitios desde un panel central, esa integración resulta útil y ahorra mucha fricción rutinaria.
- Adecuado para flotas gestionadas: La compatibilidad con MainWP ayuda a las agencias a estandarizar los flujos de trabajo.
- Adecuado para la autenticación moderna: Las passkeys y las llaves de seguridad físicas son útiles en configuraciones de administración sensibles.
- Adecuado para el ajuste fino: Las reglas personalizadas y los controles por capas recompensan a los equipos que saben lo que hacen.
Dónde les cuesta a los equipos
Shield puede resultar difícil de asimilar. La misma flexibilidad que lo hace atractivo puede frenar su adopción en equipos no técnicos o con clientes que esperan una configuración más sencilla.
El otro obstáculo es la notoriedad de la marca. En los procesos de compra o en las conversaciones con las partes interesadas, los nombres menos conocidos suelen recibir más escrutinio, aunque el producto sea técnicamente sólido.
8. Patchstack
Patchstack es una de las pocas herramientas de esta lista que yo calificaría de imprescindible para algunos equipos, aunque insuficiente por sí sola para casi cualquiera. Su función es la inteligencia de vulnerabilidades y los parches virtuales. Es una misión muy distinta de la limpieza de malware o de un firewall de uso general.
Para agencias y proveedores de alojamiento, este modelo es convincente porque el problema de seguridad más difícil a menudo no es «necesitamos otro escáner». Es «se ha publicado una vulnerabilidad en un plugin, no podemos aplicar el parche en producción de forma segura en este momento y necesitamos una capa de protección ya». Patchstack cubre ese hueco mejor que los plugins generalistas todo en uno.
Por qué es importante en stacks personalizados
Esto es especialmente relevante en proyectos WordPress multisite, headless y con un uso intensivo de API, donde las actualizaciones pueden romper flujos personalizados. El análisis de miniOrange sobre las carencias de los plugins de seguridad destaca los problemas de integración y el valor de los parches virtuales en configuraciones personalizadas, que es justo donde Patchstack se gana su lugar.
Dicho esto, los parches virtuales no son magia. Si el sitio también necesita análisis de malware, limpieza activa, controles antispam o refuerzo del inicio de sesión, seguirá necesitando herramientas complementarias.
La mejor forma de usarlo
Piense en Patchstack como una capa especializada dentro de un stack más amplio.
- Combínelo con un WAF: Los parches virtuales y el filtrado de peticiones resuelven problemas distintos.
- Combínelo con análisis o limpieza: La información sobre parches no elimina una infección existente.
- Úselo en toda la cartera: La visibilidad centralizada es lo que hace que Patchstack valga mucho más que un plugin para un solo sitio.
El error es esperar que un solo plugin lo cubra todo. Patchstack rinde al máximo cuando usted ya sabe que la seguridad debe organizarse por capas y no como un bloque único.
9. Defender de WPMU DEV
Defender tiene más sentido cuando ya trabaja dentro del ecosistema de WPMU DEV. Por sí solo es una herramienta completa y solvente, con reglas de firewall, análisis de vulnerabilidades, 2FA, ocultación de la página de inicio de sesión, registros de auditoría y opciones de refuerzo. Dentro de un flujo de trabajo combinado de WPMU DEV resulta más atractivo, porque la seguridad convive con las copias de seguridad, la optimización y la gestión centralizada de los sitios.
Esa lógica de paquete es importante para las agencias. Menos proveedores pueden significar una facturación, un soporte y unas operaciones más sencillos. Si un equipo ya usa WPMU DEV para gestionar sitios o para entregar trabajo en marca blanca a sus clientes, Defender es más fácil de justificar que una solución independiente.
Bueno en el contexto adecuado
Defender es una buena opción para flotas de sitios de agencias pequeñas y medianas, sitios corporativos generales y equipos que quieren un panel sencillo sin demasiada complejidad. También puede funcionar bien en agencias que valoran los informes en marca blanca y la gestión de clientes tanto como la profundidad pura en seguridad.
Donde se queda más corto es en la respuesta a fondo ante malware, en comparación con productos en la nube más especializados. Si elige herramientas para sitios de alto riesgo, con ataques frecuentes o con requisitos estrictos de respuesta ante incidentes, Defender suele necesitar el apoyo de capas especializadas más potentes.
Defender da lo mejor de sí cuando la seguridad es una parte de un stack de mantenimiento integrado, no toda la estrategia.
La principal contrapartida
Parte de su mayor valor depende de la membresía de WPMU DEV y no de una simple compra independiente. Eso está bien si ya apuesta por la plataforma. Resulta menos convincente si solo quiere un producto de seguridad y nada más del paquete.
10. Jetpack Security
Los equipos técnicos suelen descartar Jetpack Security demasiado rápido, pero tiene su sitio. Para las empresas que quieren que un solo proveedor se encargue de las alertas de vulnerabilidades, el análisis de malware, las copias de seguridad y la restauración, y opcionalmente del WAF, el paquete de Jetpack puede ser una opción práctica.
Esa configuración con un único proveedor resulta especialmente atractiva para equipos que trabajan en torno a WooCommerce y para organizaciones que ya confían en las herramientas de Automattic. La puesta en marcha suele ser más fluida que la de los plugins orientados a ingenieros, y la integración con las copias de seguridad de VaultPress añade una capacidad de recuperación que muchos plugins de seguridad independientes no ofrecen en el mismo paquete.
Dónde funciona
Jetpack es la mejor opción para organizaciones que priorizan la sencillez operativa sobre la máxima personalización. Si su equipo quiere menos piezas en movimiento, procesos de restauración más fáciles y una relación de soporte con un proveedor de WordPress conocido, es una opción válida.
La función independiente Protect también facilita empezar si, al principio, solo quiere visibilidad sobre las vulnerabilidades y no un paquete de seguridad completo.
Dónde no funciona
Jetpack resulta menos atractivo en grandes carteras de agencias, donde el coste por sitio y la dependencia de WordPress.com se convierten en puntos de fricción. Tampoco es mi primera opción para desarrollos empresariales muy personalizados en los que los equipos quieren un control más estricto sobre cada componente de seguridad.
En esos entornos, las combinaciones específicas, como un WAF en la nube, una capa de vulnerabilidades y un refuerzo especializado del inicio de sesión, suelen encajar mejor que un paquete todo en uno de un solo proveedor.
Comparativa de los 10 mejores plugins de seguridad para WordPress
| Solución | Enfoque principal y funciones | Rendimiento y fiabilidad ★ | Relación calidad-precio y precios 💰 | Ideal para 👥 | Lo más destacado ✨🏆 |
|---|---|---|---|---|---|
| Wordfence Security | WAF, escáner de malware, 2FA, gestión centralizada | ★★★★, los análisis en el servidor pueden consumir muchos recursos si no se ajustan | 💰 Medio (versión gratuita, reglas premium en tiempo real) | 👥 Agencias y propietarios de sitios que necesitan investigación activa de amenazas | ✨ Gran base de datos de firmas y programa de recompensas, registros excelentes 🏆 |
| Sucuri (plugin + plataforma) | WAF/CDN en la nube, mitigación de DDoS, limpieza continua | ★★★★★ el WAF externo reduce la carga del servidor de origen, requiere cambio de DNS | 💰 Más alto a gran escala (plataforma de pago para la protección completa) | 👥 Sitios con mucho tráfico y alto riesgo, flotas con varios CMS | ✨ Bloqueo externo + limpiezas ilimitadas en los planes 🏆 |
| Solid Security (SolidWP) | Refuerzo de la autenticación: passkeys, 2FA, protección en red contra fuerza bruta | ★★★★ Controles locales ligeros, parches virtuales de Patchstack (Pro) | 💰 Medio (Pro para la mitigación avanzada) | 👥 Equipos editoriales y sitios con muchos usuarios centrados en la autenticación | ✨ Inicio de sesión sin contraseña y con passkeys, políticas según el rol |
| MalCare | Análisis externo de malware con IA, firewall en el plugin, limpieza con un clic | ★★★★ Bajo impacto en el servidor (análisis en la nube), opiniones dispares sobre reinfecciones | 💰 Medio (paquetes para agencias, niveles para Woo) | 👥 Sitios propensos a incidentes y tiendas WooCommerce | ✨ Análisis asistidos por IA + limpieza incluida, recuperación rápida 🏆 |
| All‑In‑One Security (AIOS) | Firewall por capas (6G/8G), 2FA, bloqueo por país, análisis programados | ★★★ Impacto de nivel básico, análisis premium semanales (no en tiempo real) | 💰 Económico (bueno para carteras pequeñas) | 👥 Sitios y carteras pequeños que buscan un refuerzo rentable | ✨ Puntuación de configuración sencilla, integración con el ecosistema Updraft |
| WP Cerber Security | WAF, antispam, control de acceso geográfico, escáner de malware | ★★★★ Poca sobrecarga, reglas detalladas de acceso y comportamiento | 💰 Moderado (licencias sencillas) | 👥 Sitios centrados en el rendimiento que necesitan controles detallados | ✨ Antispam potente + registros de actividad detallados |
| Shield Security | WAF adaptado a WP, silentCAPTCHA, análisis con ML, integración con MainWP | ★★★★ Funciones sólidas, curva de aprendizaje más pronunciada para las reglas avanzadas | 💰 Competitivo en los planes para varios sitios | 👥 Usuarios avanzados y agencias que trabajan con MainWP | ✨ Análisis asistidos por ML, buena automatización y herramientas para agencias |
| Patchstack | Inteligencia de vulnerabilidades y parches virtuales, panel para toda la cartera | ★★★★ Complementa al WAF/escáner, mitigación virtual rápida | 💰 Coste por sitio (puede sumar mucho en flotas grandes) | 👥 Proveedores de alojamiento y agencias que necesitan corregir zero-days con rapidez | ✨ Parches virtuales rápidos + comunidad de investigación 🏆 |
| Defender (WPMU DEV) | Firewall, análisis de archivos del núcleo, 2FA, cabeceras de seguridad, gestión centralizada | ★★★★ Bueno combinado con el paquete de WPMU DEV, buena experiencia de uso | 💰 Mejor relación calidad-precio con la membresía de WPMU DEV | 👥 Equipos que usan las herramientas de WPMU DEV, agencias que necesitan marca blanca | ✨ Paquete integrado + facturación a clientes y marca blanca |
| Jetpack Security | Análisis de vulnerabilidades, copias de seguridad (VaultPress), opciones de Scan/WAF | ★★★★ Copias de seguridad y análisis externos, requiere conexión con WP.com | 💰 Precio en paquete (puede salir caro a gran escala) | 👥 Sitios y tiendas WooCommerce que prefieren un solo proveedor | ✨ Todo en uno: copias de seguridad + seguridad, integración fluida con WP.com 🏆 |
El siguiente paso: del plugin a una estrategia de seguridad proactiva
Los mejores plugins de seguridad para WordPress pueden hacer mucho. Pueden bloquear intentos de fuerza bruta, reforzar el inicio de sesión, señalar cambios sospechosos en los archivos, detectar plugins vulnerables y, en algunos casos, ayudar a limpiar después de una infección. Pero un plugin sigue siendo una sola capa. No corrige unas malas prácticas de publicación, una gestión deficiente de los roles, la falta de copias de seguridad, los entornos de staging expuestos ni los procesos de actualización sin probar.
Esto importa sobre todo en WordPress empresarial, porque la complejidad crea riesgos en lugares que los plugins no ven del todo. Los procesos de pago personalizados de WooCommerce, las integraciones por API, las redes multisite multilingües, los proxies inversos, los front ends headless y los flujos de autenticación de terceros introducen casos límite. Las herramientas de seguridad pueden ayudar, pero también pueden romper cosas si se implantan sin entender cómo funciona el sitio.
La elección correcta depende del tipo de riesgo que gestione. Si quiere una cobertura amplia desde el panel y una herramienta muy conocida en el ecosistema, Wordfence sigue siendo uno de los puntos de partida más seguros. Si el filtrado en el perímetro y la limpieza importan más, Sucuri es más fuerte. Si su mayor problema es la exposición a vulnerabilidades en muchos sitios, Patchstack merece un lugar en el stack. Si le preocupa la sobrecarga en el rendimiento, los enfoques basados en la nube como MalCare o el filtrado en el perímetro merecen una atención especial.
Para los sitios gestionados por agencias, yo mantendría unos criterios de selección sencillos:
- Elija según la arquitectura: Las configuraciones multisite, headless y WooCommerce necesitan compatibilidad más que un exceso de funciones.
- Elija según el flujo de trabajo: Una herramienta que su equipo no va a revisar, ajustar ni atender es la herramienta equivocada.
- Elija según la realidad de los incidentes: Si hackean el sitio, pregunte quién lo limpia, con qué rapidez y qué pasa después.
- Elija según el rendimiento: Una seguridad que ralentiza las tareas de administración o perjudica los flujos de conversión crea otro tipo de riesgo para el negocio.
También llega un momento en el que la elección del plugin deja de ser la decisión principal. Si el sitio gestiona pagos, datos de clientes, operaciones de franquicias, accesos de miembros o el tráfico de grandes campañas, la seguridad debe gestionarse como una función de ingeniería continua. Eso incluye revisiones programadas, auditorías de accesos, pruebas de parches, clasificación de alertas, verificación de las copias de seguridad y un proceso de respuesta ante incidentes que las personas puedan seguir en la práctica. Si hay datos de titulares de tarjetas o entornos de pago de por medio, la gobernanza en general también importa, y el cumplimiento de PCI DSS forma parte de esa conversación.
En la práctica, las configuraciones más sólidas suelen organizarse por capas. Una herramienta para el perímetro o el firewall. Otra para la inteligencia de vulnerabilidades. Una estrategia de copias de seguridad y restauración probada, no supuesta. Y, por encima, un equipo humano que sabe qué alertas importan y cuáles son ruido.
Es entonces cuando contratar a una agencia experta es mejor decisión que añadir otro plugin. Si su sitio tiene código personalizado, varios entornos, integraciones con terceros o requisitos de disponibilidad que afectan a los ingresos, no basta con software. Necesita ingenieros capaces de evaluar las contrapartidas, ajustar los controles sin romper producción y responder con calma cuando algo falla.
Un plugin puede reforzar un sitio. Una estrategia de seguridad madura mantiene el negocio en marcha.
Si su instalación de WordPress ya ha ido más allá de instalar plugins y supone un riesgo operativo real, IMADO es el tipo de socio al que conviene incorporar pronto. Nuestro equipo se ocupa de la ingeniería de WordPress para empresas, auditorías, mantenimiento, rendimiento de WooCommerce, multisite, desarrollos headless y entregas en marca blanca para agencias que necesitan apoyo sénior sin esperar a contratar.