WordPress-sivusto voi siirtyä tilasta ”tunnettu ongelma” tilaan ”aktiivisen hyökkäyksen kohde” nopeammin kuin tyypillinen tilannepalaveri ehtii päättyä. Vuonna 2025 julkistettiin 11 334 uutta WordPress-haavoittuvuutta, painotettu mediaaniaika julkistamisesta massahyödyntämiseen oli 5 tuntia ja 87,8 % WordPress-kohtaisista hyökkäyksistä ohitti tavalliset hosting-palomuurit, kertoo tämä WordPressin tietoturva-analyysi.
Se muuttaa työn luonteen. WordPressin tietoturva-auditointi ei ole lisäosien läpikäynti, kuvakaappaus hallintapaneelista eikä kerran neljännesvuodessa tehtävä haittaohjelmaskannaus. Se on riskiharjoitus, tekninen tarkastus ja korjaussuunnitelma, joka on sidottu liiketoimintavaikutuksiin.
Tiimit auditoivat yhä usein vain WordPress-kerroksen. Ne tarkistavat päivitysten tilan, ehkä skannaavat haittaohjelmat ja julistavat työn valmiiksi. Juuri tästä sokeasta pisteestä hyökkääjät hyötyvät. Kovennettu hallintapaneeli ei auta paljon, jos sen alla oleva palvelin on avoinna, väärin konfiguroitu tai kantaa ohjelmistovelkaa WordPressin ulkopuolella.
Miksi nykyinen tietoturvan tarkistuslistanne on vaarallisen puutteellinen
Useimmat tarkistuslistat epäonnistuvat, koska ne on kirjoitettu mukavuuden eikä häiriötilanteisiin reagoinnin näkökulmasta. Ne keskittyvät ilmeisiin tehtäviin, kuten lisäosien päivittämiseen, palomuurin käyttöönottoon ja salasanojen vaihtamiseen. Nämä vaiheet ovat tärkeitä, mutta niistä ei synny täydellistä WordPressin tietoturva-auditointia.
Ongelma on rakenteellinen. Tiimit käsittelevät WordPressin tietoturvaa usein pelkkänä sovellusasiana, vaikka hyökkäyspolku harvoin kunnioittaa näitä rajoja. Hyökkääjät yhdistelevät heikkoja lisäosia, vanhentuneita tilejä, avoimia tiedostoja, löysiä käyttöoikeuksia ja palvelimen virheellisiä asetuksia. Tarkistuslista, joka tarkastaa vain yhden kerroksen, luo väärää varmuutta.
Jos haluatte hyödyllisen ulkopuolisen näkökulman siihen, kuinka laaja verkkosivuston tarkastuksen pitäisi olla, MD TECH TEAMin verkkosivustojen tietoturvaneuvot muistuttavat hyvin siitä, että tietoturvatyön on ulotuttava pintapuolisia skannauksia pidemmälle: operatiivisiin kontrolleihin, palautumisvalmiuteen ja validointiin.
Käytännön sääntö: Jos auditoinnin tulos on pelkkä luettelo vanhentuneista lisäosista, ette tehneet auditointia. Teitte inventaarion.
Ammattitason toimintamalli toimii toisin. Se alkaa liiketoiminnan kontekstista, kartoittaa merkitykselliset resurssit, määrittää auditoinnin rajat, ajaa automatisoidut työkalut perustason näkyvyyttä varten ja tarkistaa sitten riskialttiit alueet käsin. Se tarkastaa myös hosting-ympäristön, koska WordPress itsessään voi olla puhdas, vaikka verkkopalvelin, käyttöjärjestelmä tai käyttöoikeusmalli ei olisi.
Tällä erolla on merkitystä, kun keskustelette asiakkaiden tai sisäisten sidosryhmien kanssa. ”Onko WordPress turvallinen?” on väärä kysymys. Parempi kysymys on, onko koko toimituspino riittävän turvallinen sen kantamaan liiketoimintariskiin nähden. Tiiviin näkökulman tähän laajempaan kysymykseen antaa tämä katsaus siihen, onko WordPress turvallinen, ja se on hyödyllistä taustaa ennen varsinaisen auditoinnin aloittamista.
Vaihe 1: Auditoinnin rajaus ja liiketoimintariskin arviointi
Uusien tiiminvetäjien ensimmäinen virhe on avata skanneri ennen kuin he ovat määritelleet, mitä he auditoivat. Se tuhlaa aikaa ja sotkee raportin. Rajaus määrittää, millaisia käyttöoikeuksia tarvitsette, mikä lasketaan havainnoksi ja mitkä ongelmat ansaitsevat välittömän eskaloinnin.
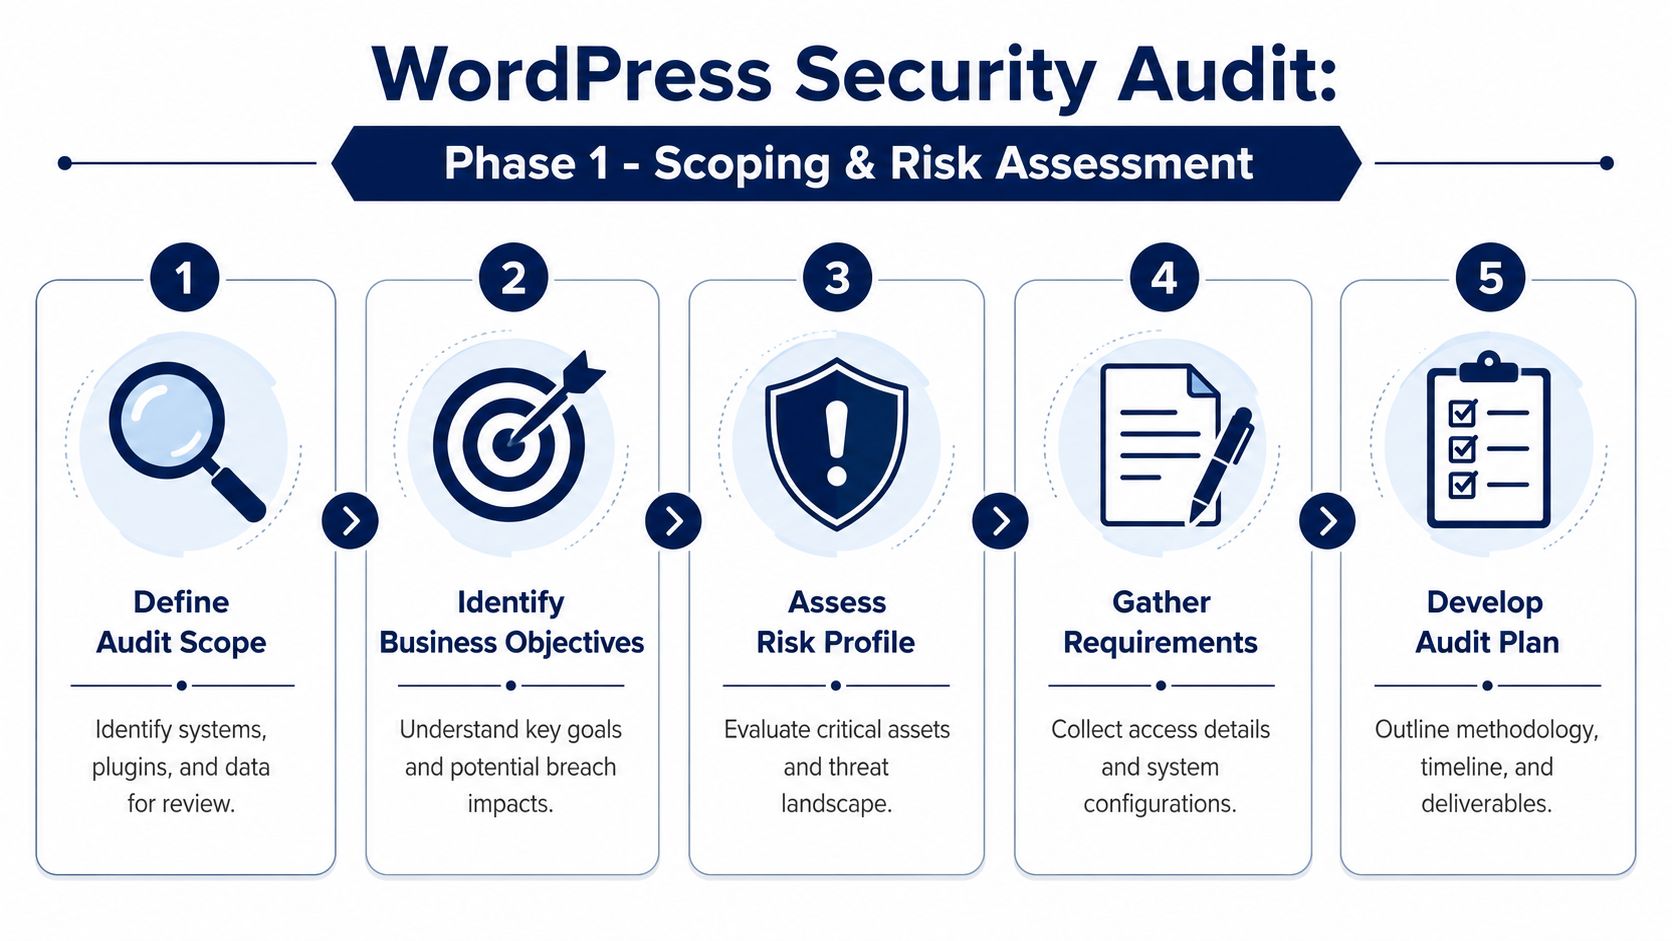
Aloittakaa todellisesta resurssi-inventaariosta
Käyttökelpoinen inventaario on enemmän kuin /wp-admin-näkymän lisäosaluettelo. Siihen kuuluvat aktiiviset ja passiiviset lisäosat, teemat, mu-plugins-lisäosat, mukautettu koodi, välttämättömät integraatiot, cron-ajot, ympäristökohtaiset asetukset, käyttäjätilit, kolmansien osapuolten palvelut ja hosting-riippuvuudet.
SentinelOnen auditointimenetelmä osoittaa tässä oikeaan suuntaan. WordPressin tietoturva-auditoinnin pitäisi alkaa täydellisellä inventaariolla ja edetä sitten automatisoituihin skannauksiin ja tiedostojen manuaaliseen tarkastukseen, mukaan lukien tiedostot kuten wp-config.php ja .htaccess, koska piilotetut injektiot ja salatut merkkijonot jäävät usein perustyökaluilta huomaamatta, kuten SentinelOnen ohjeissa WordPressin tietoturva-auditointiin kuvataan.
Käyttäkää inventaariotaulukkoa, joka kattaa vähintään nämä luokat:
- Sovelluksen osat: WordPressin ytimen versio, aktiivinen teema, lapsiteema, mukautetut lisäosat, maksulliset lisäosat ja kaikki, mikä on passiivisena mutta yhä levyllä.
- Käyttöoikeuksien laajuus: Ylläpitäjät, editorit, kehittäjät, toimittajat, tukikäyttäjät ja kaikki yhä olemassa olevat jaetut tunnukset.
- Ulkoiset riippuvuudet: Maksuyhdyskäytävät, CRM-yhteydet, ERP-väliohjelmistot, CDN, WAF, SMTP-palveluntarjoaja, analytiikkatagit ja API-avaimet.
- Infrastruktuurin osat: Hosting-palveluntarjoaja, verkkopalvelin, PHP-ajoympäristö, ajastetut tehtävät, testiympäristöt (staging), varmuuskopioiden sijainnit ja lokitusratkaisu.
Passiiviset ohjelmistot kuuluvat rajaukseen. Lepotilassa oleva koodi ei edelleenkään tuota liiketoiminta-arvoa, mutta voi silti lisätä altistumista.
Tunnistakaa liiketoiminnan kruununjalokivet
Kaikki havainnot eivät ole yhtä painavia. Vanhentunut gallerialisäosa esittelysivustolla ei ole sama asia kuin heikko ylläpitäjätili WooCommerce-kaupassa, joka on kytketty asiakastietoihin ja maksuprosesseihin.
Jaan liiketoimintariskin yleensä neljään ryhmään:
| Alue | Mitä tunnistaa | Miksi sillä on merkitystä |
|---|---|---|
| Arkaluonteiset tiedot | Asiakastiedot, lomakelähetykset, tilaustiedot, työntekijätiedot | Tietomurron vaikutus on välitön ja usein oikeudellinen tai sopimuksellinen |
| Tulovirtajärjestelmät | Kassa, tilaukset, varausprosessit, liidien ohjaus | Käyttökatkot vaikuttavat suoraan kassavirtaan |
| Brändipinnat | Etusivu, kirjautumissivut, paljon liikennettä saavat laskeutumissivut | Sivuston turmeleminen ja haittaohjelmat vahingoittavat luottamusta nopeasti |
| Operatiiviset riippuvuudet | API-rajapinnat, automaatiot, toimitukselliset työnkulut, varmuuskopiot | Piilevät viat hidastavat palautumista ja aiheuttavat ketjuuntuvia katkoja |
WordPressin tietoturva-auditointi ilman liiketoimintapainotusta ylireagoi helposti vähäriskisiin ongelmiin ja alireagoi todella pahoihin. Näin tiimit kuluttavat viikon otsakkeista väittelyyn, kun avoin hallintapolku jää koskematta.
Kysymys ei ole ”Kuinka monta havaintoa saimme?” vaan ”Mitkä havainnot voivat vahingoittaa liiketoimintaa nopeimmin?”
Lukitkaa työnkuvaus (Statement of Work) ennen testausta
Rajaus suojaa myös asiakassuhdetta. Selkeä työnkuvaus (Statement of Work) estää laajuuden lipsumisen ja pitää kaikki yksimielisinä käyttöoikeuksista, menetelmistä, poissulkemisista ja toimitettavista tuotoksista.
Auditoinnin rajauksen tulee määrittää:
- Mukana olevat järjestelmät: Tuotanto, testiympäristö (staging), multisite-instanssit, alihakemistot ja niihin liittyvät verkkopalvelut.
- Testauksen rajat: Passiivinen tarkastus, tunnistautuneet tarkistukset, haittaohjelmaskannaus, asetusten tarkastus ja se, sallitaanko haavoittuvuuksien turvallinen validointi.
- Näyttöä koskevat vaatimukset: Kuvakaappaukset, tiedosto-otteet, käyttäjäroolien viennit, haavoittuvuusviitteet ja korjausmuistiinpanot.
- Raportin kohdeyleisö: Johdon tiivistelmä sidosryhmille, tekninen liite kehittäjille.
- Eskalointipolku: Kenelle ilmoitetaan, jos tiimi havaitsee auditoinnin aikana aktiivisen murron.
Tämä vaihe tuntuu hallinnolliselta, mutta se säästää teknistä työtä myöhemmin. Useimmat epäonnistuneet auditoinnit ovat todellisuudessa rajausvirheitä, joita ei huomattu tarpeeksi ajoissa.
Vaihe 2: Automatisoitujen skannausten ja manuaalisten tarkistusten yhdistäminen
Automaatio antaa kattavuutta. Manuaalinen tarkastus antaa harkintaa. Tarvitsette molempia.
Moni auditointi pysähtyy Wordfencen, Sucurin tai WPScanin ajamiseen. Se on hyödyllistä, mutta luo vain lähtötason. Automatisoidut työkalut ovat hyviä tunnettujen tunnisteiden, yleisten asetusvirheiden ja versioon perustuvien tarkistusten kanssa. Ne eivät ole hyviä ymmärtämään, miksi mukautettu käyttöönotto on riskialtis, noudattaako roolijako vähimmän oikeuden periaatetta tai onko functions.php-tiedoston koodinpätkä oikeutettu.
Mitä automaation pitäisi tehdä puolestanne
Käyttäkää skannereita varhain, jotta löydätte ilmeiset ongelmat nopeasti. Hyvän perustason läpikäynnin pitäisi etsiä haavoittuvia lisäosia, epäilyttäviä tiedostomuutoksia, haittaohjelmien merkkejä, avoimia asetuksia ja kirjautumisen väärinkäytön malleja.
Tyypillinen työkaluvalikoima:
- Wordfence: Hyvä haittaohjelmaskannaukseen, tiedostomuutosten havaitsemiseen, palomuurikontrolleihin ja näkyvyyteen WordPressin sisällä.
- Sucuri: Hyödyllinen eheyden valvontaan ja ulkoapäin tehtäviin tarkistuksiin.
- WPScan: Vahva tunnettujen lisäosa-, teema- ja ydinongelmien luettelemisessa.
- Hosting-tason työkalut: Mitä tahansa alustanne tarjoaa haittaohjelmien tunnistamiseen, prosessien tarkastukseen ja lokien käyttöön.
Jos tiiminne vertailee vaihtoehtoja, tämä katsaus WordPressin tietoturvalisäosiin on käytännöllinen lähtökohta, koska oikea työkaluvalikoima riippuu siitä, tarvitsetteko ennaltaehkäisyä, näkyvyyttä vai tukea häiriötilanteisiin reagointiin.
Mitä automaatio tekee hyvin:
- Versioiden vertailu: Se havaitsee vanhentuneet lisäosat ja teemat nopeasti.
- Tunnistetarkistukset: Se tunnistaa monia tunnettuja haittaohjelmamalleja ja epäilyttäviä muutoksia.
- Toisto: Se pystyy skannaamaan johdonmukaisesti useita ympäristöjä väsymättä.
Mitä se ei tee hyvin:
- Konteksti: Se ei pysty päättelemään, onko mukautettu lisäosa turvallinen vain siksi, ettei sille ole julkista tunnistetta.
- Tarkoitus: Se ei pysty erottamaan huonoa roolimallia pelkästään epätavallisesta ilman ihmisen tekemää tarkastusta.
- Reunatapaukset: Siltä jäävät usein huomaamatta hienovaraiset takaovet, jotka on piilotettu oikeutettuihin tiedostoihin, tai koodatut hyötykuormat, jotka on lisätty sulautumaan joukkoon.
Manuaaliset tarkistukset, jotka todella muuttavat lopputulosta
Kun skannerit ovat valmiita, varsinainen auditointi alkaa. Aloittakaa käyttöoikeuksista.
Tarkastakaa käyttäjät ja oikeudet
Vähimmän oikeuden periaate on yhä yksi nopeimmista voitoista WordPressin tietoturvassa. Auditoikaa jokainen tili, ei vain ylläpitäjiä. Etsikää entisiä työntekijöitä, toimistojen tilejä, joiden olisi pitänyt vanhentua, julkaisun jälkeen unohtuneita tukitunnuksia ja käyttäjiä, joiden rooli ylittää heidän työtehtävänsä.
Kysyttäviä asioita:
- Tarvitseeko tämä käyttäjä yhä pääsyä?
- Tarvitaanko ylläpitäjän roolia, vai riittäisikö editori tai kaupan hallinnoija?
- Onko jaettuja tilejä, joilla ei ole selvää vastuuhenkilöä?
- Onko palvelutilejä, joita voi rajoittaa tai jotka voi poistaa käytöstä?
Tämä tarkastus paljastaa usein riskejä, joita haavoittuvuusskannerit eivät koskaan merkitse.
Tarkastakaa kriittiset tiedostot suoraan
Arvokkaimmat tiedostot ansaitsevat ihmissilmät. Tarkastakaa wp-config.php, .htaccess, functions.php, mukautettujen lisäosien käynnistystiedostot ja kaikki koodi, joka latautuu pyynnön elinkaaressa varhain.
Etsikää:
- tuntemattomia include-lauseita
- hämärrettyjä tai koodattuja merkkijonoja
- teematiedostoihin lisättyjä uudelleenohjauksia
- mukautettuja käyttäjänluontikoukkuja
- oikeusmuutoksia, joiden ei pitäisi olla siellä
- koodiin tai asetuksiin kovakoodattuja salaisuuksia
Kenttähuomio: Skannaus voi kertoa, että tiedosto on muuttunut. Manuaalinen tarkastus kertoo, onko muutos käyttöönoton sivutuote, kiireessä tehty korjaus vai takaovi.
Varmistakaa tiedosto-oikeudet ja tiedostojärjestelmän siisteys
Käyttöoikeudet eivät ole hohdokkaita, mutta niillä on merkitystä. SentinelOnen menetelmä edellyttää nimenomaan tiedosto-oikeuksien tarkistamista ja manuaalista tarkastusta, jotta löydetään se, mikä työkaluilta jää huomaamatta. Tarkistakaa, onko arkaluonteisten tiedostojen käyttö rajattu asianmukaisesti ja ovatko kirjoitettavat polut niin tiukasti rajattuja kuin pitää.
Tarkistakaa myös tiedostojärjestelmään kertynyt sotku:
- Passiiviset teemat ja lisäosat: Poistakaa ne, älkää vain poistako niitä käytöstä.
- Vanhat varmuuskopioarkistot verkosta saavutettavissa poluissa: Ne on helppo unohtaa, ja niiden löytäminen häiriötilanteen aikana on tuskallista.
- Kehittäjien väliaikaistiedostot: Debug-skriptien, testituontien, SQL-vedosten ja hylättyjen käyttöönottojäänteiden ei pitäisi olla tuotannossa.
Rakentakaa toistettava tarkastusjärjestys
Jos haluatte tiiminne tekevän johdonmukaisia auditointeja, antakaa sille kiinteä järjestys. Omani näyttää yleensä tältä:
- Viekää inventaario
- Ajakaa automatisoidut skannaukset
- Tarkastakaa käyttäjät ja roolit
- Tarkistakaa kriittiset tiedostot
- Varmistakaa käyttöoikeudet
- Tutkikaa lokit ja viimeaikaiset muutokset
- Dokumentoikaa havainnot todisteineen
- Varmistakaa, onko kukin ongelma hyödynnettävissä, pelkkä heikkous vai jo korjattu
Järjestyksellä on merkitystä, koska se etenee laajasta näkyvyydestä kohdennettuun varmentamiseen. Se välttää myös yleisen ansan, jossa skannerin kohinaa jahdataan ennen kuin ympäristö on ymmärretty.
Vaihe 3: Auditointi WordPressin ulkopuolella palvelintasolla
Tämä on aukko, jonka useimmat ”täydelliset” oppaat yhä ohittavat.
Monet tiimit suojaavat wp-adminin, asentavat palomuurin, siistivät lisäosien hallintaa ja olettavat, että koko pino on katettu. Se ei ole. Verkkopalvelin, käyttöjärjestelmä, ajoympäristö, avoimet palvelut ja verkkoon päin näkyvät asetukset tarjoavat usein helpompia hyökkäyspolkuja kuin WordPress itse.
MiniOrange tuo keskeisen asian selvästi esiin. Useimmat WordPress-auditoinnit pysähtyvät sovelluskerrokseen, kun taas taustalla oleva käyttöjärjestelmä ja verkkopalvelin jäävät suurelta osin tarkistamatta. Heidän kirjoituksessaan todetaan myös, että 90 % WordPress-murroista johtuu virheellisistä asetuksista ja huonoista lisäosista, mikä on juuri syy siihen, että palvelimen koventaminen kuuluu auditoinnin sisälle eikä sen ulkopuolelle, kuten MiniOrangen artikkelissa WordPressin tietoturva-auditoinnista käsitellään.
Mitä tarkastaa WordPressin ulkopuolella
Palvelintason tarkastuksen pitäisi varmistaa, tukeeko ympäristö niitä tietoturvakontrolleja, joita luulette teillä olevan. Tähän kuuluvat verkkopalvelimen asetukset, järjestelmäpaketit, palveluiden näkyvyys, TLS-asetukset, ajastetut tehtävät, käänteisen välityspalvelimen toiminta ja tilien erottelu.
Käyttäkää tätä vähimmäistarkistuslistana:
- Verkkopalvelimen asetukset: Tarkastakaa Apachen tai Nginxin säännöt hakemistojen käytön, pyyntöjen käsittelyn, arkaluonteisten polkujen käytön ja tarpeettoman näkyvyyden osalta.
- Käyttöjärjestelmän tila: Tarkistakaa pakettien päivitystilanne, tuetut ohjelmistoversiot ja se, ovatko käyttämättömät palvelut yhä käytössä.
- Avoimet palvelut ja portit: Varmistakaa, että vain tarvittavat palvelut ovat saavutettavissa.
- TLS- ja varmenneasetukset: Varmistakaa, että varmenteet ovat ajan tasalla ja toteutus vastaa käytäntöjänne.
- Tiedostojen omistajuus ja suorituspolut: Varmistakaa, että sovellustiedostot, lataukset ja käyttöönottohakemistot noudattavat selkeää oikeusmallia.
- Välityspalvelimen ja CDN:n toiminta: Varmistakaa, ettei välimuistitus, alkuperäpalvelimen rajoitukset tai pyyntöjen välitys heikennä kirjautumisen tai hallintapaneelin suojausta.
- Varmuuskopioiden ja lokien sijainnit: Varmistakaa, etteivät palautumisresurssit ja lokit ole samassa vikaantumisalueessa kuin tuotanto.
Miksi tämä muuttaa auditoinnin lopputulosta
Palvelintason ongelmat selittävät usein, miksi sivusto saa tartunnan yhä uudelleen ”siivouksen” jälkeen. Jos tiimi poistaa haitallisen lisäosan mutta jättää paikalleen heikon tiedostojen omistajuuden, avoimen palvelun tai puutteellisen eristyksen, hyökkääjä palaa yksinkertaisesti saman infrastruktuurin heikkouden kautta.
Tämä on yksi syy siihen, miksi WordPress-työ yritystasolla vaatii alustatason ajattelua eikä pelkkää julkaisujärjestelmän tuntemusta. Suurempia sivustokokonaisuuksia, monikielisiä asennuksia tai useiden ympäristöjen työnkulkuja hallinnoivat tiimit tarvitsevat yleensä tiukempia operatiivisia kontrolleja kuin tavallisessa sivustoprojektissa. Tällä tasolla toimiville organisaatioille yritystason WordPress-ratkaisut ovat tyypillisesti tärkeitä, koska arkkitehtuuri ja tietoturvatoiminnot limittyvät käytännössä.
Puhdas WordPressin hallintapaneeli ei todista puhdasta hosting-ympäristöä. Se todistaa vain, mihin katsoitte.
Vaihe 4: Korjausten priorisointi ja raportin toimittaminen
Auditoinnista tulee arvokas vasta, kun ihmiset voivat toimia sen pohjalta. Raakahavainnot eivät ole toimitettava tuotos. Priorisoidut korjaukset ovat.
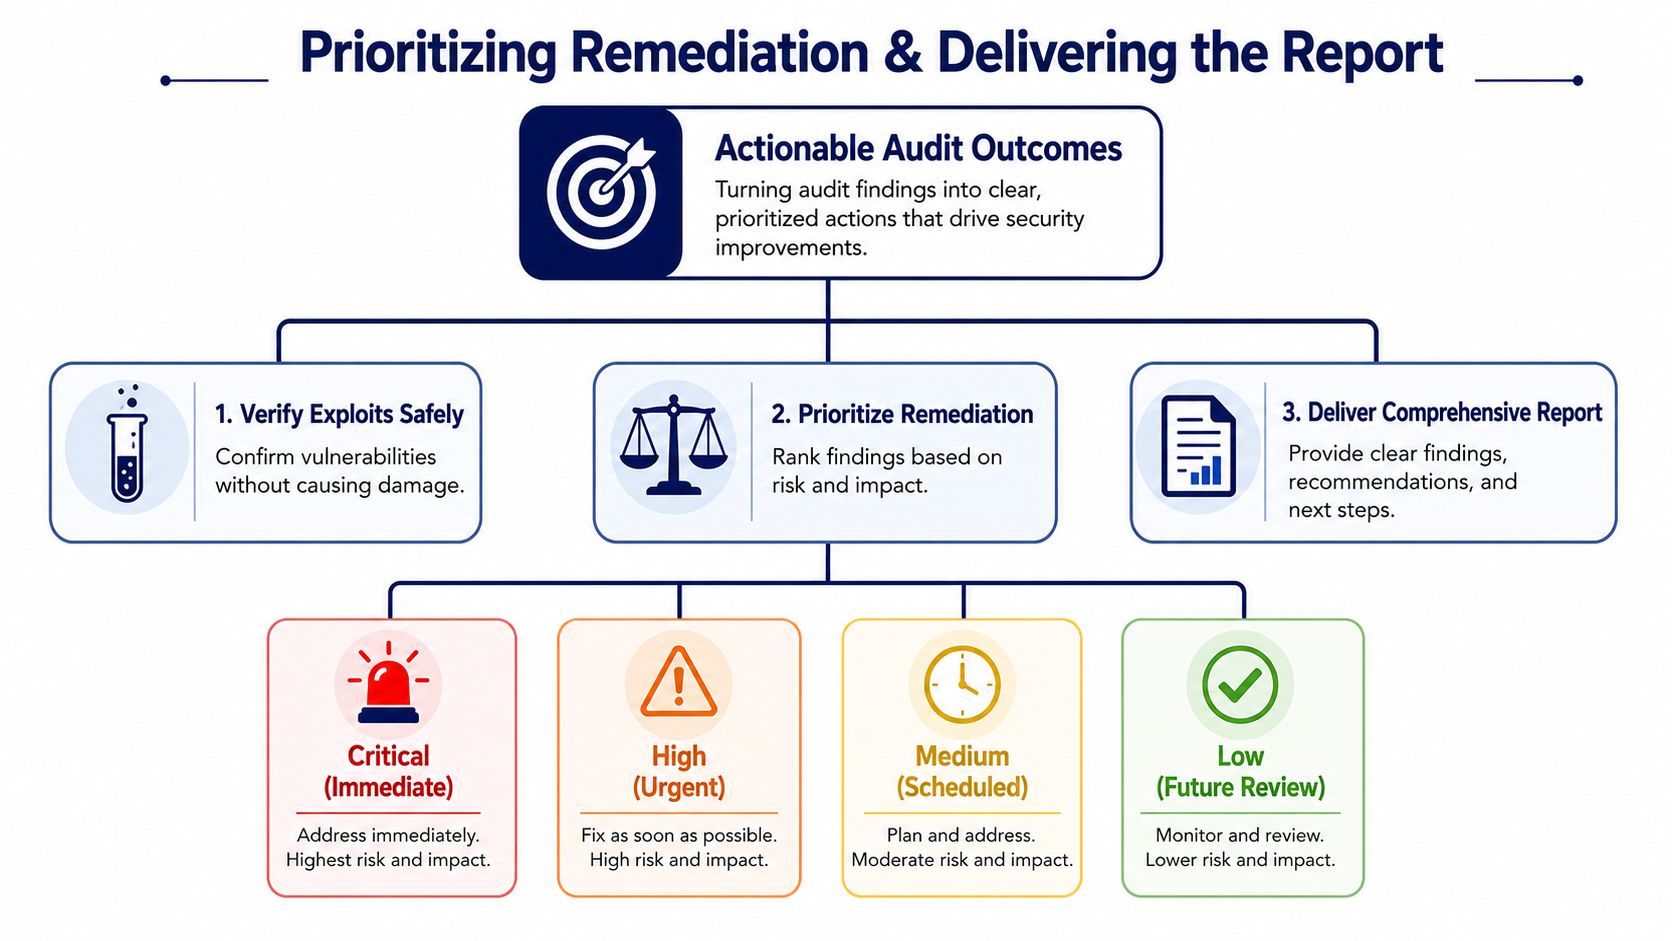
Ensimmäinen vaihe on varmentaminen. Älkää merkitkö kaikkea ”kriittiseksi” vain siksi, että skanneri teki niin. Varmistakaa, onko ongelma olemassa, onko se saavutettavissa nykyisessä ympäristössä ja onko hyödyntämispolku realistinen. Turvallinen validointi on tärkeää, koska korjaustiimit menettävät luottamuksensa nopeasti, jos raportissa on vääriä positiivisia havaintoja.
Priorisoikaa riskin ja työmäärän mukaan
En käytä valtavia pisteytysmalleja useimmissa WordPress-toimeksiannoissa. Ne luovat illuusion tarkkuudesta ja hidastavat toimintaa. Tiivis matriisi toimii paremmin.
| Prioriteetti | Liiketoimintavaikutus | Tekninen todellisuus | Tyypillinen toimenpide |
|---|---|---|---|
| Kriittinen | Suora murto, aktiivinen väärinkäyttö tai arkaluonteisten toimintojen altistuminen | Selvä hyödyntämispolku tai näyttöä murrosta | Korjataan heti ja valvotaan |
| Korkea | Vakava vaikutus väärinkäytettynä, vaikka sitä ei tällä hetkellä hyödynnettäisi | Saavutettava heikkous, jolla on uskottava polku | Ajoitetaan kiireellinen korjaus |
| Keskitaso | Todellinen heikkous, mutta rajallinen vaikutusalue tai riippuvuudet | Väärinkäyttö edellyttää tiettyjä olosuhteita | Korjataan suunnitellussa sprintissä |
| Matala | Koventamiseen liittyvä asia tai epätodennäköinen polku | Rajallinen käytännön altistuminen | Kirjataan myöhempää tarkastusta varten |
Näissä tapauksissa käytännön harkinta voittaa automaation. Lepotilassa oleva lisäosa, jossa on tunnettu ongelma, voi mennä äänekkään skannerivaroituksen edelle, jos se on etuoikeutetulla tuotantosivustolla eikä kukaan vastaa siitä. Kohtalainen palvelimen asetusvirhe voi mennä lisäosapäivityksen edelle, jos se heikentää useita kontrolleja kerralla.
Korjatkaa ongelmat, jotka aiheuttavat murtoja yhä uudelleen
SoftX nostaa esiin kaksi havaintoa, jotka toistuvat jatkuvasti WordPress-auditoinneissa: tiimit jättävät lepotilassa olevat lisäosat paikalleen ja jättävät MFA:n käyttämättä. Heidän ohjeissaan todetaan myös, että MFA:n käyttöön ottaneet sivustot onnistuvat merkittävästi paremmin estämään luvattoman pääsyn, mikä tekee MFA:sta yhden arvokkaimmista korjaustoimenpiteistä tyypillisessä WordPress-ympäristössä, kuten SoftX:n WordPressin tietoturva-auditoinnin tarkistuslistassa kuvataan.
Tämä vastaa hyvin sitä, mikä toimii käytännössä. Aloittakaa korjauksista, jotka vähentävät altistumista laajasti:
- Poistakaa lepotilassa oleva koodi: Passiiviset lisäosat ja teemat pitää poistaa, ei sivuuttaa.
- Pakottakaa MFA: Priorisoikaa ensin ylläpitäjät, laajemmilla oikeuksilla varustetut editorit ja toimittajien tilit.
- Tiukentakaa rooleja: Vähentäkää liian laajoilla oikeuksilla varustettuja tilejä ja poistakaa vanhentuneet käyttöoikeudet.
- Päivittäkää harkiten: Päivittäkää se, mikä on tarpeen, ja testatkaa liiketoimintakriittiset prosessit heti sen jälkeen.
- Palauttakaa luottamus tarvittaessa: Jos murtoa epäillään, vaihtakaa tunnukset, suolat ja avaimet osana palautumista.
Lyhyt läpikäynti voi auttaa tiimejä sopimaan, mitä ”toimenpiteisiin johtava” tarkoittaa:
Kirjoittakaa kaksi raporttia, ei yhtä
Yhden raportin pitäisi palvella sidosryhmiä. Toisen pitäisi palvella toteutustiimiä.
Johdon tiivistelmä
Pitäkää se lyhyenä ja liiketoimintalähtöisenä. Sen pitäisi vastata kysymyksiin:
- Mitkä riskit ovat liiketoiminnan kannalta olennaisia?
- Onko näyttöä aktiivisesta murrosta?
- Mitkä ongelmat vaativat välitöntä huomiota?
- Mitkä operatiiviset puutteet lisäävät tulevaa riskiä?
Johto ei tarvitse pinojälkiä. Se tarvitsee tiedon liiketoiminnan altistumisesta, korjausten järjestyksestä ja vastuista.
Tekninen korjausraportti
Tämän version pitäisi olla niin yksiselitteinen, että insinööri voi työskennellä suoraan sen pohjalta.
Sisällyttäkää:
- Havainnon otsikko ja sijainti
- Näyttö
- Miksi sillä on merkitystä tässä ympäristössä
- Korjausvaiheet
- Miten korjaus varmennetaan
- Mahdolliset riippuvuudet tai palautukseen liittyvät näkökohdat
Toimitusstandardi: Jos raporttianne lukevan kehittäjän täytyy yhä kysyä, mistä tiedostosta, käyttäjästä, järjestelmästä tai järjestyksestä on kyse, raportti ei ole valmis.
Yksi käytännöllinen vaihtoehto tiimeille, jotka tarvitsevat ulkopuolista tarkastuskapasiteettia, on käyttää erikoistunutta palvelua, kuten IMADOn WordPress-sivustojen auditointipalvelua, Wordfencen tai Sucurin kaltaisten työkalujen rinnalla silloin, kun sisäiset resurssit ovat niukat tai ympäristöön kuuluu mukautettua kehitystä, joka ansaitsee perusteellisemman läpikäynnin.
Vaihe 5: Pitkän aikavälin tietoturvan ylläpitosuunnitelman rakentaminen
WordPressin tietoturva-auditointi on tilannekuva. Tietoturvan taso on se, mitä tapahtuu tilannekuvan jälkeen.
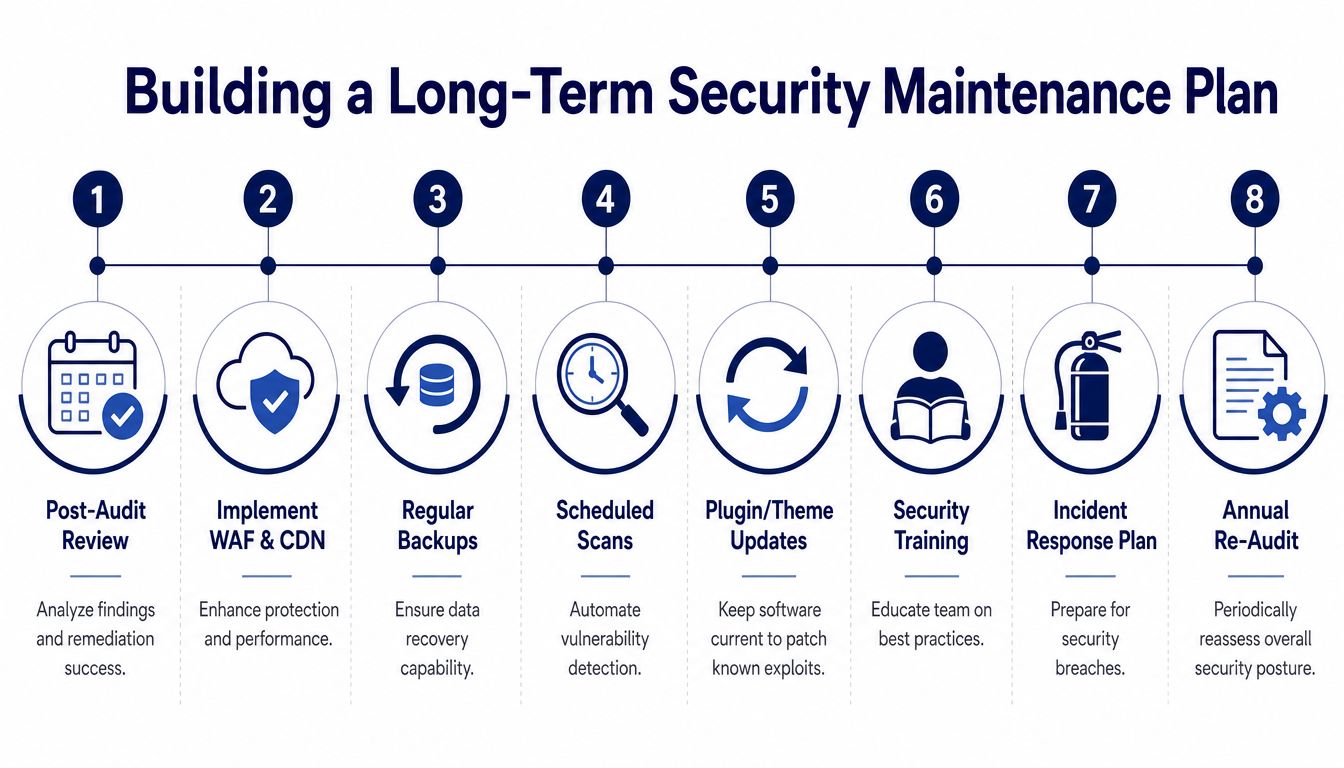
Tiimit joutuvat vaikeuksiin, kun ne käsittelevät korjaamista projektina, jolla on päättymispäivä. WordPress-ympäristöt muuttuvat jatkuvasti. Lisäosat päivittyvät, henkilöstö vaihtuu, integraatiot laajenevat ja liiketoimintaprosessit luovat uusia pääsypolkuja. Jos auditoinnista ei tule toistuvaa toimintarytmiä, samat ongelmatyypit palaavat.
Mitä ylläpitosuunnitelman pitäisi sisältää
Toimivassa suunnitelmassa on toistuvat kontrollit, nimetyt vastuuhenkilöt ja dokumentoidut reagointivaiheet. Sisällyttäkää vähintään:
- Ajoitettu päivittäminen: Ydin, lisäosat, teemat, PHP-ajoympäristö ja palvelinohjelmistot tarvitsevat koordinoidut päivitykset ja päivitysten jälkeiset tarkistukset.
- Säännöllinen skannaus: Pitäkää yllä automaattista näkyvyyttä haittaohjelmien merkkeihin, haavoittuviin komponentteihin ja epäilyttäviin muutoksiin.
- Lokien tarkastus: Vastuussa olevan henkilön pitäisi käydä läpi tunnistautumistapahtumat, lisäosien muutokset, tiedostomuutokset ja järjestelmän poikkeamat.
- Varmuuskopioiden varmentaminen: Älkää vain luoko varmuuskopioita. Testatkaa palautusmenettelyt ja varmistakaa, että tallennus on eriytetty.
- Käyttöoikeuksien hallinta: Tarkastakaa käyttäjäroolit, toimittajien käyttöoikeudet ja väliaikaiset oikeudet säännöllisesti.
- Häiriötilanteiden toimintasuunnitelma: Dokumentoikaa, kuka toimii, kuka viestii ja miten rajaamista ja palautumista koskevat päätökset tehdään.
Melapressin vuoden 2025 kysely tekee liiketoimintaperusteet selviksi. Pienyrityksen keskimääräiset palautumiskustannukset tietomurron jälkeen ovat 14 500 dollaria, kun taas ennakoiva suojaus maksaa noin 8 dollaria kuukaudessa, ja vain yhdellä neljästä ammattilaisesta on dokumentoitu suunnitelma tietomurrosta palautumiseen, kertoo Melapressin WordPress-tietoturvakysely.
Kytkekää tietoturvan ylläpito liiketoiminnan toimintoihin
Verkkokaupoissa ylläpito ei voi pysähtyä teknisiin kontrolleihin. Tietoturva ja vaatimustenmukaisuus kohtaavat usein tilausten toimituksessa, maksujen käsittelyssä, asiakastietojen säilyttämisessä ja rajoitettujen tuotteiden prosesseissa. Jos WooCommerce-toiminnassanne on toimitusrajoituksia tai säänneltyjen tuotteiden prosesseja, tämä tarkistuslista toimitusten sääntelyvaatimusten noudattamisen vaiheista on hyödyllinen esimerkki siitä, miten operatiivisten prosessien auditoinnit ja tietoturvakontrollit vahvistavat toisiaan.
Kypsä malli on yksinkertainen. Tietoturvan ylläpito kuuluu samaan rytmiin kuin julkaisujen hallinta, sisältötoiminnot ja infrastruktuurin tarkastus. Jos sivusto on riittävän tärkeä, jotta sen käytettävyyttä ja konversioita valvotaan, se on myös riittävän tärkeä ylläpidettäväksi murtojen estämiseksi.
Tiimeille, jotka tarvitsevat pysyvän operatiivisen viitekehyksen kertaluonteisen siivouksen sijaan, WordPressin ylläpito ja tuki on yleensä se mekanismi, joka estää päivitysten, valvonnan, tarkastusten ja häiriötilanteisiin reagoinnin putoamisen osastojen väliin.
Usein kysyttyä WordPressin tietoturva-auditoinnista
Kuinka usein täydellinen WordPressin tietoturva-auditointi pitäisi tehdä?
Tehkää täydellinen auditointi aina, kun sivustolla on merkittävää liiketoiminta-altistumista, mukautettua koodia, useita käyttäjiä tai arkaluonteisia integraatioita. Kevyempiä automatisoituja skannauksia pitäisi tehdä paljon useammin kuin täydellistä manuaalista tarkastusta. Tarkka tahti riippuu muutosten tiheydestä, riskiprofiilista ja siitä, käsitteleekö sivusto asiakas- tai maksutietoja.
Mitä eroa on haavoittuvuusskannauksella ja WordPressin tietoturva-auditoinnilla?
Skannaus tarkistaa tunnetut ongelmat. WordPressin tietoturva-auditointi lisää rajauksen määrittelyn, liiketoimintariskin arvioinnin, käyttöoikeuksien tarkastuksen, tiedostojen manuaalisen tarkastuksen, palvelintason tarkastuksen, näytön keräämisen, priorisoinnin ja korjausten suunnittelun. Skannaus tuottaa hälytyksiä. Auditointi tuottaa päätöksiä.
Voiko tämän prosessin automatisoida kokonaan?
Ei. Automaatio on hyvä perustason havaitsemisessa ja toistuvassa valvonnassa. Se ei ole hyvä arvioimaan vähimmän oikeuden periaatetta, tarkastamaan mukautettua koodia turvallisesti, varmentamaan hyödynnettävyyttä kontekstissaan tai muuttamaan havaintoja liiketoiminnan prioriteettien mukaan järjestetyiksi korjauksiksi.
Miksi palautumisen suunnittelu kuuluu auditointikeskusteluun?
Koska ennaltaehkäisy kohtaa lopulta todellisuuden. Melapress raportoi, että pienyrityksen keskimääräiset palautumiskustannukset tietomurron jälkeen ovat 14 500 dollaria, ennakoiva suojaus maksaa noin 8 dollaria kuukaudessa ja vain yhdellä neljästä ammattilaisesta on dokumentoitu palautumissuunnitelma. Tämä aukko tarkoittaa, että monet tiimit ovat huonosti valmistautuneita, kun tietomurto tapahtuu.
Jos tiiminne tarvitsee kokeneiden insinöörien tekemän tarkastuksen WordPress-pinostaan, mukaan lukien sovelluskerros ja sen alla oleva hosting-ympäristö, IMADO voi tukea auditoinneissa, korjausten suunnittelussa ja jatkuvissa ylläpidon työnkuluissa muuttamatta prosessia geneeriseksi rasti ruutuun -tietoturvaksi.