Strona na WordPressie może przejść od „znanego problemu” do „aktywnie atakowanej” szybciej, niż kończy się typowe spotkanie statusowe. W 2025 roku ujawniono 11 334 nowe podatności WordPressa, ważona mediana czasu od ujawnienia do masowej eksploatacji wyniosła 5 godzin, a 87,8% exploitów wymierzonych w WordPressa omijało standardowe firewalle hostingowe według tej analizy bezpieczeństwa WordPressa.
To zmienia charakter pracy. Audyt bezpieczeństwa WordPressa to nie przegląd wtyczek, zrzut ekranu z panelu ani skanowanie pod kątem malware raz na kwartał. To ćwiczenie z oceny ryzyka, inspekcja techniczna i plan naprawczy powiązany z wpływem na biznes.
Zespoły często wciąż audytują tylko warstwę WordPressa. Sprawdzają stan aktualizacji, może skanują pod kątem malware i uznają sprawę za zamkniętą. Właśnie z tej martwej strefy korzystają atakujący. Utwardzony panel administracyjny niewiele pomoże, jeśli serwer pod nim jest wystawiony, źle skonfigurowany albo obciążony długiem technologicznym poza samym WordPressem.
Dlaczego Twoja obecna checklista bezpieczeństwa jest niebezpiecznie niekompletna
Większość checklist zawodzi, bo pisze się je dla wygody, a nie z myślą o reagowaniu na incydenty. Skupiają się na oczywistych zadaniach, takich jak aktualizacja wtyczek, włączenie firewalla i zmiana haseł. Te kroki są ważne, ale nie składają się na kompletny audyt bezpieczeństwa WordPressa.
Problem jest strukturalny. Zespoły często traktują bezpieczeństwo WordPressa jako kwestię wyłącznie aplikacyjną, choć ścieżka ataku rzadko respektuje te granice. Atakujący łączą słabe wtyczki, nieaktualne konta, odsłonięte pliki, zbyt luźne uprawnienia i błędy konfiguracji serwera. Checklista, która sprawdza tylko jedną warstwę, daje fałszywe poczucie bezpieczeństwa.
Jeśli chcesz zewnętrznego spojrzenia na to, jak szeroki powinien być przegląd strony, porady MD TECH TEAM dotyczące bezpieczeństwa stron dobrze przypominają, że praca nad bezpieczeństwem musi wykraczać poza powierzchowne skany i obejmować kontrole operacyjne, gotowość do odtworzenia oraz weryfikację.
Praktyczna zasada: Jeśli wynikiem audytu jest tylko lista nieaktualnych wtyczek, nie przeprowadziłeś audytu. Przeprowadziłeś inwentaryzację.
Profesjonalny poradnik działa inaczej. Zaczyna od kontekstu biznesowego, mapuje istotne zasoby, ustala granice audytu, uruchamia narzędzia automatyczne dla uzyskania podstawowej widoczności, a potem ręcznie weryfikuje ryzykowne obszary. Sprawdza też środowisko hostingowe, bo sam WordPress może być czysty, podczas gdy serwer WWW, system operacyjny lub model dostępu już nie.
To rozróżnienie ma znaczenie w rozmowach z klientami i interesariuszami wewnętrznymi. „Czy WordPress jest bezpieczny?” to złe pytanie. Lepsze brzmi: czy cały stos dostarczania jest wystarczająco bezpieczny w stosunku do ryzyka biznesowego, jakie niesie. Zwięzłe ujęcie tego szerszego pytania znajdziesz w tym artykule o tym, czy WordPress jest bezpieczny – to przydatny kontekst przed rozpoczęciem samego audytu.
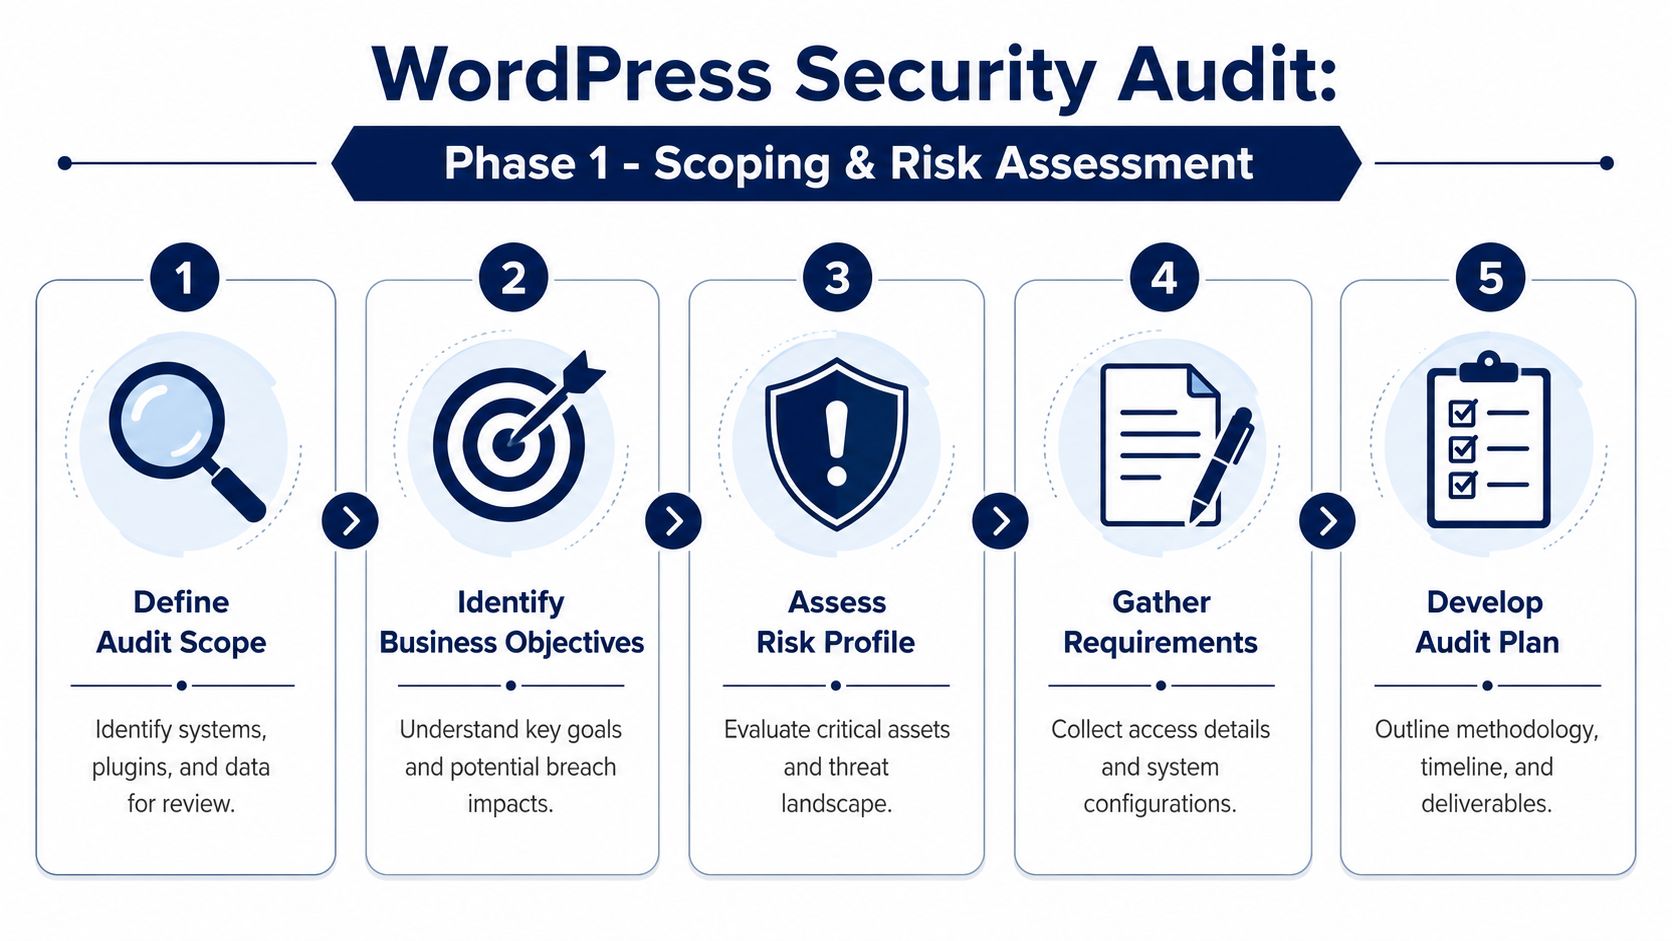
Faza 1: określenie zakresu audytu i ocena ryzyka biznesowego
Pierwszy błąd nowych liderów zespołów to uruchomienie skanera, zanim określą, co właściwie audytują. To marnuje czas i zaciemnia raport. Zakres decyduje o tym, jakiego dostępu potrzebujesz, co liczy się jako ustalenie i które problemy wymagają natychmiastowej eskalacji.
Zacznij od rzeczywistej inwentaryzacji zasobów
Użyteczna inwentaryzacja to coś więcej niż lista wtyczek z /wp-admin. Powinna obejmować aktywne i nieaktywne wtyczki, motywy, mu-plugins, własny kod, obowiązkowe integracje, zadania cron, konfigurację zależną od środowiska, konta użytkowników, usługi zewnętrzne i zależności hostingowe.
Metodologia audytu SentinelOne idzie tu we właściwym kierunku. Audyt bezpieczeństwa WordPressa powinien zaczynać się od pełnej inwentaryzacji, a następnie przechodzić do automatycznych skanów i ręcznego przeglądu plików, w tym takich jak wp-config.php i .htaccess, bo ukryte wstrzyknięcia i zaszyfrowane ciągi często przechodzą przez podstawowe narzędzia niezauważone, jak opisano w wytycznych SentinelOne dotyczących audytu bezpieczeństwa WordPressa.
Użyj arkusza inwentaryzacyjnego, który obejmuje co najmniej te kategorie:
- Komponenty aplikacji: Wersja rdzenia WordPressa, aktywny motyw, motyw potomny, własne wtyczki, wtyczki premium i wszystko, co jest nieaktywne, ale wciąż leży na dysku.
- Zakres dostępu: Administratorzy, redaktorzy, deweloperzy, dostawcy, użytkownicy wsparcia i wszelkie współdzielone dane logowania, które nadal istnieją.
- Zależności zewnętrzne: Bramki płatności, połączenia z CRM, middleware ERP, CDN, WAF, dostawca SMTP, tagi analityczne i klucze API.
- Elementy infrastruktury: Dostawca hostingu, serwer WWW, środowisko uruchomieniowe PHP, zadania zaplanowane, środowiska stagingowe, lokalizacje kopii zapasowych i stos logowania.
Nieaktywne oprogramowanie należy do zakresu. Uśpiony kod nadal nie przynosi żadnej wartości biznesowej, a wciąż może tworzyć zagrożenie.
Zidentyfikuj biznesowe klejnoty koronne
Nie każde ustalenie ma tę samą wagę. Nieaktualna wtyczka galerii na stronie wizytówce to nie to samo co słabe konto administratora w sklepie WooCommerce powiązanym z danymi klientów i procesami płatności.
Zwykle dzielę ryzyko biznesowe na cztery kategorie:
| Obszar | Co zidentyfikować | Dlaczego to ważne |
|---|---|---|
| Dane wrażliwe | Dane klientów, zgłoszenia z formularzy, szczegóły zamówień, dane pracowników | Skutki naruszenia są natychmiastowe i często prawne lub umowne |
| Systemy przychodowe | Checkout, subskrypcje, procesy rezerwacji, routing leadów | Przestój bezpośrednio wpływa na przepływy pieniężne |
| Powierzchnie marki | Strona główna, strony logowania, landing page o dużym ruchu | Podmiana treści i malware szybko niszczą zaufanie |
| Zależności operacyjne | API, automatyzacje, procesy redakcyjne, kopie zapasowe | Ukryte awarie spowalniają odtworzenie i powodują dalsze przestoje |
Audyt bezpieczeństwa WordPressa bez ważenia biznesowego zwykle przesadnie reaguje na problemy niskiego ryzyka i zbyt słabo na te naprawdę groźne. Tak właśnie zespoły spędzają tydzień na sporach o nagłówki, podczas gdy odsłonięta ścieżka do panelu administracyjnego pozostaje nietknięta.
Pytanie nie brzmi „Ile ustaleń mamy?”, tylko „Które ustalenia mogą najszybciej zaszkodzić biznesowi?”.
Zamknij Statement of Work przed testami
Określenie zakresu chroni też relację. Przejrzysty Statement of Work zapobiega rozmywaniu się zakresu i utrzymuje wszystkich w zgodzie co do dostępu, metod, wyłączeń i rezultatów.
Zakres audytu powinien określać:
- Objęte systemy: Produkcja, staging, instancje multisite, podkatalogi i powiązane serwisy internetowe.
- Granice testów: Pasywny przegląd, kontrole po uwierzytelnieniu, skanowanie pod kątem malware, przegląd konfiguracji oraz to, czy dozwolona jest bezpieczna walidacja exploitów.
- Standardy dowodów: Zrzuty ekranu, fragmenty plików, eksporty ról użytkowników, odniesienia do podatności i notatki naprawcze.
- Odbiorcy raportu: Podsumowanie dla kadry zarządzającej dla interesariuszy, załącznik techniczny dla deweloperów.
- Ścieżka eskalacji: Kto zostaje powiadomiony, jeśli zespół wykryje podczas audytu aktywne włamanie.
Ta faza wydaje się administracyjna, ale później oszczędza pracę techniczną. Większość nieudanych audytów to w rzeczywistości błędy w określeniu zakresu, których nie wychwycono wystarczająco wcześnie.
Faza 2: łączenie automatycznych skanów z ręcznymi kontrolami
Automatyzacja daje pokrycie. Ręczny przegląd daje osąd. Potrzebujesz obu.
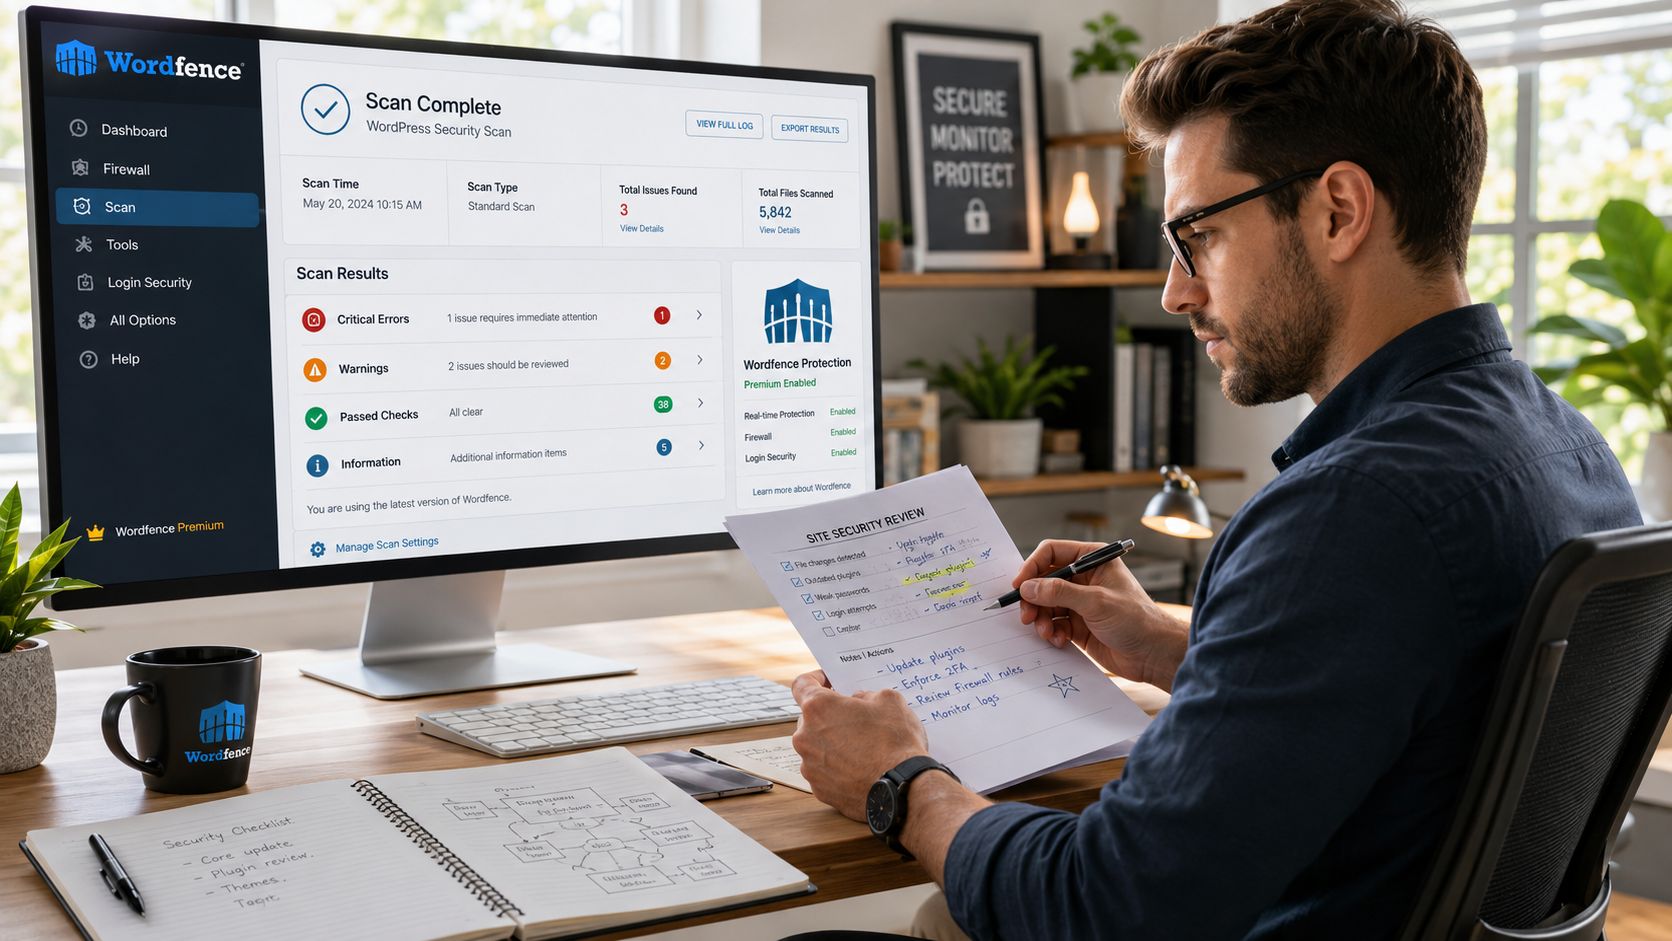
Wiele audytów kończy się na uruchomieniu Wordfence, Sucuri lub WPScan. To przydatne, ale ustala jedynie punkt odniesienia. Narzędzia automatyczne dobrze radzą sobie ze znanymi sygnaturami, typowymi błędami konfiguracji i kontrolami opartymi na wersjach. Nie radzą sobie ze zrozumieniem, dlaczego niestandardowe wdrożenie jest ryzykowne, czy przypisanie ról odzwierciedla zasadę najmniejszych uprawnień ani czy fragment kodu w functions.php jest legalny.
Co automatyzacja powinna dla Ciebie robić
Używaj skanerów na wczesnym etapie, żeby szybko znaleźć oczywiste problemy. Dobre przejście bazowe powinno szukać podatnych wtyczek, podejrzanych zmian w plikach, oznak malware, odsłoniętej konfiguracji i wzorców nadużyć logowania.
Typowy zestaw narzędzi:
- Wordfence: Dobry do skanowania pod kątem malware, wykrywania zmian w plikach, kontroli firewalla i widoczności wewnątrz WordPressa.
- Sucuri: Przydatny do monitorowania integralności i kontroli od strony zewnętrznej.
- WPScan: Mocny w wyliczaniu znanych problemów wtyczek, motywów i rdzenia.
- Narzędzia na poziomie hostingu: Cokolwiek Twoja platforma udostępnia do wykrywania malware, przeglądu procesów i dostępu do logów.
Jeśli Twój zespół porównuje opcje, ten przegląd wtyczek bezpieczeństwa WordPressa to praktyczny punkt wyjścia, bo właściwy zestaw zależy od tego, czy potrzebujesz prewencji, widoczności czy wsparcia w reagowaniu.
Co automatyzacja robi dobrze:
- Dopasowanie wersji: Szybko wychwytuje nieaktualne wtyczki i motywy.
- Kontrole sygnatur: Wyłapuje wiele znanych wzorców malware i podejrzanych modyfikacji.
- Powtarzalność: Potrafi skanować konsekwentnie wiele środowisk bez zmęczenia.
Czego nie robi dobrze:
- Kontekst: Nie oceni, czy własna wtyczka jest bezpieczna tylko dlatego, że nie istnieje dla niej publiczna sygnatura.
- Intencja: Bez przeglądu przez człowieka nie odróżni złego modelu ról od jedynie nietypowego.
- Przypadki brzegowe: Często przeoczy subtelne backdoory ukryte w legalnych plikach lub zakodowane ładunki wstawione tak, by wtopić się w otoczenie.
Ręczne kontrole, które naprawdę zmieniają wynik
Gdy skanery skończą, zaczyna się właściwy audyt. Zacznij od dostępu.
Przejrzyj użytkowników i uprawnienia
Zasada najmniejszych uprawnień to wciąż jedna z najszybszych korzyści w bezpieczeństwie WordPressa. Audytuj każde konto, nie tylko administratorów. Szukaj byłych pracowników, kont agencji, które powinny już wygasnąć, loginów wsparcia pozostawionych po starcie i użytkowników, których rola przekracza zakres ich pracy.
Pytania, które warto zadać:
- Czy ten użytkownik nadal potrzebuje dostępu?
- Czy potrzebna jest rola administratora, czy wystarczy redaktor albo menedżer sklepu?
- Czy istnieją współdzielone konta bez przypisanej odpowiedzialności?
- Czy są konta serwisowe, które można ograniczyć lub wycofać?
Ten przegląd często ujawnia ryzyko, którego skanery podatności nigdy nie zgłoszą.
Sprawdzaj krytyczne pliki bezpośrednio
Pliki o dużej wartości zasługują na własne oczy. Przejrzyj wp-config.php, .htaccess, functions.php, pliki startowe własnych wtyczek i każdy kod, który ładuje się wcześnie w cyklu życia żądania.
Szukaj:
- nieznanych dołączeń plików
- zaciemnionych lub zakodowanych ciągów
- przekierowań wstawionych do plików motywu
- niestandardowych hooków tworzących użytkowników
- zmian uprawnień, których nie powinno tam być
- sekretów zapisanych na sztywno w kodzie lub konfiguracji
Notatka z praktyki: Skan powie Ci, że plik się zmienił. Ręczny przegląd powie Ci, czy ta zmiana to artefakt wdrożenia, pospieszna łatka czy backdoor.
Zweryfikuj uprawnienia plików i higienę systemu plików
Uprawnienia nie są efektowne, ale mają znaczenie. Metodologia SentinelOne wprost zaleca sprawdzanie uprawnień plików i ręczną inspekcję, aby wychwycić to, co umyka narzędziom. Sprawdź, czy wrażliwe pliki są odpowiednio ograniczone i czy ścieżki zapisywalne nie są bardziej otwarte, niż muszą być.
Sprawdź też bałagan w systemie plików:
- Nieaktywne motywy i wtyczki: Usuń je, nie tylko dezaktywuj.
- Stare archiwa kopii zapasowych w ścieżkach dostępnych z sieci: Łatwo o nich zapomnieć i boleśnie je odkryć podczas reagowania na incydent.
- Tymczasowe pliki deweloperskie: Skrypty debugujące, testowe importy, zrzuty SQL i porzucone artefakty wdrożeń nie powinny znajdować się na produkcji.
Zbuduj powtarzalną sekwencję przeglądu
Jeśli chcesz, żeby Twój zespół przeprowadzał spójne audyty, daj mu stałą kolejność. Moja zwykle wygląda tak:
- Eksport inwentaryzacji
- Uruchomienie automatycznych skanów
- Przegląd użytkowników i ról
- Sprawdzenie krytycznych plików
- Weryfikacja uprawnień
- Analiza logów i ostatnich zmian
- Udokumentowanie ustaleń wraz z dowodami
- Potwierdzenie, czy każdy problem jest możliwy do wykorzystania, jedynie słaby, czy już naprawiony
Ta kolejność ma znaczenie, bo prowadzi od szerokiej widoczności do wąskiej weryfikacji. Pozwala też uniknąć częstej pułapki, jaką jest gonienie za szumem ze skanera, zanim zrozumiesz środowisko.
Faza 3: audyt poza WordPressem, na poziomie serwera
To luka, którą większość „kompletnych” poradników wciąż pomija.
Wiele zespołów zabezpiecza wp-admin, instaluje firewall, porządkuje wtyczki i zakłada, że stos jest chroniony. Nie jest. Serwer WWW, system operacyjny, środowisko uruchomieniowe, wystawione usługi i konfiguracja dostępna z sieci często tworzą łatwiejsze ścieżki ataku niż sam WordPress.
MiniOrange jasno formułuje kluczową kwestię. Większość audytów WordPressa kończy się na warstwie aplikacji, podczas gdy system operacyjny i serwer WWW pod spodem pozostają w dużej mierze niesprawdzone. Ich artykuł zauważa też, że 90% włamań do WordPressa wynika z błędnej konfiguracji i złych wtyczek, i właśnie dlatego utwardzanie serwera należy do audytu, a nie poza niego, jak opisano w artykule MiniOrange o audycie bezpieczeństwa WordPressa.
Co sprawdzić poza WordPressem
Przegląd na poziomie serwera powinien zweryfikować, czy środowisko wspiera kontrole bezpieczeństwa, które Twoim zdaniem masz. Obejmuje to konfigurację serwera WWW, pakiety systemowe, ekspozycję usług, stan TLS, zadania zaplanowane, zachowanie reverse proxy i separację kont.
Użyj tego jako minimalnej checklisty:
- Konfiguracja serwera WWW: Przejrzyj reguły Apache lub Nginx dotyczące dostępu do katalogów, obsługi żądań, dostępu do wrażliwych ścieżek i zbędnej ekspozycji.
- Stan systemu operacyjnego: Sprawdź stan aktualizacji pakietów, wspierane wersje oprogramowania i to, czy nieużywane usługi są nadal włączone.
- Otwarte usługi i porty: Potwierdź, że osiągalne są tylko wymagane usługi.
- Konfiguracja TLS i certyfikatów: Sprawdź, czy wdrożenie certyfikatów jest aktualne, a implementacja zgodna z Twoją polityką.
- Własność plików i ścieżki wykonywania: Upewnij się, że pliki aplikacji, przesłane pliki i katalogi wdrożeniowe są zgodne z czystym modelem uprawnień.
- Zachowanie proxy i CDN: Potwierdź, że cache, ograniczenia dostępu do originu i przekazywanie żądań nie osłabiają ochrony logowania ani panelu administracyjnego.
- Lokalizacje kopii zapasowych i logów: Upewnij się, że zasoby do odtworzenia i logi nie znajdują się w tej samej domenie awarii co produkcja.
Dlaczego to zmienia wynik audytu
Problemy na poziomie serwera często wyjaśniają, dlaczego strona wciąż jest ponownie infekowana po „sprzątaniu”. Jeśli zespół usunie złośliwą wtyczkę, ale pozostawi słabą własność plików, wystawioną usługę lub słabą izolację, atakujący po prostu wraca przez tę samą słabość infrastruktury.
To jeden z powodów, dla których praca z WordPressem klasy enterprise wymaga myślenia platformowego, a nie tylko znajomości CMS-a. Zespoły obsługujące większe portfolio stron, instalacje wielojęzyczne lub procesy w wielu środowiskach zwykle potrzebują ściślejszych kontroli operacyjnych niż przy standardowej budowie strony. Dla organizacji działających na tym poziomie rozwiązania WordPress dla przedsiębiorstw zwykle mają znaczenie, bo architektura i operacje bezpieczeństwa w praktyce się przenikają.
Czysty panel administracyjny WordPressa nie dowodzi czystego środowiska hostingowego. Dowodzi tylko, gdzie patrzyłeś.
Faza 4: priorytetyzacja napraw i przekazanie raportu
Audyt staje się wartościowy dopiero wtedy, gdy ludzie mogą na jego podstawie działać. Surowe ustalenia nie są produktem końcowym. Jest nim spriorytetyzowany plan naprawczy.
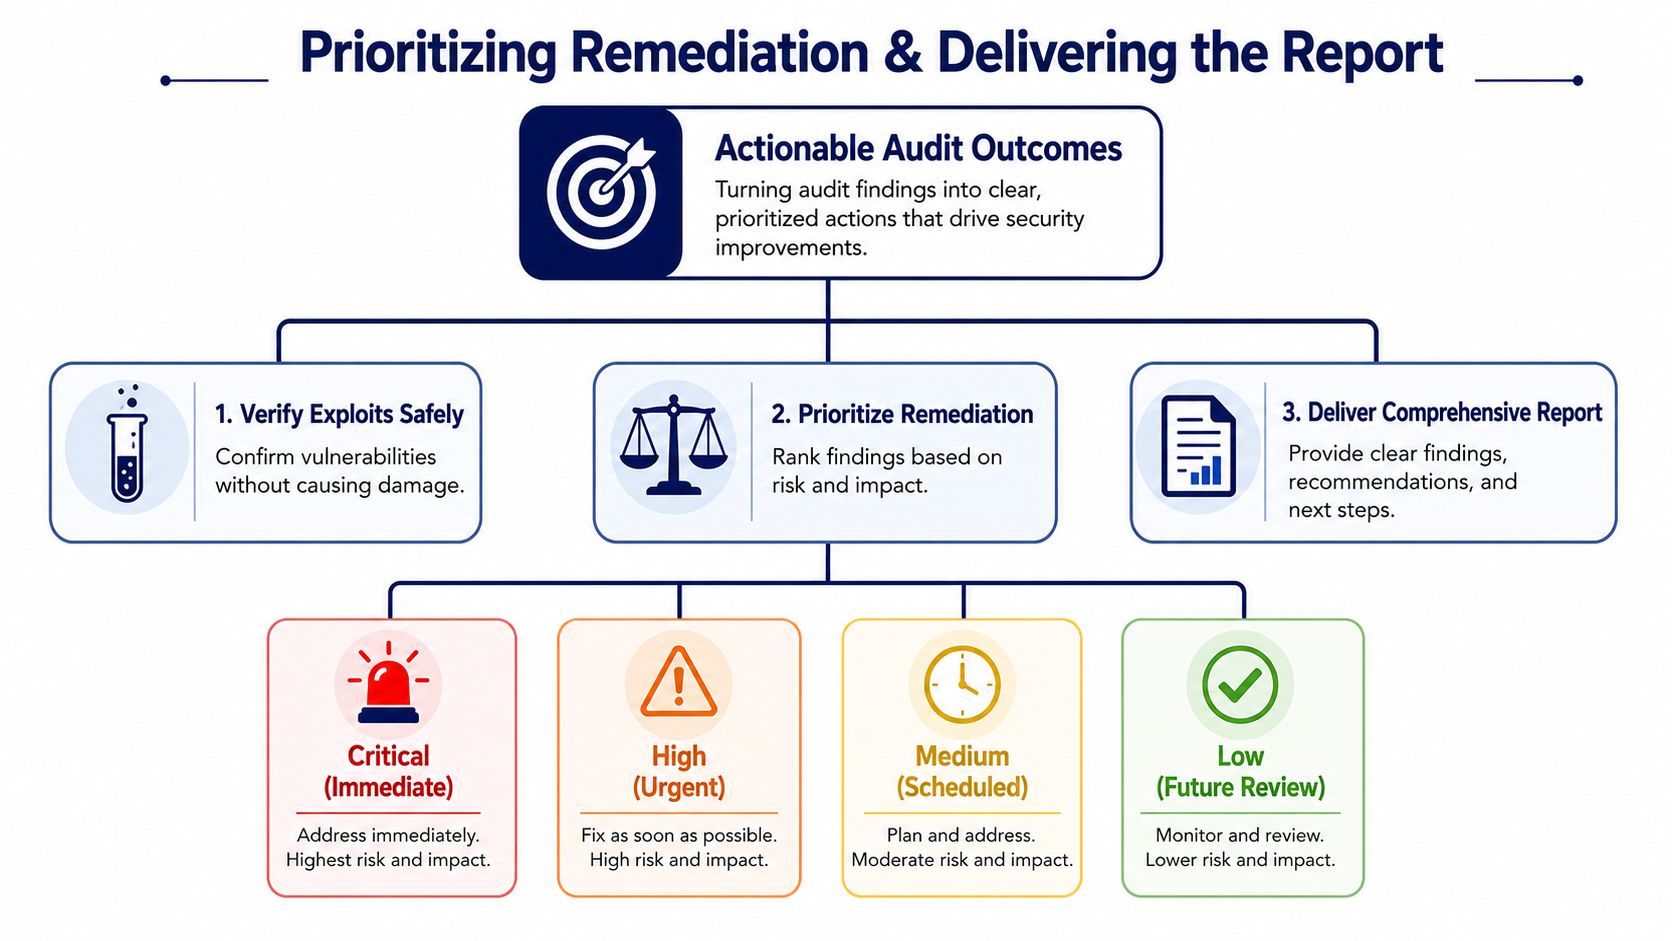
Pierwszym krokiem jest weryfikacja. Nie oznaczaj wszystkiego jako „krytyczne” tylko dlatego, że zrobił to skaner. Potwierdź, czy problem występuje, czy jest osiągalny w obecnym środowisku i czy ścieżka exploitu jest realistyczna. Bezpieczna walidacja ma znaczenie, bo zespoły naprawcze szybko tracą zaufanie, jeśli raport zawiera fałszywe alarmy.
Ustalaj priorytety według ryzyka i nakładu pracy
W większości projektów WordPressowych nie używam rozbudowanych modeli punktacji. Tworzą iluzję precyzji i spowalniają działanie. Lepiej sprawdza się zwarta macierz.
| Priorytet | Wpływ na biznes | Stan techniczny | Typowe działanie |
|---|---|---|---|
| Krytyczny | Bezpośrednie włamanie, aktywne nadużycie lub odsłonięcie wrażliwych funkcji | Wyraźna ścieżka exploitu lub dowody włamania | Napraw natychmiast i monitoruj |
| Wysoki | Poważny wpływ w razie nadużycia, nawet jeśli obecnie nie jest wykorzystywane | Osiągalna słabość z wiarygodną ścieżką | Zaplanuj pilną naprawę |
| Średni | Realna słabość, ale ograniczony zasięg skutków lub zależności | Do nadużycia potrzebne są określone warunki | Napraw w zaplanowanym sprincie |
| Niski | Kwestia utwardzenia lub mało prawdopodobna ścieżka | Ograniczona praktyczna ekspozycja | Śledź do przyszłego przeglądu |
W takich przypadkach praktyczny osąd wygrywa z automatyzacją. Uśpiona wtyczka ze znanym problemem może mieć wyższy priorytet niż głośne ostrzeżenie skanera, jeśli znajduje się na uprzywilejowanej stronie produkcyjnej i nikt za nią nie odpowiada. Umiarkowany błąd konfiguracji serwera może mieć wyższy priorytet niż aktualizacja wtyczki, jeśli osłabia kilka kontroli naraz.
Napraw problemy, które wielokrotnie prowadzą do włamań
SoftX wskazuje dwa ustalenia, które stale pojawiają się w audytach WordPressa: zespoły zostawiają uśpione wtyczki i pomijają MFA. Ich wytyczne zauważają też, że strony z wdrożonym MFA mają znacznie wyższą skuteczność w zapobieganiu nieautoryzowanemu dostępowi, co czyni MFA jednym z najcenniejszych elementów naprawczych w typowym środowisku WordPressa, jak opisano w checkliście audytu bezpieczeństwa WordPressa od SoftX.
To dobrze odpowiada temu, co sprawdza się w praktyce. Zacznij od napraw, które szeroko ograniczają ekspozycję:
- Usuń uśpiony kod: Nieaktywne wtyczki i motywy należy usuwać, a nie ignorować.
- Wymuś MFA: W pierwszej kolejności dla administratorów, redaktorów z szerokimi uprawnieniami i kont dostawców.
- Zawęź role: Ogranicz konta z nadmiernymi uprawnieniami i wycofaj nieaktualny dostęp.
- Aktualizuj z rozmysłem: Aktualizuj to, co konieczne, a zaraz potem przetestuj procesy krytyczne dla biznesu.
- Odbuduj zaufanie tam, gdzie trzeba: Jeśli podejrzewasz włamanie, w ramach odtwarzania zmień dane logowania, salty i klucze.
Krótkie omówienie może pomóc zespołom uzgodnić, co oznacza „możliwe do wdrożenia”:
Napisz dwa raporty, nie jeden
Jeden raport powinien służyć interesariuszom. Drugi – zespołowi wdrożeniowemu.
Podsumowanie dla kadry zarządzającej
Niech będzie krótkie i biznesowe. Powinno odpowiadać na pytania:
- Jakie ryzyka są istotne dla biznesu?
- Czy są jakiekolwiek dowody aktywnego włamania?
- Które problemy wymagają natychmiastowej uwagi?
- Jakie luki operacyjne zwiększają przyszłe ryzyko?
Kadra zarządzająca nie potrzebuje stack trace’ów. Potrzebuje informacji o ekspozycji biznesowej, kolejności napraw i odpowiedzialności.
Techniczny raport naprawczy
Ta wersja powinna być na tyle konkretna, żeby inżynier mógł pracować bezpośrednio na jej podstawie.
Uwzględnij:
- Tytuł i lokalizację ustalenia
- Dowody
- Dlaczego ma to znaczenie w tym środowisku
- Kroki naprawcze
- Jak zweryfikować poprawkę
- Wszelkie zależności lub kwestie związane z wycofaniem zmian
Standard przekazania: Jeśli deweloper czytający Twój raport wciąż musi pytać, o jaki plik, jakiego użytkownika, jaki system lub jaką kolejność chodzi, raport nie jest skończony.
Jedną z praktycznych opcji dla zespołów, które potrzebują zewnętrznych mocy przerobowych do przeglądu, jest skorzystanie ze specjalistycznej usługi, takiej jak usługa audytu stron WordPress od IMADO, obok narzędzi takich jak Wordfence czy Sucuri, gdy zasoby wewnętrzne są ograniczone lub środowisko zawiera niestandardowe rozwiązania inżynieryjne, które zasługują na głębszą analizę.
Faza 5: budowa długoterminowego planu utrzymania bezpieczeństwa
Audyt bezpieczeństwa WordPressa to migawka. Poziom bezpieczeństwa to to, co dzieje się po niej.
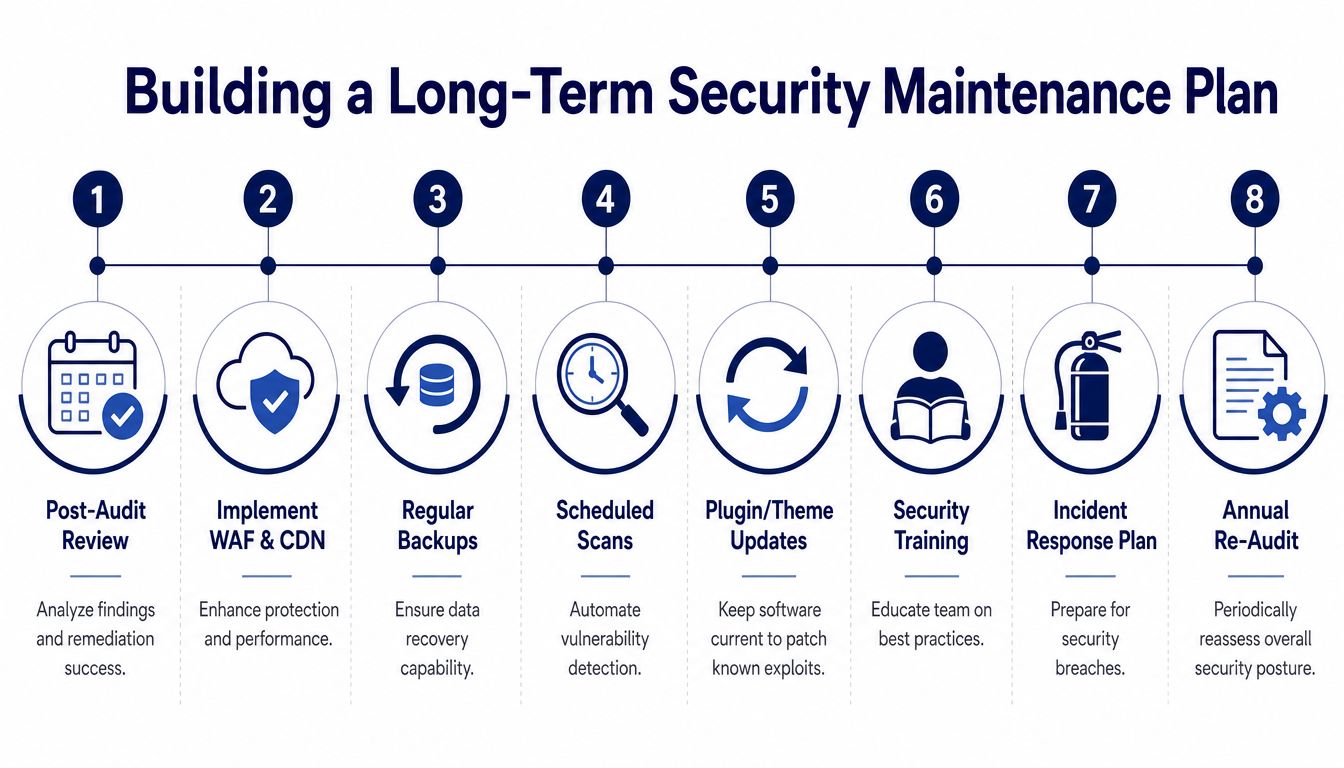
Zespoły wpadają w kłopoty, gdy traktują naprawy jak projekt z datą zakończenia. Środowiska WordPressa nieustannie się zmieniają. Wtyczki się aktualizują, zmienia się personel, integracje się rozrastają, a procesy biznesowe tworzą nowe ścieżki dostępu. Jeśli audyt nie zamieni się w stały rytm operacyjny, wracają te same klasy problemów.
Co powinien zawierać plan utrzymania
Wykonalny plan ma cykliczne kontrole, przypisanych właścicieli i udokumentowane kroki reagowania. Uwzględnij co najmniej:
- Zaplanowane aktualizacje: Rdzeń, wtyczki, motywy, środowisko PHP i oprogramowanie serwera wymagają skoordynowanych aktualizacji z kontrolami po aktualizacji.
- Regularne skanowanie: Utrzymuj automatyczną widoczność oznak malware, podatnych komponentów i podejrzanych zmian.
- Przegląd logów: Zdarzenia uwierzytelniania, zmiany wtyczek, modyfikacje plików i anomalie systemowe powinna przeglądać osoba, która za to odpowiada.
- Weryfikacja kopii zapasowych: Nie wystarczy tworzyć kopii zapasowych. Testuj procedury przywracania i potwierdzaj rozdzielenie miejsc przechowywania.
- Zarządzanie dostępem: Regularnie przeglądaj role użytkowników, dostęp dostawców i tymczasowe uprawnienia.
- Plan reagowania na incydenty: Udokumentuj, kto działa, kto komunikuje i jak podejmowane są decyzje o powstrzymaniu i odtworzeniu.
Ankieta Melapress z 2025 roku jasno przedstawia argument biznesowy. Średni koszt odtworzenia po naruszeniu dla małej firmy wynosi 14 500 USD, podczas gdy proaktywna ochrona kosztuje około 8 USD miesięcznie, a tylko 1 na 4 specjalistów ma udokumentowany plan odtworzenia po naruszeniu, według ankiety Melapress dotyczącej bezpieczeństwa WordPressa.
Powiąż utrzymanie bezpieczeństwa z operacjami biznesowymi
W przypadku sklepów utrzymanie nie może kończyć się na kontrolach technicznych. Bezpieczeństwo i zgodność z przepisami często przecinają się w realizacji zamówień, obsłudze płatności, przechowywaniu danych klientów i procesach dotyczących produktów objętych ograniczeniami. Jeśli Twój sklep WooCommerce ma ograniczenia wysyłkowe lub regulowane procesy produktowe, ta checklista kroków zgodności z przepisami dotyczącymi wysyłki to dobry przykład tego, jak audyty procesów operacyjnych i kontrole bezpieczeństwa wzajemnie się wzmacniają.
Dojrzały model jest prosty. Utrzymanie bezpieczeństwa powinno mieć ten sam rytm co zarządzanie wydaniami, operacje związane z treścią i przegląd infrastruktury. Jeśli strona jest na tyle ważna, by monitorować jej dostępność i konwersje, jest też na tyle ważna, by utrzymywać ją z myślą o zapobieganiu włamaniom.
Dla zespołów, które potrzebują stałych ram operacyjnych zamiast jednorazowego sprzątania, utrzymanie i wsparcie WordPressa zwykle staje się mechanizmem, który sprawia, że aktualizacje, monitoring, przeglądy i reagowanie nie giną między działami.
Audyt bezpieczeństwa WordPressa – FAQ
Jak często należy przeprowadzać pełny audyt bezpieczeństwa WordPressa?
Przeprowadzaj pełny audyt zawsze, gdy strona ma istotną ekspozycję biznesową, własny kod, wielu użytkowników lub wrażliwe integracje. Lżejsze automatyczne skany powinny odbywać się znacznie częściej niż pełny ręczny przegląd. Dokładna częstotliwość zależy od tempa zmian, profilu ryzyka i tego, czy strona przetwarza dane klientów lub płatności.
Czym różni się skan podatności od audytu bezpieczeństwa WordPressa?
Skan sprawdza znane problemy. Audyt bezpieczeństwa WordPressa dodaje określenie zakresu, ocenę ryzyka biznesowego, przegląd dostępu, ręczną inspekcję plików, inspekcję na poziomie serwera, zbieranie dowodów, priorytetyzację i planowanie napraw. Skan generuje alerty. Audyt generuje decyzje.
Czy ten proces można w pełni zautomatyzować?
Nie. Automatyzacja dobrze sprawdza się w wykrywaniu bazowym i powtarzalnym monitoringu. Nie radzi sobie z oceną zasady najmniejszych uprawnień, bezpiecznym przeglądem własnego kodu, weryfikacją możliwości wykorzystania podatności w kontekście ani przekładaniem ustaleń na naprawy uporządkowane według priorytetów biznesowych.
Dlaczego planowanie odtworzenia powinno być częścią rozmowy o audycie?
Bo prewencja prędzej czy później zderza się z rzeczywistością. Melapress podaje, że średni koszt odtworzenia po naruszeniu dla małej firmy wynosi 14 500 USD, proaktywna ochrona kosztuje około 8 USD miesięcznie, a tylko 1 na 4 specjalistów ma udokumentowany plan odtworzenia. Ta luka oznacza, że wiele zespołów jest niedostatecznie przygotowanych, gdy dochodzi do naruszenia.
Jeśli Twój zespół potrzebuje przeglądu stosu WordPressa przez seniora, obejmującego zarówno warstwę aplikacji, jak i środowisko hostingowe pod nią, IMADO może wesprzeć audyty, planowanie napraw i bieżące procesy utrzymania, nie zamieniając tego procesu w generyczne odhaczanie punktów bezpieczeństwa.