En WordPress-webbplats kan gå från ”känt problem” till ”aktivt angreppsmål” snabbare än ett typiskt statusmöte hinner avslutas. Under 2025 offentliggjordes 11 334 nya sårbarheter i WordPress, den viktade mediantiden från offentliggörande till massutnyttjande var 5 timmar och 87,8 % av de WordPress-specifika attackerna tog sig förbi webbhotellens standardbrandväggar, enligt den här säkerhetsanalysen av WordPress.
Det förändrar uppdraget. En säkerhetsgranskning av WordPress är inte en genomgång av plugins, en skärmbild av kontrollpanelen eller en skanning efter skadlig kod en gång i kvartalet. Det är en riskövning, en teknisk inspektion och en åtgärdsplan kopplad till affärspåverkan.
Team granskar fortfarande ofta bara WordPress-lagret. De kontrollerar uppdateringsstatus, skannar kanske efter skadlig kod och säger att de är klara. Det är där angriparna drar nytta av din blinda fläck. En härdad adminpanel hjälper inte mycket om servern under den är exponerad, felkonfigurerad eller bär på programvaruskuld utanför själva WordPress.
Varför din nuvarande säkerhetschecklista är farligt ofullständig
De flesta checklistor brister eftersom de är skrivna för bekvämlighet, inte för incidenthantering. De fokuserar på uppenbara uppgifter som att uppdatera plugins, aktivera en brandvägg och byta lösenord. De stegen är viktiga, men de blir inte tillsammans en fullständig säkerhetsgranskning av WordPress.
Problemet är strukturellt. Team behandlar ofta WordPress-säkerhet som en ren applikationsfråga, trots att angreppsvägen sällan respekterar de gränserna. Angripare kombinerar svaga plugins, inaktuella konton, exponerade filer, slappa behörigheter och felkonfigurerade servrar. En checklista som bara inspekterar ett lager skapar falsk trygghet.
Om du vill ha ett användbart utifrånperspektiv på hur bred en granskning av en webbplats bör vara, är MD TECH TEAMs råd om webbplatssäkerhet en bra påminnelse om att säkerhetsarbetet måste gå längre än ytliga skanningar och in i operativa kontroller, återställningsberedskap och validering.
Praktisk regel: Om resultatet av granskningen bara är en lista över inaktuella plugins har du inte genomfört någon granskning. Du har gjort en inventering.
En handbok på professionell nivå fungerar annorlunda. Den börjar med affärskontexten, kartlägger de tillgångar som spelar roll, fastställer granskningens gränser, kör automatiserade verktyg för grundläggande insyn och verifierar sedan de riskfyllda områdena manuellt. Den inspekterar också hostingmiljön, eftersom WordPress i sig kan vara rent medan webbservern, operativsystemet eller behörighetsmodellen inte är det.
Den skillnaden spelar roll när du pratar med kunder eller interna intressenter. ”Är WordPress säkert?” är fel fråga. Den bättre frågan är om hela leveransstacken är tillräckligt säker för den affärsrisk den bär. För en kortfattad inramning av den bredare frågan ger den här genomgången av om WordPress är säkert användbar kontext innan du påbörjar själva granskningen.
Fas 1: Avgränsa granskningen och bedöma affärsrisken
Det första misstaget nya teamledare gör är att öppna en skanner innan de har definierat vad de granskar. Det slösar tid och grumlar rapporten. Avgränsningen avgör vilken åtkomst du behöver, vad som räknas som ett fynd och vilka problem som förtjänar omedelbar eskalering.
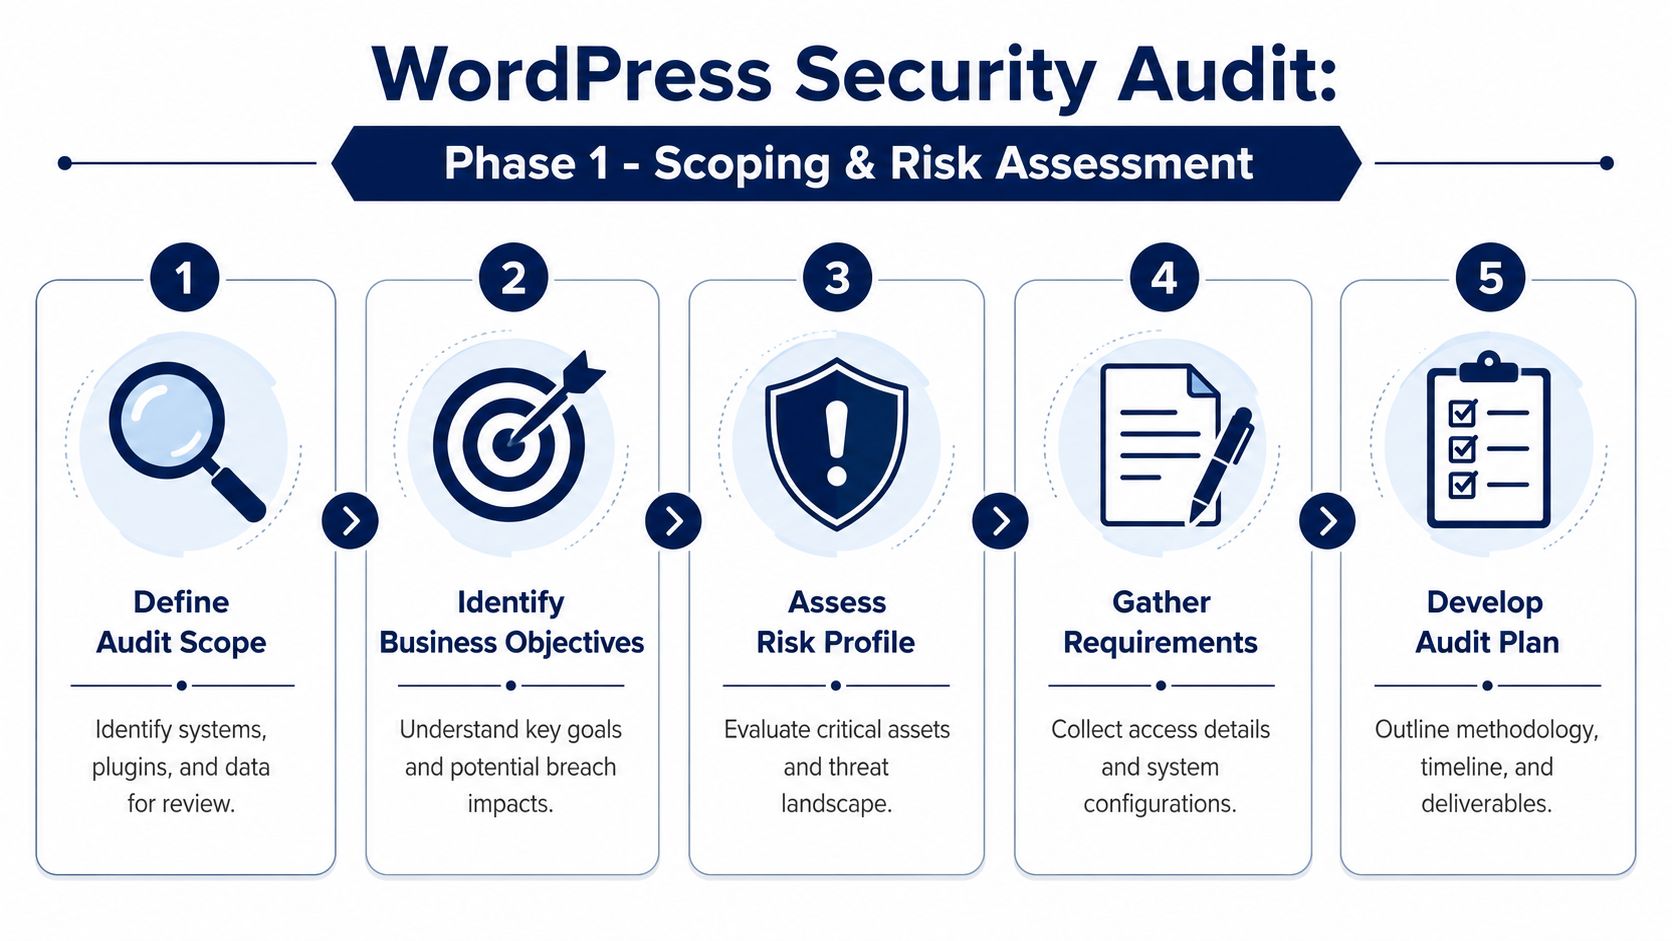
Börja med en verklig inventering av tillgångarna
En användbar inventering är mer än pluginlistan från /wp-admin. Den bör omfatta aktiva och inaktiva plugins, teman, mu-plugins, egenutvecklad kod, obligatoriska integrationer, cron-jobb, miljöspecifik konfiguration, användarkonton, tredjepartstjänster och beroenden i hostingmiljön.
SentinelOnes granskningsmetodik pekar här i rätt riktning. En säkerhetsgranskning av WordPress bör börja med en fullständig inventering och sedan gå vidare till automatiserade skanningar och manuell granskning av filer, inklusive filer som wp-config.php och .htaccess, eftersom dolda injektioner och krypterade strängar ofta slinker förbi grundläggande verktyg, som beskrivs i SentinelOnes vägledning för säkerhetsgranskning av WordPress.
Använd ett inventeringsark som fångar minst dessa kategorier:
- Applikationskomponenter: Version av WordPress-kärnan, aktivt tema, barntema, egenutvecklade plugins, premiumplugins och allt som är inaktivt men fortfarande ligger kvar på disken.
- Åtkomstavtryck: Administratörer, redaktörer, utvecklare, leverantörer, supportanvändare och eventuella delade inloggningsuppgifter som fortfarande finns.
- Externa beroenden: Betallösningar, CRM-kopplingar, ERP-mellanprogram, CDN, WAF, SMTP-leverantör, analystaggar och API-nycklar.
- Infrastrukturelement: Hostingleverantör, webbserver, PHP-körmiljö, schemalagda jobb, testmiljöer (staging), platser för säkerhetskopior och loggstack.
Inaktiv programvara hör till avgränsningen. Vilande kod ger fortfarande inget affärsvärde och kan ändå skapa exponering.
Identifiera verksamhetens kronjuveler
Alla fynd väger inte lika tungt. Ett inaktuellt galleriplugin på en enkel presentationswebbplats är inte samma sak som ett svagt administratörskonto i en WooCommerce-butik kopplad till kunduppgifter och betalflöden.
Jag brukar sortera affärsrisk i fyra kategorier:
| Område | Vad som ska identifieras | Varför det spelar roll |
|---|---|---|
| Känsliga uppgifter | Kunduppgifter, formulärinskick, orderdetaljer, personaluppgifter | Konsekvenserna av ett intrång är omedelbara och ofta juridiska eller avtalsmässiga |
| Intäktssystem | Kassa, prenumerationer, bokningsflöden, routning av leads | Driftstopp påverkar kassaflödet direkt |
| Varumärkesytor | Startsida, inloggningssidor, landningssidor med mycket trafik | Vandalisering av webbplatsen och skadlig kod skadar förtroendet snabbt |
| Operativa beroenden | API:er, automatiseringar, redaktionella arbetsflöden, säkerhetskopior | Dolda fel fördröjer återställningen och orsakar följdavbrott längre ned i kedjan |
En säkerhetsgranskning av WordPress utan affärsmässig viktning tenderar att överreagera på problem med låg risk och underreagera på de riktigt fula. Det är så team lägger en vecka på att diskutera headers medan en exponerad adminsökväg lämnas orörd.
Frågan är inte ”Hur många fynd fick vi?” utan ”Vilka fynd kan skada verksamheten snabbast?”.
Lås arbetsbeskrivningen (Statement of Work) före testningen
Avgränsningen skyddar också relationen. En tydlig arbetsbeskrivning (Statement of Work) förhindrar att omfattningen glider iväg och håller alla överens om åtkomst, metoder, undantag och leveranser.
Granskningens avgränsning bör definiera:
- Ingående system: Produktion, testmiljö (staging), multisite-instanser, underkataloger och relaterade webbplatser.
- Gränser för testningen: Passiv granskning, autentiserade kontroller, skanning efter skadlig kod, granskning av konfiguration och om säker validering av sårbarheter är tillåten.
- Krav på underlag: Skärmbilder, filutdrag, export av användarroller, referenser till sårbarheter och anteckningar om åtgärder.
- Rapportens målgrupp: Ledningssammanfattning för intressenter, tekniskt appendix för utvecklare.
- Eskaleringsväg: Vem som meddelas om teamet upptäcker ett aktivt intrång under granskningen.
Den här fasen känns administrativ, men den sparar tekniskt arbete senare. De flesta misslyckade granskningar är i själva verket avgränsningsmisstag som inte upptäcktes tillräckligt tidigt.
Fas 2: Kombinera automatiserade skanningar med manuella kontroller
Automatisering ger dig täckning. Manuell granskning ger dig omdöme. Du behöver båda.
Många granskningar stannar efter att Wordfence, Sucuri eller WPScan har körts. Det är användbart, men det etablerar bara en utgångspunkt. Automatiserade verktyg är bra på kända signaturer, vanliga felkonfigurationer och versionsbaserade kontroller. De är inte bra på att förstå varför en egenutvecklad driftsättning är riskabel, om en rolltilldelning speglar principen om minsta behörighet eller om ett kodstycke i functions.php är legitimt.
Vad automatiseringen bör göra åt dig
Använd skannrar tidigt för att snabbt hitta de uppenbara problemen. En bra grundläggande genomkörning bör leta efter sårbara plugins, misstänkta filändringar, tecken på skadlig kod, exponerad konfiguration och mönster av inloggningsmissbruk.
Typisk verktygsuppsättning:
- Wordfence: Bra för skanning efter skadlig kod, upptäckt av filändringar, brandväggskontroller och insyn inne i WordPress.
- Sucuri: Användbart för integritetsövervakning och kontroller utifrån.
- WPScan: Starkt på att kartlägga kända problem i plugins, teman och kärnan.
- Verktyg på hostingnivå: Det som din plattform erbjuder för skadlig kod, granskning av processer och åtkomst till loggar.
Om ditt team jämför alternativ är den här genomgången av säkerhetsplugins för WordPress en praktisk utgångspunkt, eftersom rätt verktygsuppsättning beror på om du behöver förebyggande skydd, insyn eller stöd vid incidenthantering.
Vad automatiseringen gör bra:
- Versionsjämförelse: Den upptäcker inaktuella plugins och teman snabbt.
- Signaturkontroller: Den fångar många kända mönster av skadlig kod och misstänkta ändringar.
- Upprepning: Den kan skanna konsekvent i flera miljöer utan att bli trött.
Vad den inte gör bra:
- Kontext: Den kan inte avgöra om ett egenutvecklat plugin är säkert bara för att det inte finns någon offentlig signatur.
- Avsikt: Den kan inte skilja en dålig rollmodell från en som bara är ovanlig utan mänsklig granskning.
- Gränsfall: Den missar ofta subtila bakdörrar som gömts i legitima filer eller kodade nyttolaster som lagts in för att smälta in.
De manuella kontrollerna som faktiskt förändrar resultatet
När skannrarna är klara börjar den egentliga granskningen. Börja med åtkomst.
Granska användare och behörigheter
Minsta behörighet är fortfarande en av de snabbaste vinsterna inom WordPress-säkerhet. Granska varje konto, inte bara administratörerna. Leta efter tidigare anställda, byråkonton som borde ha löpt ut, supportinloggningar som blev kvar efter lanseringen och användare vars roll går utöver deras arbetsuppgifter.
Frågor att ställa:
- Behöver den här användaren fortfarande åtkomst?
- Krävs administratörsrollen, eller skulle redaktör eller butikschef räcka?
- Finns det delade konton utan tydligt ansvar?
- Finns det tjänstekonton som kan begränsas eller avvecklas?
Den här granskningen avslöjar ofta risker som sårbarhetsskannrar aldrig kommer att flagga.
Inspektera kritiska filer direkt
De mest värdefulla filerna förtjänar mänskliga ögon. Granska wp-config.php, .htaccess, functions.php, startfiler för egenutvecklade plugins och all kod som laddas tidigt i förfrågans livscykel.
Leta efter:
- okända inkluderingar
- obfuskerade eller kodade strängar
- omdirigeringar som lagts in i temafiler
- egna krokar för att skapa användare
- behörighetsändringar som inte hör hemma där
- hemligheter som hårdkodats i kod eller konfiguration
Erfarenhet från fältet: En skanning kan berätta att en fil har ändrats. En manuell granskning berättar om ändringen är en rest från en driftsättning, en hastig patch eller en bakdörr.
Validera filbehörigheter och ordning i filsystemet
Behörigheter är inte glamorösa, men de spelar roll. SentinelOnes metodik kräver uttryckligen att man kontrollerar filbehörigheter och använder manuell inspektion för att fånga det som verktygen missar. Granska om känsliga filer är lämpligt begränsade och om skrivbara sökvägar är så snäva som de behöver vara.
Kontrollera också om det har samlats skräp i filsystemet:
- Inaktiva teman och plugins: Ta bort dem, inaktivera dem inte bara.
- Gamla arkiv med säkerhetskopior i sökvägar som nås från webben: De är lätta att glömma och smärtsamma att upptäcka under en incidenthantering.
- Tillfälliga utvecklarfiler: Felsökningsskript, testimporter, SQL-dumpar och övergivna driftsättningsrester ska inte ligga i produktion.
Bygg en repeterbar granskningsordning
Om du vill att ditt team ska genomföra konsekventa granskningar, ge dem en fast ordning. Min ser oftast ut så här:
- Exportera inventeringen
- Kör automatiserade skanningar
- Granska användare och roller
- Kontrollera kritiska filer
- Validera behörigheter
- Inspektera loggar och senaste ändringar
- Dokumentera fynd med bevis
- Bekräfta om varje problem går att utnyttja, bara är en svaghet eller redan är åtgärdat
Den ordningen spelar roll eftersom den går från bred insyn till smal verifiering. Den undviker också den vanliga fällan att jaga skannerbrus innan du förstår miljön.
Fas 3: Granskning bortom WordPress på servernivå
Det här är luckan som de flesta ”kompletta” guider fortfarande missar.
Många team skyddar wp-admin, installerar en brandvägg, stramar upp hanteringen av plugins och utgår från att stacken är täckt. Det är den inte. Webbservern, operativsystemet, körmiljön, exponerade tjänster och nätverksvänd konfiguration skapar ofta enklare angreppsvägar än WordPress självt.
MiniOrange gör huvudpoängen tydlig. De flesta granskningar av WordPress stannar vid applikationslagret, medan det underliggande operativsystemet och webbservern till stor del förblir okontrollerade. Deras artikel konstaterar också att 90 % av intrången i WordPress beror på felaktiga konfigurationer och dåliga plugins, vilket är precis varför serverhärdning hör hemma i granskningen och inte utanför den, som beskrivs i MiniOranges artikel om säkerhetsgranskning av WordPress.
Vad du ska inspektera utanför WordPress
En granskning på servernivå bör verifiera om miljön stöder de säkerhetskontroller du tror att du har. Det omfattar webbserverns konfiguration, systempaket, exponering av tjänster, TLS-status, schemalagda jobb, den omvända proxyns beteende och separation av konton.
Använd detta som minimichecklista:
- Webbserverns konfiguration: Granska Apache- eller Nginx-reglerna för katalogåtkomst, hantering av förfrågningar, åtkomst till känsliga sökvägar och onödig exponering.
- Operativsystemets tillstånd: Kontrollera paketens uppdateringsstatus, programvaruversioner som stöds och om oanvända tjänster fortfarande är aktiverade.
- Öppna tjänster och portar: Bekräfta att bara nödvändiga tjänster går att nå.
- TLS- och certifikatkonfiguration: Verifiera att certifikaten är aktuella och att implementeringen följer din policy.
- Filägarskap och körsökvägar: Se till att applikationsfiler, uppladdningar och driftsättningskataloger följer en ren behörighetsmodell.
- Proxyns och CDN:ets beteende: Bekräfta att cachning, begränsningar mot ursprungsservern och vidarebefordran av förfrågningar inte undergräver skyddet av inloggning eller administration.
- Platser för säkerhetskopior och loggar: Se till att återställningsresurser och loggar inte ligger i samma feldomän som produktionen.
Varför detta ändrar granskningens resultat
Problem på servernivå förklarar ofta varför en webbplats blir infekterad igen och igen efter ”saneringen”. Om teamet tar bort det skadliga pluginet men lämnar kvar svagt filägarskap, en exponerad tjänst eller bristfällig isolering, kommer angriparen helt enkelt tillbaka genom samma svaghet i infrastrukturen.
Det är ett skäl till att WordPress-arbete på enterprise-nivå kräver plattformstänkande, inte bara vana vid publiceringssystemet. Team som hanterar större webbplatsportföljer, flerspråkiga installationer eller arbetsflöden med flera miljöer behöver vanligtvis striktare operativa kontroller än vid ett vanligt webbplatsbygge. För organisationer som arbetar på den nivån är WordPress-lösningar för företag oftast relevanta, eftersom arkitektur och säkerhetsdrift i praktiken överlappar varandra.
En ren WordPress-admin bevisar inte en ren hostingmiljö. Den bevisar bara var du tittade.
Fas 4: Prioritera åtgärder och leverera rapporten
En granskning blir värdefull först när människor kan agera utifrån den. Råa fynd är ingen leverans. Prioriterade åtgärder är det.
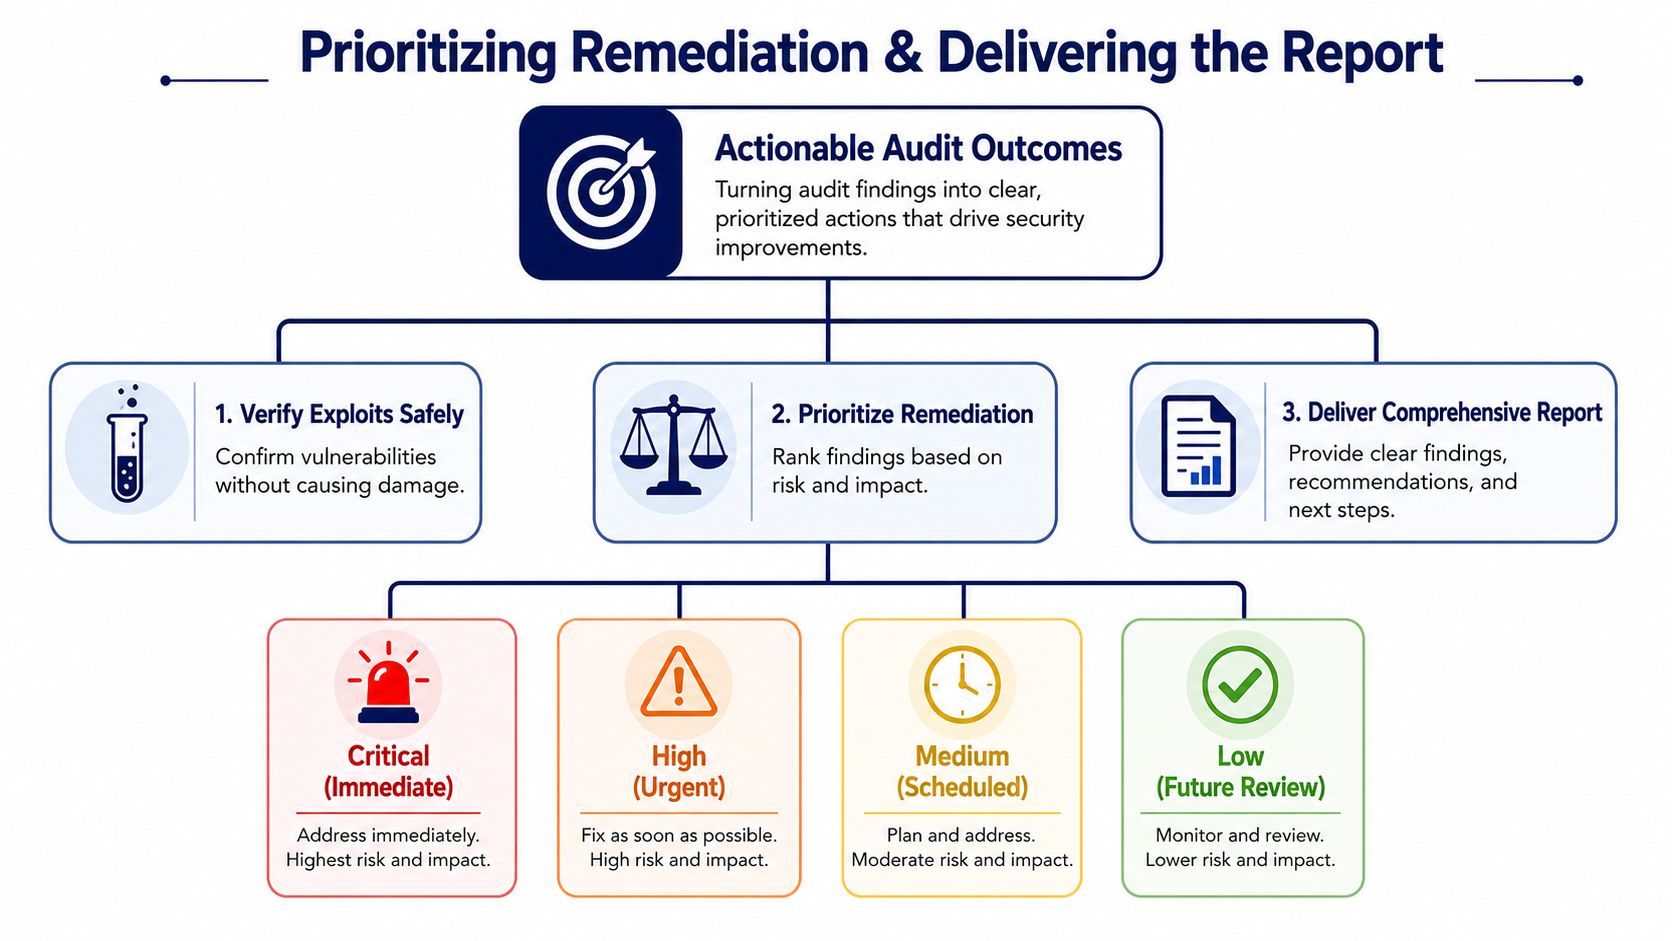
Första steget är verifiering. Märk inte allt som ”kritiskt” bara för att en skanner gjorde det. Bekräfta om problemet finns, om det går att nå i den nuvarande miljön och om utnyttjandevägen är realistisk. Säker validering spelar roll eftersom åtgärdsteam snabbt tappar förtroendet om rapporten innehåller falska positiva.
Prioritera efter risk och insats
Jag använder inte enorma poängmodeller för de flesta WordPress-uppdrag. De skapar en illusion av precision och bromsar handling. En kompakt matris fungerar bättre.
| Prioritet | Affärspåverkan | Teknisk verklighet | Typisk åtgärd |
|---|---|---|---|
| Kritisk | Direkt intrång, aktivt missbruk eller exponering av känsliga funktioner | Tydlig utnyttjandeväg eller bevis på intrång | Åtgärda omedelbart och övervaka |
| Hög | Allvarlig påverkan vid missbruk, även om det inte utnyttjas just nu | Nåbar svaghet med en trovärdig väg | Planera in en brådskande åtgärd |
| Medel | Verklig svaghet men begränsad skadeverkan eller beroenden | Kräver vissa förutsättningar för att missbrukas | Åtgärda i en planerad sprint |
| Låg | Härdningsfråga eller osannolik väg | Begränsad praktisk exponering | Följ upp vid en framtida granskning |
I de här fallen slår praktiskt omdöme automatiseringen. Ett vilande plugin med ett känt problem kan rankas högre än en högljudd skannervarning om det ligger på en produktionswebbplats med höga behörigheter och ingen äger det. En måttlig felkonfiguration av servern kan rankas högre än en pluginuppdatering om den undergräver flera kontroller samtidigt.
Åtgärda problemen som gång på gång leder till intrång
SoftX lyfter fram två fynd som ständigt dyker upp i granskningar av WordPress: team låter vilande plugins ligga kvar, och de hoppar över MFA. Deras vägledning konstaterar också att webbplatser som inför MFA lyckas betydligt bättre med att förhindra obehörig åtkomst, vilket gör MFA till en av de mest värdefulla åtgärderna i en typisk WordPress-miljö, som beskrivs i SoftX checklista för säkerhetsgranskning av WordPress.
Det stämmer väl med vad som fungerar i praktiken. Börja med de åtgärder som minskar exponeringen brett:
- Ta bort vilande kod: Inaktiva plugins och teman ska raderas, inte ignoreras.
- Kräv MFA: Prioritera administratörer, redaktörer med utökade behörigheter och leverantörskonton först.
- Strama åt rollerna: Minska antalet konton med för höga behörigheter och avveckla inaktuell åtkomst.
- Uppdatera med avsikt: Uppdatera det som behövs och testa de affärskritiska flödena direkt efteråt.
- Återställ förtroendet där det behövs: Om ett intrång misstänks, byt inloggningsuppgifter, salter och nycklar som en del av återställningen.
En kort genomgång kan hjälpa team att enas om vad ”åtgärdbart” betyder:
Skriv två rapporter, inte en
En rapport ska tjäna intressenterna. En annan ska tjäna implementeringsteamet.
Ledningssammanfattning
Håll den kort och affärsinriktad. Den bör besvara:
- Vilka risker är väsentliga för verksamheten?
- Finns det några bevis på ett aktivt intrång?
- Vilka problem kräver omedelbar uppmärksamhet?
- Vilka operativa luckor ökar den framtida risken?
Ledningen behöver inga stackspår. Den behöver affärsexponering, ordningsföljd för åtgärderna och ägarskap.
Teknisk åtgärdsrapport
Den här versionen bör vara så tydlig att en utvecklare kan arbeta direkt utifrån den.
Ta med:
- Fyndets rubrik och plats
- Bevis
- Varför det spelar roll i den här miljön
- Steg för att åtgärda
- Hur åtgärden verifieras
- Eventuella beroenden eller hänsyn vid återställning
Leveransstandard: Om utvecklaren som läser din rapport fortfarande måste fråga vilken fil, vilken användare, vilket system eller vilken ordningsföljd det gäller, är rapporten inte klar.
Ett praktiskt alternativ för team som behöver extern granskningskapacitet är att använda en specialiserad tjänst som IMADOs tjänst för granskning av WordPress-webbplatser, tillsammans med verktyg som Wordfence eller Sucuri, när de interna resurserna är tunna eller miljön innehåller egenutvecklade lösningar som förtjänar en djupare genomgång.
Fas 5: Bygg en långsiktig plan för säkerhetsunderhåll
En säkerhetsgranskning av WordPress är en ögonblicksbild. Säkerhetsnivån är det som händer efter ögonblicksbilden.
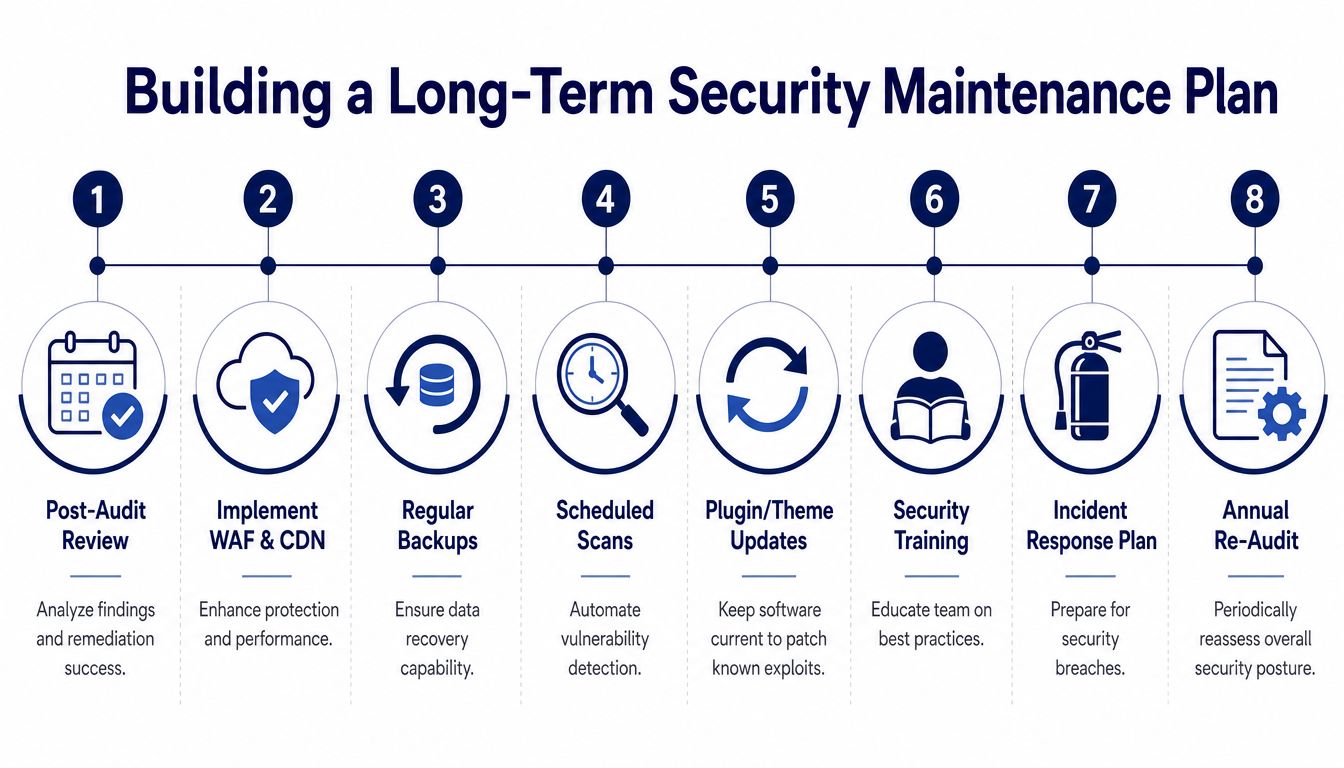
Team får problem när de behandlar åtgärdsarbetet som ett projekt med ett slutdatum. WordPress-miljöer förändras hela tiden. Pluginer uppdateras, personal byts ut, integrationer växer och affärsflöden skapar nya åtkomstvägar. Om granskningen inte blir en fast driftrytm kommer samma typer av problem tillbaka.
Vad underhållsplanen bör innehålla
En fungerande plan har återkommande kontroller, utsedda ägare och dokumenterade insatssteg. Ta som minimum med:
- Schemalagda uppdateringar: Kärnan, plugins, teman, PHP-körmiljön och serverprogramvaran behöver samordnade uppdateringar med kontroller efteråt.
- Regelbunden skanning: Behåll automatiserad insyn i tecken på skadlig kod, sårbara komponenter och misstänkta ändringar.
- Logggranskning: Autentiseringshändelser, pluginändringar, filändringar och systemavvikelser bör granskas av någon som är ansvarig.
- Verifiering av säkerhetskopior: Skapa inte bara säkerhetskopior. Testa återställningsrutinerna och bekräfta att lagringen är separerad.
- Åtkomststyrning: Granska användarroller, leverantörsåtkomst och tillfälliga behörigheter regelbundet.
- Plan för incidenthantering: Dokumentera vem som agerar, vem som kommunicerar och hur beslut om begränsning och återställning fattas.
Melapress undersökning från 2025 gör affärsargumentet tydligt. Den genomsnittliga återställningskostnaden för ett litet företag efter ett intrång är 14 500 dollar, medan proaktivt skydd kostar ungefär 8 dollar i månaden, och bara 1 av 4 yrkespersoner har en dokumenterad plan för återställning efter intrång, enligt Melapress säkerhetsundersökning om WordPress.
Koppla säkerhetsunderhållet till verksamhetens drift
För e-handelsplatser kan underhållet inte stanna vid tekniska kontroller. Säkerhet och regelefterlevnad möts ofta i orderhantering, betalningshantering, lagring av kunduppgifter och flöden för produkter med restriktioner. Om din WooCommerce-verksamhet har fraktbegränsningar eller reglerade produktflöden är den här checklistan med steg för regelefterlevnad vid frakt ett användbart exempel på hur granskningar av operativa processer och säkerhetskontroller förstärker varandra.
Den mogna modellen är enkel. Säkerhetsunderhåll hör hemma i samma rytm som releasehantering, innehållsdrift och infrastrukturgranskning. Om webbplatsen är viktig nog att övervaka för drifttid och konverteringar är den också viktig nog att underhålla för att förebygga intrång.
För team som behöver ett permanent operativt ramverk i stället för en engångssanering blir underhåll och support för WordPress oftast den mekanism som hindrar att uppdateringar, övervakning, granskning och incidenthantering hamnar mellan stolarna på olika avdelningar.
Vanliga frågor om säkerhetsgranskning av WordPress
Hur ofta bör en fullständig säkerhetsgranskning av WordPress göras?
Gör en fullständig granskning när webbplatsen har betydande affärsexponering, egenutvecklad kod, flera användare eller känsliga integrationer. Lättare automatiserade skanningar bör göras betydligt oftare än en fullständig manuell granskning. Den exakta frekvensen beror på hur ofta webbplatsen ändras, riskprofilen och om webbplatsen behandlar kund- eller betaluppgifter.
Vad är skillnaden mellan en sårbarhetsskanning och en säkerhetsgranskning av WordPress?
En skanning letar efter kända problem. En säkerhetsgranskning av WordPress lägger till avgränsning, bedömning av affärsrisk, granskning av åtkomst, manuell inspektion av filer, inspektion på servernivå, insamling av bevis, prioritering och planering av åtgärder. En skanning ger larm. En granskning ger beslut.
Kan den här processen automatiseras helt?
Nej. Automatisering är bra på grundläggande upptäckt och upprepad övervakning. Den är inte bra på att bedöma minsta behörighet, granska egenutvecklad kod på ett säkert sätt, verifiera utnyttjbarhet i sitt sammanhang eller omsätta fynd till åtgärder prioriterade efter affärsbehov.
Varför hör planering för återställning hemma i samtalet om granskningen?
För att förebyggande arbete till slut möter verkligheten. Melapress rapporterar att den genomsnittliga återställningskostnaden för ett litet företag efter ett intrång är 14 500 dollar, att proaktivt skydd kostar ungefär 8 dollar i månaden och att bara 1 av 4 yrkespersoner har en dokumenterad återställningsplan. Det glappet innebär att många team är dåligt förberedda när ett intrång inträffar.
Om ditt team behöver en granskning av sin WordPress-stack utförd av erfarna utvecklare, inklusive applikationslagret och hostingmiljön under det, kan IMADO stötta med granskningar, planering av åtgärder och löpande underhållsflöden utan att göra processen till generisk checkruta-säkerhet.