Eine WordPress-Website kann schneller vom „bekannten Problem” zum „aktiv angegriffenen Ziel” werden, als ein typisches Status-Meeting dauert. 2025 wurden 11.334 neue WordPress-Schwachstellen veröffentlicht, der gewichtete Median der Zeit von der Veröffentlichung bis zur massenhaften Ausnutzung lag bei 5 Stunden, und 87,8 % der WordPress-spezifischen Exploits umgingen Standard-Hosting-Firewalls, so diese WordPress-Sicherheitsanalyse.
Das verändert die Aufgabe. Ein WordPress-Sicherheitsaudit ist keine Plugin-Durchsicht, kein Dashboard-Screenshot und kein Malware-Scan einmal im Quartal. Es ist eine Risikoübung, eine technische Inspektion und ein Behebungsplan, der an die geschäftlichen Auswirkungen gekoppelt ist.
Teams prüfen oft noch immer nur die WordPress-Ebene. Sie kontrollieren den Update-Status, scannen vielleicht nach Malware und erklären die Sache für erledigt. Genau von diesem blinden Fleck profitieren Angreifer. Ein gehärtetes Admin-Panel hilft wenig, wenn der Server darunter offen zugänglich, falsch konfiguriert oder mit Software-Altlasten außerhalb von WordPress belastet ist.
Warum Ihre aktuelle Sicherheits-Checkliste gefährlich unvollständig ist
Die meisten Checklisten scheitern, weil sie für die Bequemlichkeit geschrieben sind und nicht für die Reaktion auf Vorfälle. Sie konzentrieren sich auf offensichtliche Aufgaben wie das Aktualisieren von Plugins, das Aktivieren einer Firewall und das Wechseln von Passwörtern. Diese Schritte sind wichtig, ergeben aber noch kein vollständiges WordPress-Sicherheitsaudit.
Das Problem ist struktureller Natur. Teams behandeln WordPress-Sicherheit oft als reines Anwendungsthema, obwohl sich der Angriffspfad selten an diese Grenzen hält. Angreifer kombinieren schwache Plugins, veraltete Konten, offenliegende Dateien, laxe Berechtigungen und Fehlkonfigurationen des Servers. Eine Checkliste, die nur eine Ebene prüft, erzeugt falsche Sicherheit.
Wenn Sie eine hilfreiche Außenperspektive darauf suchen, wie umfassend eine Website-Prüfung sein sollte, erinnern die Website-Sicherheitstipps von MD TECH TEAM gut daran, dass Sicherheitsarbeit über oberflächliche Scans hinausgehen und operative Kontrollen, Wiederherstellungsbereitschaft und Validierung umfassen muss.
Praxisregel: Wenn das Ergebnis des Audits nur eine Liste veralteter Plugins ist, haben Sie kein Audit durchgeführt. Sie haben eine Bestandsaufnahme gemacht.
Ein professionelles Playbook funktioniert anders. Es beginnt mit dem geschäftlichen Kontext, erfasst die relevanten Assets, legt die Grenzen des Audits fest, setzt automatisierte Tools für eine grundlegende Sichtbarkeit ein und prüft die riskanten Bereiche anschließend manuell. Es untersucht auch die Hosting-Umgebung, denn WordPress selbst kann sauber sein, während Webserver, Betriebssystem oder Zugriffsmodell es nicht sind.
Diese Unterscheidung ist wichtig, wenn Sie mit Kunden oder internen Stakeholdern sprechen. „Ist WordPress sicher?” ist die falsche Frage. Die bessere lautet, ob der gesamte Delivery-Stack sicher genug für das geschäftliche Risiko ist, das er trägt. Eine kompakte Einordnung dieser umfassenderen Frage bietet dieser Beitrag dazu, ob WordPress sicher ist – ein nützlicher Kontext, bevor Sie mit dem eigentlichen Audit beginnen.
Phase 1: Den Audit-Umfang festlegen und das Geschäftsrisiko bewerten
Der erste Fehler neuer Teamleiter besteht darin, einen Scanner zu öffnen, bevor sie definiert haben, was sie eigentlich prüfen. Das kostet Zeit und verwässert den Bericht. Der Umfang bestimmt, welchen Zugriff Sie brauchen, was als Befund zählt und welche Probleme eine sofortige Eskalation verdienen.
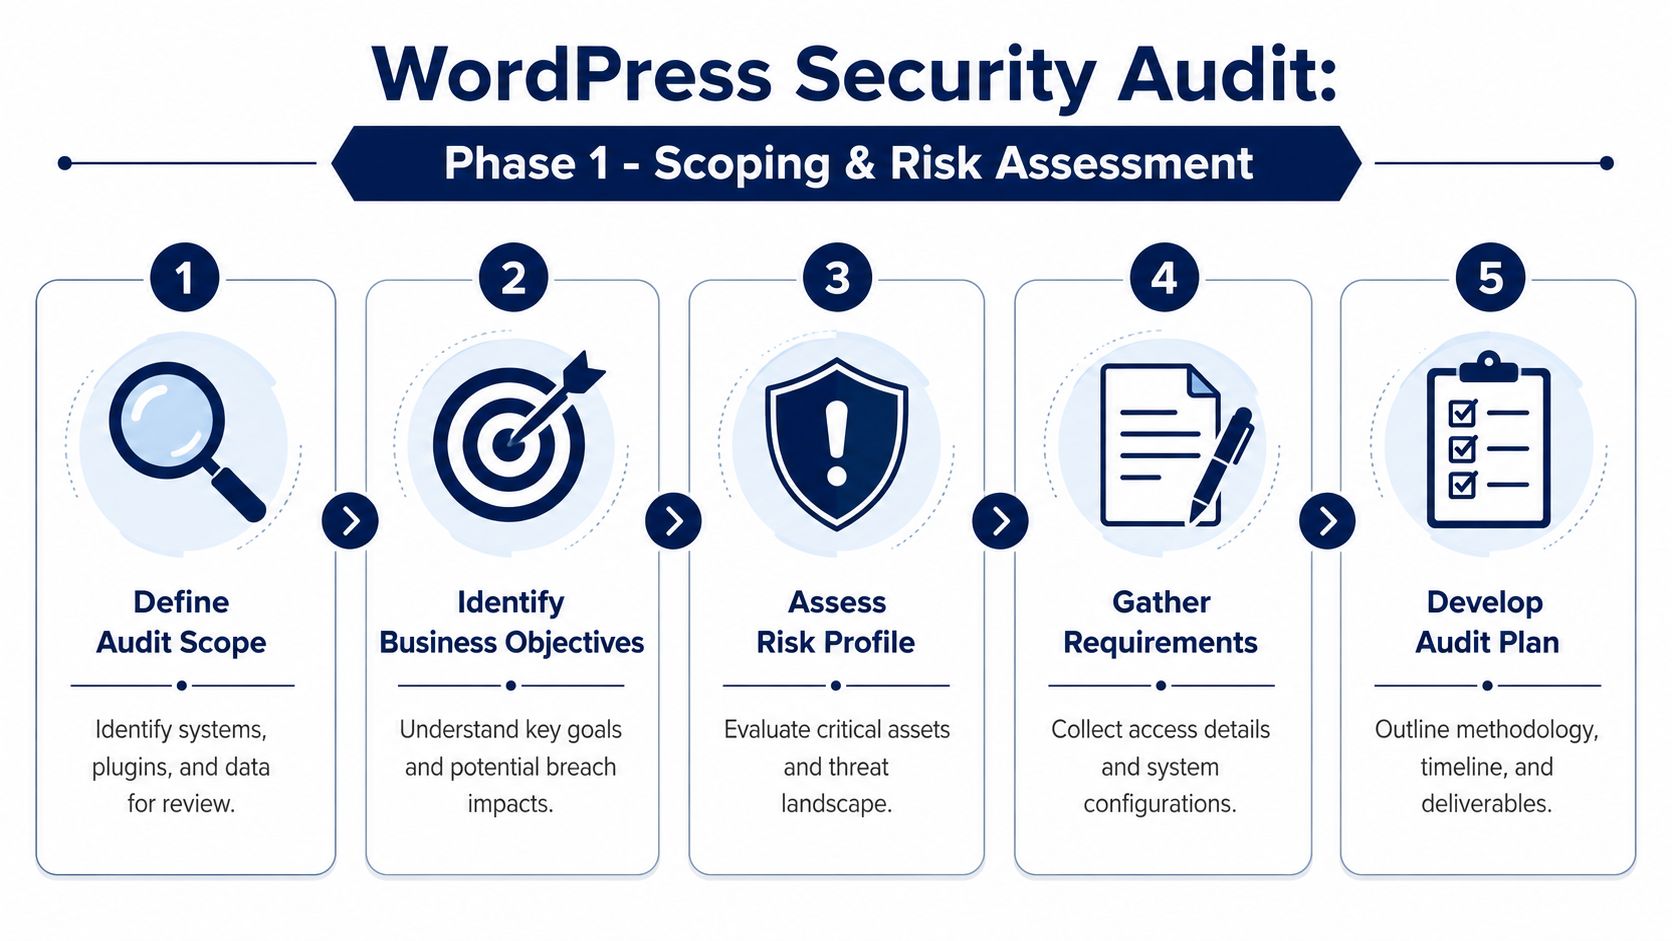
Beginnen Sie mit einer echten Bestandsaufnahme der Assets
Eine brauchbare Bestandsaufnahme ist mehr als die Plugin-Liste aus /wp-admin. Sie sollte aktive und inaktive Plugins, Themes, Mu-Plugins, eigenen Code, verpflichtende Integrationen, Cronjobs, umgebungsspezifische Konfiguration, Benutzerkonten, Drittanbieterdienste und Hosting-Abhängigkeiten umfassen.
Die Audit-Methodik von SentinelOne weist hier in die richtige Richtung. Ein WordPress-Sicherheitsaudit sollte mit einer vollständigen Bestandsaufnahme beginnen und dann zu automatisierten Scans und einer manuellen Dateiprüfung übergehen, einschließlich Dateien wie wp-config.php und .htaccess, weil versteckte Injektionen und verschlüsselte Zeichenketten einfache Tools oft unbemerkt passieren, wie in den Hinweisen von SentinelOne zum WordPress-Sicherheitsaudit beschrieben.
Verwenden Sie ein Inventarblatt, das mindestens diese Kategorien erfasst:
- Anwendungskomponenten: WordPress-Core-Version, aktives Theme, Child-Theme, eigene Plugins, Premium-Plugins und alles, was inaktiv ist, aber noch auf der Festplatte liegt.
- Zugriffsumfang: Administratoren, Redakteure, Entwickler, Dienstleister, Support-Benutzer und alle gemeinsam genutzten Zugangsdaten, die noch existieren.
- Externe Abhängigkeiten: Zahlungs-Gateways, CRM-Anbindungen, ERP-Middleware, CDN, WAF, SMTP-Anbieter, Analytics-Tags und API-Schlüssel.
- Infrastrukturelemente: Hosting-Anbieter, Webserver, PHP-Laufzeitumgebung, geplante Jobs, Staging-Umgebungen, Backup-Speicherorte und Logging-Stack.
Inaktive Software gehört zum Umfang. Ruhender Code bringt weiterhin keinen geschäftlichen Nutzen und kann trotzdem eine Angriffsfläche schaffen.
Identifizieren Sie die Kronjuwelen des Unternehmens
Nicht jeder Befund hat das gleiche Gewicht. Ein veraltetes Galerie-Plugin auf einer Broschüren-Website ist nicht dasselbe wie ein schwaches Admin-Konto in einem WooCommerce-Shop, der mit Kundendaten und Zahlungsabläufen verbunden ist.
Ich ordne das Geschäftsrisiko meist in vier Kategorien ein:
| Bereich | Was zu identifizieren ist | Warum es wichtig ist |
|---|---|---|
| Sensible Daten | Kundendaten, Formulareinsendungen, Bestelldetails, Mitarbeiterdaten | Die Folgen einer Datenpanne sind unmittelbar und oft rechtlicher oder vertraglicher Natur |
| Umsatzsysteme | Checkout, Abonnements, Buchungsabläufe, Lead-Routing | Ausfallzeiten wirken sich direkt auf den Cashflow aus |
| Markenflächen | Startseite, Login-Seiten, Landingpages mit viel Traffic | Defacement und Malware schädigen das Vertrauen schnell |
| Operative Abhängigkeiten | APIs, Automatisierungen, redaktionelle Abläufe, Backups | Versteckte Fehler verlangsamen die Wiederherstellung und verursachen Folgeausfälle |
Ein WordPress-Sicherheitsaudit ohne geschäftliche Gewichtung reagiert meist über auf Probleme mit geringem Risiko und unter auf die wirklich gefährlichen. So verbringen Teams eine Woche mit Diskussionen über Header, während ein offener Admin-Pfad unangetastet bleibt.
Die Frage ist nicht „Wie viele Befunde haben wir?”, sondern „Welche Befunde können dem Unternehmen am schnellsten schaden?”.
Fixieren Sie das Statement of Work vor den Tests
Die Umfangsdefinition schützt auch die Geschäftsbeziehung. Ein klares Statement of Work verhindert, dass der Umfang ausufert, und sorgt dafür, dass sich alle über Zugriff, Methoden, Ausschlüsse und Ergebnisse einig sind.
Ihr Audit-Umfang sollte Folgendes festlegen:
- Einbezogene Systeme: Produktion, Staging, Multisite-Instanzen, Unterverzeichnisse und zugehörige Web-Properties.
- Testgrenzen: Passive Prüfung, authentifizierte Checks, Malware-Scans, Konfigurationsprüfung und ob eine sichere Validierung von Exploits erlaubt ist.
- Beweisstandards: Screenshots, Dateiauszüge, Exporte von Benutzerrollen, Verweise auf Schwachstellen und Hinweise zur Behebung.
- Zielgruppe des Berichts: Management Summary für Stakeholder, technischer Anhang für Entwickler.
- Eskalationsweg: Wer benachrichtigt wird, wenn das Team während des Audits eine aktive Kompromittierung entdeckt.
Diese Phase wirkt administrativ, spart aber später technische Arbeit. Die meisten gescheiterten Audits sind in Wahrheit Fehler bei der Umfangsdefinition, die nicht früh genug erkannt wurden.
Phase 2: Automatisierte Scans mit manuellen Prüfungen kombinieren
Automatisierung liefert Abdeckung. Manuelle Prüfung liefert Urteilsvermögen. Sie brauchen beides.
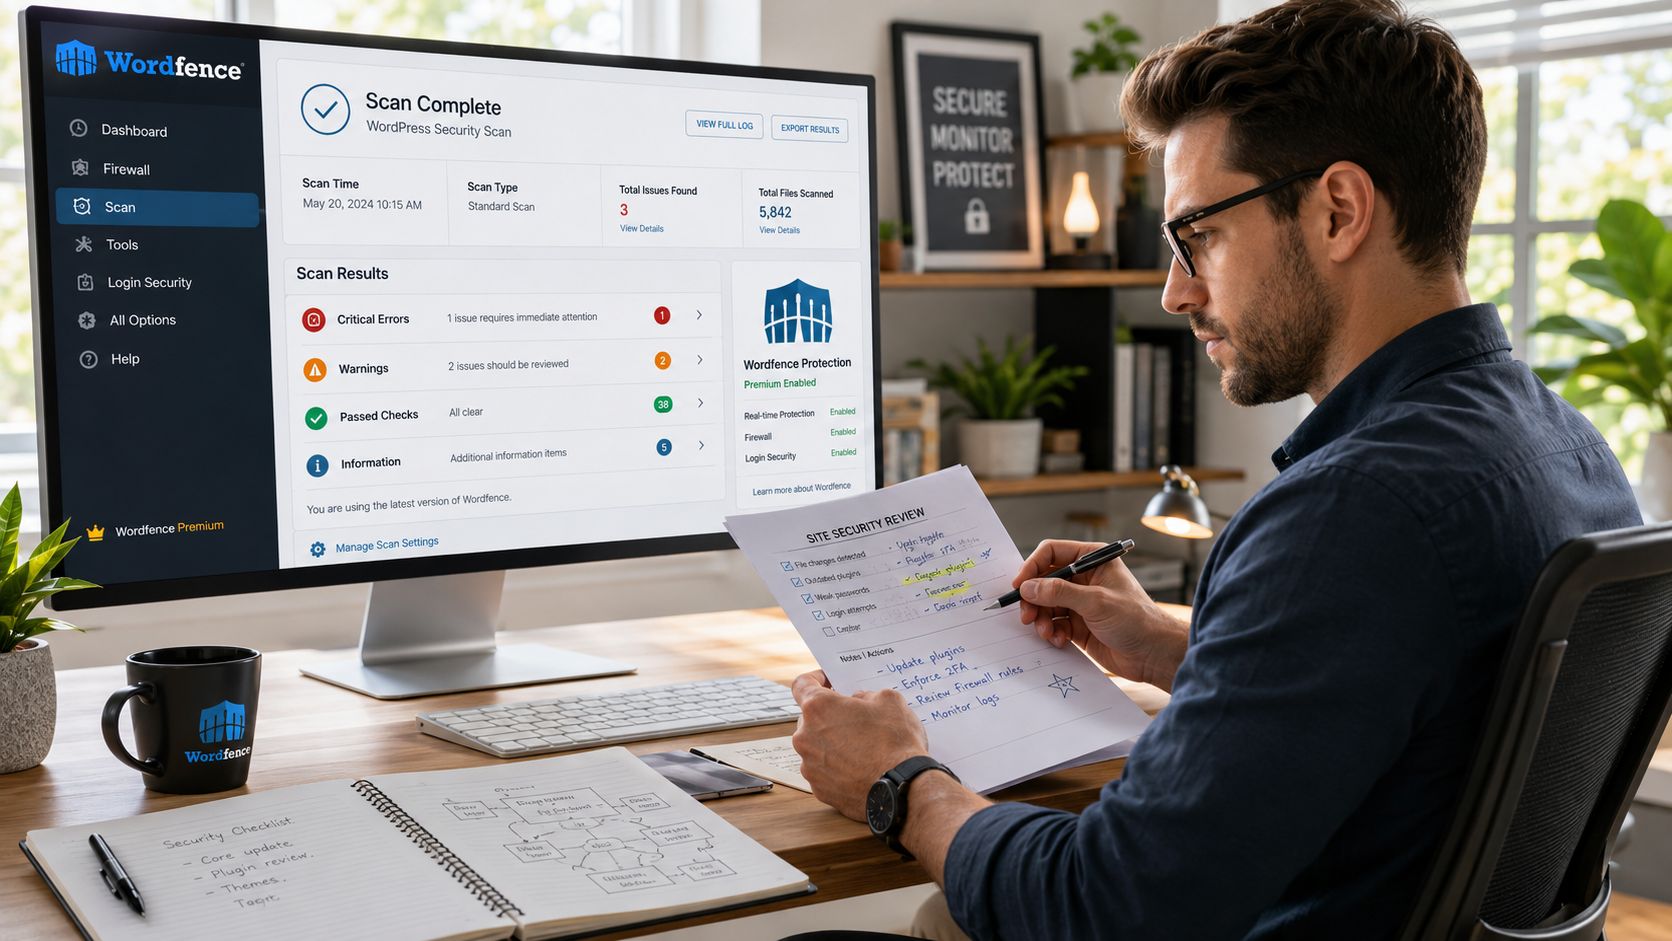
Viele Audits enden nach dem Ausführen von Wordfence, Sucuri oder WPScan. Das ist nützlich, schafft aber nur eine Ausgangsbasis. Automatisierte Tools sind gut bei bekannten Signaturen, häufigen Fehlkonfigurationen und versionsbasierten Prüfungen. Sie sind nicht gut darin zu verstehen, warum ein individuelles Deployment riskant ist, ob eine Rollenzuweisung dem Prinzip der geringsten Rechte entspricht oder ob ein Snippet in functions.php legitim ist.
Was Automatisierung für Sie leisten sollte
Setzen Sie Scanner früh ein, um die offensichtlichen Probleme schnell zu finden. Ein guter Basisdurchlauf sollte nach verwundbaren Plugins, verdächtigen Dateiänderungen, Malware-Indikatoren, offenliegender Konfiguration und Mustern von Login-Missbrauch suchen.
Typischer Tool-Stack:
- Wordfence: Gut für Malware-Scans, Erkennung von Dateiänderungen, Firewall-Kontrollen und Sichtbarkeit innerhalb von WordPress.
- Sucuri: Nützlich für Integritätsüberwachung und Prüfungen von außen.
- WPScan: Stark bei der Auflistung bekannter Probleme in Plugins, Themes und Core.
- Tools auf Hosting-Ebene: Was auch immer Ihre Plattform für Malware-Erkennung, Prozessprüfung und Log-Zugriff bereitstellt.
Wenn Ihr Team Optionen vergleicht, ist dieser Überblick über WordPress-Sicherheits-Plugins ein praktischer Ausgangspunkt, denn der richtige Stack hängt davon ab, ob Sie Prävention, Sichtbarkeit oder Unterstützung bei der Reaktion brauchen.
Was Automatisierung gut kann:
- Versionsabgleich: Sie erkennt veraltete Plugins und Themes schnell.
- Signaturprüfungen: Sie erfasst viele bekannte Malware-Muster und verdächtige Änderungen.
- Wiederholung: Sie kann ohne Ermüdung konsistent über mehrere Umgebungen hinweg scannen.
Was sie nicht gut kann:
- Kontext: Sie kann nicht beurteilen, ob ein eigenes Plugin sicher ist, nur weil es keine öffentliche Signatur gibt.
- Absicht: Ohne menschliche Prüfung kann sie ein schlechtes Rollenmodell nicht von einem bloß ungewöhnlichen unterscheiden.
- Grenzfälle: Sie übersieht oft subtile Backdoors, die in legitimen Dateien versteckt sind, oder kodierte Payloads, die so eingefügt wurden, dass sie nicht auffallen.
Die manuellen Prüfungen, die das Ergebnis wirklich verändern
Wenn die Scanner fertig sind, beginnt das eigentliche Audit. Beginnen Sie mit den Zugriffen.
Benutzer und Berechtigungen prüfen
Das Prinzip der geringsten Rechte ist nach wie vor einer der schnellsten Gewinne in der WordPress-Sicherheit. Prüfen Sie jedes Konto, nicht nur die Administratoren. Suchen Sie nach ehemaligen Mitarbeitern, Agenturkonten, die längst hätten ablaufen sollen, Support-Logins, die nach dem Launch zurückgeblieben sind, und Benutzern, deren Rolle über ihre Aufgabe hinausgeht.
Fragen, die Sie stellen sollten:
- Braucht dieser Benutzer noch Zugriff?
- Ist die Administratorrolle nötig, oder würden Redakteur oder Shop-Manager genügen?
- Gibt es gemeinsam genutzte Konten ohne klare Verantwortlichkeit?
- Gibt es Dienstkonten, die eingeschränkt oder stillgelegt werden können?
Diese Prüfung deckt oft Risiken auf, die Schwachstellenscanner nie melden werden.
Kritische Dateien direkt untersuchen
Die besonders wichtigen Dateien verdienen einen menschlichen Blick. Prüfen Sie wp-config.php, .htaccess, functions.php, die Bootstrap-Dateien eigener Plugins und jeden Code, der früh im Lebenszyklus einer Anfrage geladen wird.
Achten Sie auf:
- unbekannte Includes
- verschleierte oder kodierte Zeichenketten
- in Theme-Dateien eingefügte Weiterleitungen
- eigene Hooks zur Benutzererstellung
- Berechtigungsänderungen, die dort nicht hingehören
- fest im Code oder in der Konfiguration hinterlegte Geheimnisse
Praxisnotiz: Ein Scan kann Ihnen sagen, dass sich eine Datei geändert hat. Eine manuelle Prüfung sagt Ihnen, ob diese Änderung ein Deployment-Artefakt, ein hastiger Patch oder eine Backdoor ist.
Dateiberechtigungen und Dateisystem-Hygiene validieren
Berechtigungen sind nicht glamourös, aber sie sind wichtig. Die Methodik von SentinelOne fordert ausdrücklich, Dateiberechtigungen zu prüfen und manuelle Inspektion einzusetzen, um zu finden, was Tools übersehen. Prüfen Sie, ob sensible Dateien angemessen eingeschränkt sind und ob beschreibbare Pfade nicht weiter offen sind als nötig.
Prüfen Sie auch, ob sich im Dateisystem Altlasten angesammelt haben:
- Inaktive Themes und Plugins: Entfernen Sie sie, statt sie nur zu deaktivieren.
- Alte Backup-Archive in öffentlich erreichbaren Pfaden: Sie werden leicht vergessen und sind bei der Reaktion auf Vorfälle eine schmerzhafte Entdeckung.
- Temporäre Entwicklerdateien: Debug-Skripte, Testimporte, SQL-Dumps und verwaiste Deployment-Artefakte haben in der Produktion nichts zu suchen.
Eine wiederholbare Prüfreihenfolge aufbauen
Wenn Ihr Team konsistente Audits durchführen soll, geben Sie ihm eine feste Reihenfolge vor. Meine sieht in der Regel so aus:
- Bestandsaufnahme exportieren
- Automatisierte Scans ausführen
- Benutzer und Rollen prüfen
- Kritische Dateien kontrollieren
- Berechtigungen validieren
- Logs und jüngste Änderungen untersuchen
- Befunde mit Nachweisen dokumentieren
- Bestätigen, ob jedes Problem ausnutzbar, lediglich eine Schwäche oder bereits behoben ist
Diese Reihenfolge ist wichtig, weil sie von breiter Sichtbarkeit zu gezielter Verifizierung führt. Sie vermeidet außerdem die häufige Falle, Scanner-Rauschen hinterherzujagen, bevor Sie die Umgebung verstanden haben.
Phase 3: Audit über WordPress hinaus auf Serverebene
Das ist die Lücke, die die meisten „vollständigen” Leitfäden noch immer übersehen.
Viele Teams sichern wp-admin ab, installieren eine Firewall, räumen bei den Plugins auf und gehen davon aus, dass der Stack abgedeckt ist. Ist er nicht. Webserver, Betriebssystem, Laufzeitumgebung, erreichbare Dienste und die nach außen gerichtete Konfiguration bieten oft einfachere Angriffspfade als WordPress selbst.
MiniOrange formuliert den entscheidenden Punkt klar. Die meisten WordPress-Audits enden auf der Anwendungsebene, während das zugrunde liegende Betriebssystem und der Webserver weitgehend ungeprüft bleiben. Der Beitrag stellt außerdem fest, dass 90 % der WordPress-Kompromittierungen auf fehlerhafte Konfigurationen und schlechte Plugins zurückgehen, und genau deshalb gehört die Serverhärtung in das Audit und nicht außerhalb davon, wie im Beitrag von MiniOrange zum WordPress-Sicherheitsaudit beschrieben.
Was Sie außerhalb von WordPress prüfen sollten
Eine Prüfung auf Serverebene sollte verifizieren, ob die Umgebung die Sicherheitskontrollen unterstützt, von denen Sie glauben, dass Sie sie haben. Dazu gehören die Webserver-Konfiguration, Systempakete, die Erreichbarkeit von Diensten, der TLS-Status, geplante Jobs, das Verhalten des Reverse Proxy und die Trennung von Konten.
Nutzen Sie dies als Mindest-Checkliste:
- Webserver-Konfiguration: Prüfen Sie die Apache- oder Nginx-Regeln für Verzeichniszugriff, Anfrageverarbeitung, Zugriff auf sensible Pfade und unnötige Exposition.
- Zustand des Betriebssystems: Prüfen Sie den Update-Stand der Pakete, unterstützte Softwareversionen und ob ungenutzte Dienste noch aktiviert sind.
- Offene Dienste und Ports: Bestätigen Sie, dass nur die benötigten Dienste erreichbar sind.
- TLS- und Zertifikatskonfiguration: Prüfen Sie, ob die Zertifikate aktuell bereitgestellt sind und die Implementierung Ihrer Richtlinie entspricht.
- Dateieigentum und Ausführungspfade: Stellen Sie sicher, dass Anwendungsdateien, Uploads und Deploy-Verzeichnisse einem sauberen Berechtigungsmodell folgen.
- Verhalten von Proxy und CDN: Bestätigen Sie, dass Caching, Origin-Beschränkungen und die Weiterleitung von Anfragen den Schutz von Login und Admin-Bereich nicht untergraben.
- Speicherorte von Backups und Logs: Stellen Sie sicher, dass Wiederherstellungsressourcen und Logs nicht in derselben Fehlerdomäne liegen wie die Produktion.
Warum dies das Ergebnis des Audits verändert
Probleme auf Serverebene erklären oft, warum eine Website nach der „Bereinigung” immer wieder infiziert wird. Wenn das Team das schädliche Plugin entfernt, aber schwache Dateieigentumsrechte, einen offenen Dienst oder eine mangelhafte Isolation bestehen lässt, kommt der Angreifer einfach über dieselbe Infrastrukturschwäche zurück.
Das ist ein Grund, warum WordPress-Arbeit im Enterprise-Umfeld Plattformdenken erfordert und nicht nur CMS-Kenntnisse. Teams, die größere Website-Landschaften, mehrsprachige Installationen oder Workflows über mehrere Umgebungen hinweg betreuen, brauchen in der Regel strengere operative Kontrollen als bei einem Standard-Website-Projekt. Für Organisationen auf diesem Niveau sind Enterprise-WordPress-Lösungen meist relevant, weil sich Architektur und Sicherheitsbetrieb in der Praxis überschneiden.
Ein sauberes WordPress-Backend beweist keine saubere Hosting-Umgebung. Es beweist nur, wo Sie nachgesehen haben.
Phase 4: Behebung priorisieren und den Bericht übergeben
Ein Audit wird erst dann wertvoll, wenn Menschen danach handeln können. Rohe Befunde sind kein Liefergegenstand. Eine priorisierte Behebung ist es.
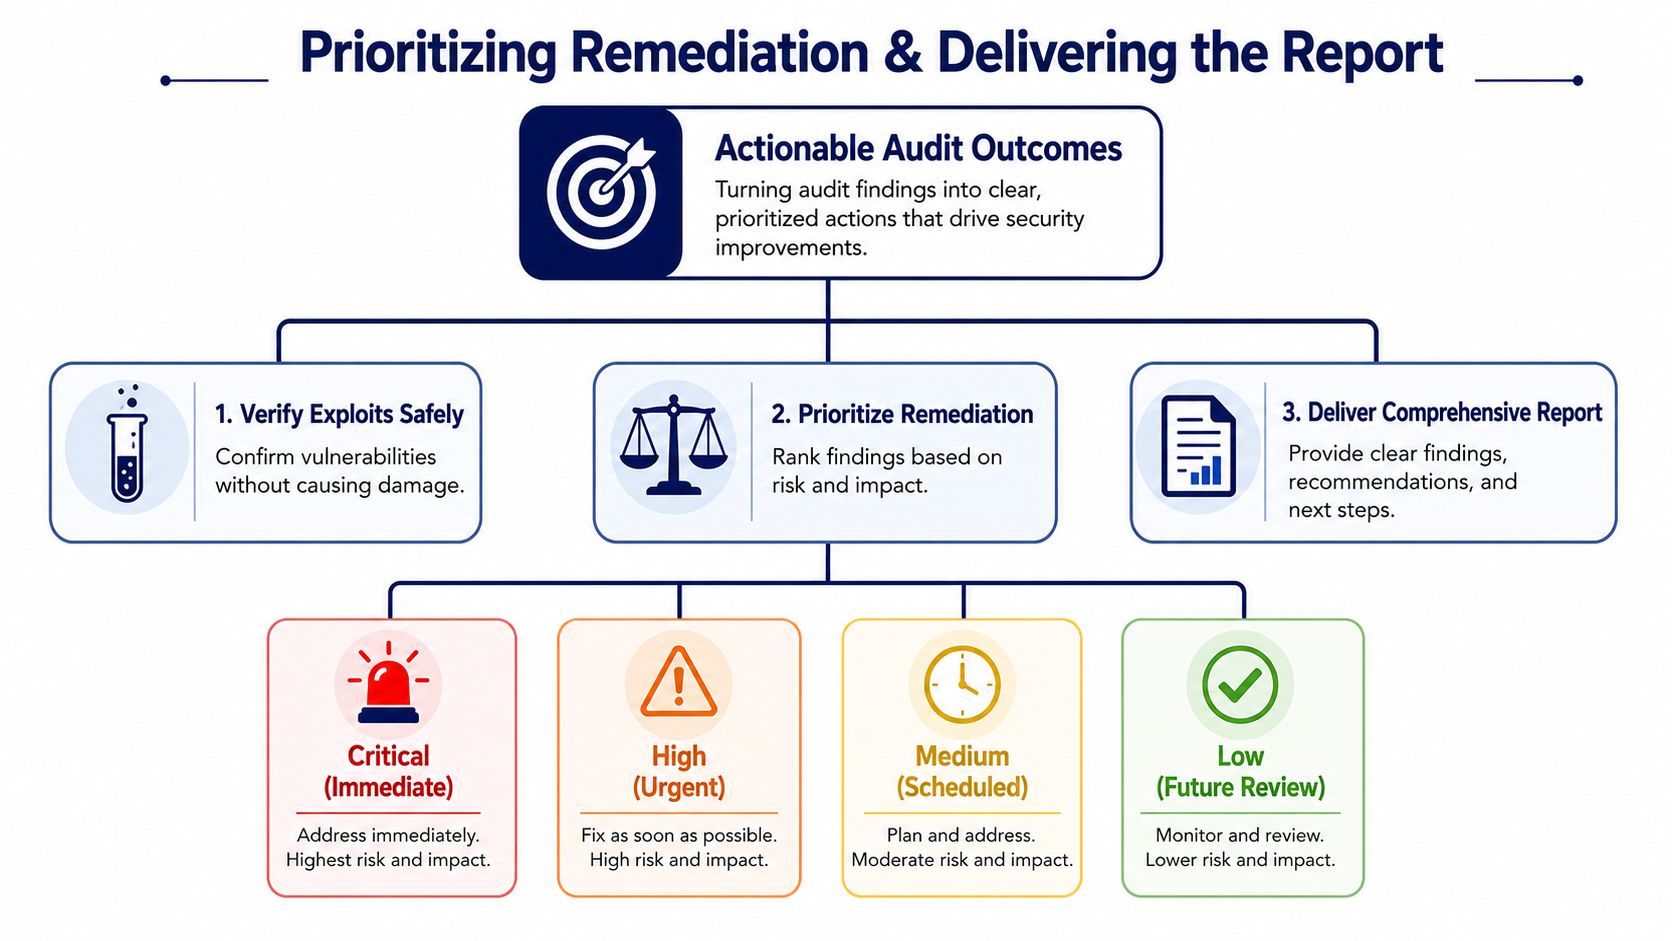
Der erste Schritt ist die Verifizierung. Kennzeichnen Sie nicht alles als „kritisch”, nur weil ein Scanner es getan hat. Bestätigen Sie, ob das Problem vorhanden ist, ob es in der aktuellen Umgebung erreichbar ist und ob der Exploit-Pfad realistisch ist. Eine sichere Validierung ist wichtig, weil Behebungsteams schnell das Vertrauen verlieren, wenn der Bericht Fehlalarme enthält.
Nach Risiko und Aufwand priorisieren
Für die meisten WordPress-Projekte verwende ich keine riesigen Bewertungsmodelle. Sie erzeugen die Illusion von Präzision und bremsen das Handeln. Eine kompakte Matrix funktioniert besser.
| Priorität | Geschäftliche Auswirkung | Technische Realität | Typische Maßnahme |
|---|---|---|---|
| Kritisch | Direkte Kompromittierung, aktiver Missbrauch oder Offenlegung sensibler Funktionen | Klarer Exploit-Pfad oder Hinweise auf eine Kompromittierung | Sofort beheben und überwachen |
| Hoch | Schwerwiegende Auswirkung bei Missbrauch, auch wenn derzeit nicht ausgenutzt | Erreichbare Schwachstelle mit plausiblem Pfad | Dringende Behebung einplanen |
| Mittel | Echte Schwäche, aber begrenzter Wirkungsradius oder Abhängigkeiten | Missbrauch erfordert bestimmte Bedingungen | Im geplanten Sprint beheben |
| Niedrig | Härtungsthema oder Pfad mit geringer Wahrscheinlichkeit | Begrenzte praktische Exposition | Für spätere Prüfung vormerken |
In diesen Fällen schlägt praktisches Urteilsvermögen die Automatisierung. Ein ruhendes Plugin mit einem bekannten Problem kann vor einer lauten Scanner-Warnung rangieren, wenn es auf einer privilegierten Produktionswebsite liegt und niemand dafür verantwortlich ist. Eine mittelschwere Fehlkonfiguration des Servers kann vor einem Plugin-Update rangieren, wenn sie mehrere Kontrollen gleichzeitig untergräbt.
Beheben Sie die Probleme, die immer wieder zu Sicherheitsvorfällen führen
SoftX hebt zwei Befunde hervor, die in WordPress-Audits ständig auftauchen: Teams lassen ruhende Plugins bestehen und verzichten auf MFA. Die Hinweise stellen außerdem fest, dass Websites mit MFA deutlich erfolgreicher unbefugten Zugriff verhindern, was MFA zu einer der wertvollsten Behebungsmaßnahmen in einer typischen WordPress-Umgebung macht, wie in der Checkliste von SoftX zum WordPress-Sicherheitsaudit beschrieben.
Das deckt sich gut mit dem, was sich in der Praxis bewährt. Beginnen Sie mit den Maßnahmen, die die Angriffsfläche breit verringern:
- Ruhenden Code entfernen: Inaktive Plugins und Themes sollten gelöscht und nicht ignoriert werden.
- MFA erzwingen: Priorisieren Sie zuerst Administratoren, privilegierte Redakteure und Konten von Dienstleistern.
- Rollen einschränken: Reduzieren Sie überprivilegierte Konten und entziehen Sie veraltete Zugriffe.
- Gezielt patchen: Aktualisieren Sie, was nötig ist, und testen Sie unmittelbar danach die geschäftskritischen Abläufe.
- Vertrauen bei Bedarf neu herstellen: Wenn eine Kompromittierung vermutet wird, tauschen Sie im Rahmen der Wiederherstellung Zugangsdaten, Salts und Schlüssel aus.
Ein kurzer Walkthrough kann Teams helfen, sich darauf zu einigen, was „umsetzbar” bedeutet:
Schreiben Sie zwei Berichte, nicht einen
Ein Bericht sollte den Stakeholdern dienen. Ein anderer dem Umsetzungsteam.
Management Summary
Halten Sie sie kurz und geschäftlich. Sie sollte folgende Fragen beantworten:
- Welche Risiken sind für das Unternehmen wesentlich?
- Gibt es Hinweise auf eine aktive Kompromittierung?
- Welche Probleme erfordern sofortige Aufmerksamkeit?
- Welche operativen Lücken erhöhen das künftige Risiko?
Führungskräfte brauchen keine Stack Traces. Sie brauchen die geschäftliche Exposition, die Reihenfolge der Behebung und klare Zuständigkeiten.
Technischer Behebungsbericht
Diese Version sollte so konkret sein, dass ein Engineer direkt damit arbeiten kann.
Enthalten sein sollten:
- Titel und Ort des Befunds
- Nachweise
- Warum er in dieser Umgebung relevant ist
- Schritte zur Behebung
- Wie die Behebung verifiziert wird
- Etwaige Abhängigkeiten oder Überlegungen zum Rollback
Lieferstandard: Wenn der Entwickler, der Ihren Bericht liest, noch fragen muss, um welche Datei, welchen Benutzer, welches System oder welche Reihenfolge es geht, ist der Bericht nicht fertig.
Eine praktische Option für Teams, die externe Prüfkapazitäten benötigen, ist ein spezialisierter Dienst wie der WordPress-Website-Audit-Service von IMADO, ergänzend zu Tools wie Wordfence oder Sucuri, wenn interne Ressourcen knapp sind oder die Umgebung individuelle Entwicklungen enthält, die eine gründlichere Prüfung verdienen.
Phase 5: Einen langfristigen Plan für die Sicherheitswartung aufbauen
Ein WordPress-Sicherheitsaudit ist eine Momentaufnahme. Das Sicherheitsniveau ist das, was nach der Momentaufnahme passiert.
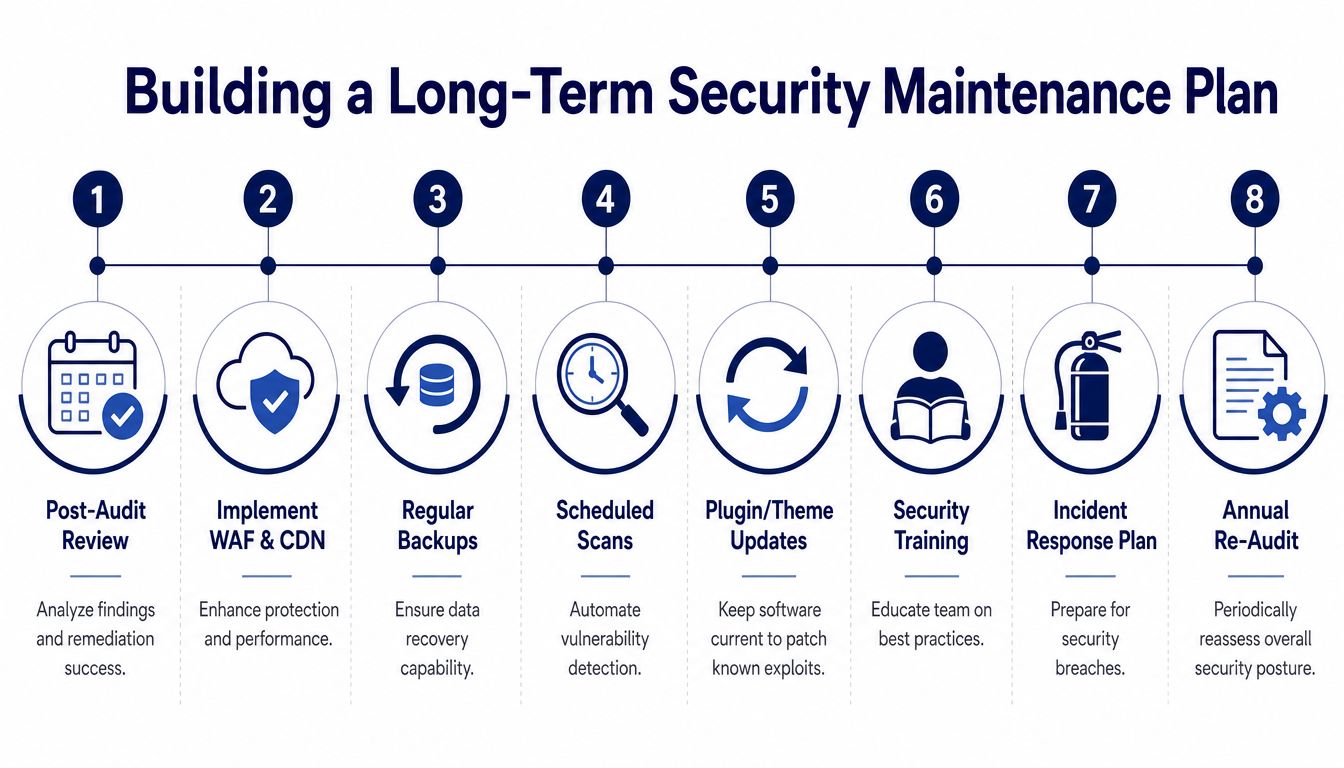
Teams geraten in Schwierigkeiten, wenn sie die Behebung als Projekt mit Enddatum behandeln. WordPress-Umgebungen ändern sich ständig. Plugins werden aktualisiert, Personal wechselt, Integrationen wachsen und Geschäftsabläufe schaffen neue Zugriffswege. Wenn das Audit nicht in einen festen Betriebsrhythmus übergeht, kehren dieselben Problemklassen zurück.
Was der Wartungsplan enthalten sollte
Ein praktikabler Plan hat wiederkehrende Kontrollen, zugewiesene Verantwortliche und dokumentierte Reaktionsschritte. Nehmen Sie mindestens Folgendes auf:
- Geplantes Patchen: Core, Plugins, Themes, PHP-Laufzeitumgebung und Serversoftware brauchen koordinierte Updates mit Prüfungen nach dem Update.
- Regelmäßige Scans: Behalten Sie automatisiert Malware-Indikatoren, verwundbare Komponenten und verdächtige Änderungen im Blick.
- Log-Prüfung: Authentifizierungsereignisse, Plugin-Änderungen, Dateimodifikationen und Systemanomalien sollten von einer verantwortlichen Person geprüft werden.
- Backup-Verifizierung: Erstellen Sie nicht nur Backups. Testen Sie Wiederherstellungsverfahren und bestätigen Sie die getrennte Speicherung.
- Zugriffs-Governance: Prüfen Sie Benutzerrollen, Dienstleisterzugriffe und temporäre Berechtigungen in regelmäßigen Abständen.
- Incident-Response-Plan: Dokumentieren Sie, wer handelt, wer kommuniziert und wie Entscheidungen zu Eindämmung und Wiederherstellung getroffen werden.
Die Umfrage von Melapress aus dem Jahr 2025 macht das Geschäftsargument deutlich. Die durchschnittlichen Wiederherstellungskosten für ein kleines Unternehmen nach einer Datenpanne betragen 14.500 $, während proaktiver Schutz etwa 8 $ pro Monat kostet, und nur 1 von 4 Fachleuten hat einen dokumentierten Wiederherstellungsplan für Sicherheitsvorfälle, so die WordPress-Sicherheitsumfrage von Melapress.
Sicherheitswartung mit dem Geschäftsbetrieb verknüpfen
Bei Shops darf die Wartung nicht bei technischen Kontrollen enden. Sicherheit und Compliance überschneiden sich oft bei Fulfillment, Zahlungsabwicklung, Aufbewahrung von Kundendaten und Abläufen für beschränkte Produkte. Wenn Ihr WooCommerce-Betrieb Versandbeschränkungen oder regulierte Produktabläufe hat, ist diese Checkliste mit Schritten zur regulatorischen Versand-Compliance ein gutes Beispiel dafür, wie sich Audits operativer Prozesse und Sicherheitskontrollen gegenseitig verstärken.
Das ausgereifte Modell ist einfach. Sicherheitswartung gehört in denselben Rhythmus wie Release-Management, Content-Betrieb und Infrastrukturprüfung. Wenn die Website wichtig genug ist, um Verfügbarkeit und Conversions zu überwachen, ist sie auch wichtig genug, um sie zur Vermeidung von Kompromittierungen zu warten.
Für Teams, die einen dauerhaften operativen Rahmen statt einer einmaligen Bereinigung brauchen, wird WordPress-Wartung und -Support meist zu dem Mechanismus, der verhindert, dass Patchen, Monitoring, Prüfung und Reaktion zwischen Abteilungen verloren gehen.
FAQ zum WordPress-Sicherheitsaudit
Wie oft sollte ein vollständiges WordPress-Sicherheitsaudit stattfinden?
Führen Sie ein vollständiges Audit immer dann durch, wenn die Website eine nennenswerte geschäftliche Exposition, eigenen Code, mehrere Benutzer oder sensible Integrationen hat. Leichtere automatisierte Scans sollten deutlich häufiger stattfinden als eine vollständige manuelle Prüfung. Der genaue Rhythmus hängt von der Änderungshäufigkeit, dem Risikoprofil und davon ab, ob die Website Kunden- oder Zahlungsdaten verarbeitet.
Was ist der Unterschied zwischen einem Schwachstellenscan und einem WordPress-Sicherheitsaudit?
Ein Scan prüft auf bekannte Probleme. Ein WordPress-Sicherheitsaudit ergänzt Umfangsdefinition, Bewertung des Geschäftsrisikos, Zugriffsprüfung, manuelle Dateiinspektion, Inspektion auf Serverebene, Beweissicherung, Priorisierung und Behebungsplanung. Ein Scan erzeugt Warnungen. Ein Audit erzeugt Entscheidungen.
Lässt sich dieser Prozess vollständig automatisieren?
Nein. Automatisierung ist gut bei der grundlegenden Erkennung und der wiederholten Überwachung. Sie ist nicht gut darin, das Prinzip der geringsten Rechte zu beurteilen, eigenen Code sicher zu prüfen, die Ausnutzbarkeit im Kontext zu verifizieren oder Befunde in nach Geschäftspriorität geordnete Behebungsmaßnahmen zu übersetzen.
Warum gehört die Wiederherstellungsplanung in das Gespräch über das Audit?
Weil Prävention irgendwann auf die Realität trifft. Melapress berichtet, dass die durchschnittlichen Wiederherstellungskosten für ein kleines Unternehmen nach einer Datenpanne 14.500 $ betragen, proaktiver Schutz etwa 8 $ pro Monat kostet und nur 1 von 4 Fachleuten einen dokumentierten Wiederherstellungsplan hat. Diese Lücke bedeutet, dass viele Teams unzureichend vorbereitet sind, wenn es zu einem Sicherheitsvorfall kommt.
Wenn Ihr Team eine Prüfung seines WordPress-Stacks durch erfahrene Engineers benötigt, einschließlich der Anwendungsebene und der darunterliegenden Hosting-Umgebung, kann IMADO Audits, Behebungsplanung und laufende Wartungsabläufe unterstützen, ohne den Prozess in generische Checkbox-Sicherheit zu verwandeln.